服务器的攻击主要分为网络层攻击、应用层攻击和暴力破解三大类,其中DDoS和Web注入是中小企业服务器最常见的“死法”。攻击者盯上服务器,目的要么是让服务瘫痪,要么是窃取数据,要么是劫持资源挖矿,下面把攻击拆开揉碎,按频次和危害排序,讲清楚它们是怎么发生的,以及怎么挡。
服务器经常被攻击怎么办:先认清攻击者套路
很多站长发现服务器CPU飙到100%,或者网站打不开,第一反应是“重启试试”,但攻击往往已经持续数小时甚至数天。服务器被攻击的前提是攻击者找到了你的开放端口或应用漏洞,一台裸奔的服务器,放到公网上几分钟内就会收到扫描请求,这是行业共识。

端口扫描与漏洞探测:攻击的“踩点”阶段
攻击者不瞎蒙,他们用工具批量扫描IP段的开放端口,比如nmap -sS 192.168.1.0/24就能快速发现哪台机器开了22端口(SSH)、3306端口(MySQL)或8080端口(Web管理后台)。
- 一般流程:扫描开放端口 -> 匹配对应服务版本 -> 查找该版本的已知漏洞 -> 尝试利用。
- 普通人容易忽视的细节:云服务器的安全组规则如果放行了所有IP的敏感端口,等于把家门钥匙挂在门口,安全组和系统防火墙是两道独立的门,都要关紧。
防御实操:
- 用
ss -tlnp查看本机监听的端口,关掉用不到的(比如systemctl stop firewalld后仅放行必要端口)。 - 修改SSH默认端口,编辑
/etc/ssh/sshd_config,把Port 22改成Port 2222之类,同时禁用PermitRootLogin yes。 - 部署Fail2ban,监控
/var/log/secure日志,连续输错密码的IP直接封禁。
网络层攻击:堵住DATA入口
这类攻击的目标是消耗带宽和连接数,让服务器无法响应正常请求。DDoS是“量大管饱”的打法,不分青红皂白把流量灌满你的带宽。
服务器防御DDoS攻击:流量清洗是核心手段
SYN Flood是DDoS里最常见的一种,攻击者伪造源IP发送大量TCP握手请求,服务器回复SYN-ACK后得不到确认,半连接队列被耗尽,正常用户就联不上了。
防御逻辑很简单:让流量先经过清洗机房,过滤掉异常请求,再把干净流量回源到服务器,国内主流的云厂商都提供DDoS高防服务,但价格不便宜,预算有限的情况下,先把云厂商自带的免费防护(通常是5Gbps-10Gbps清洗)打开,然后用CDN隐藏源站IP。
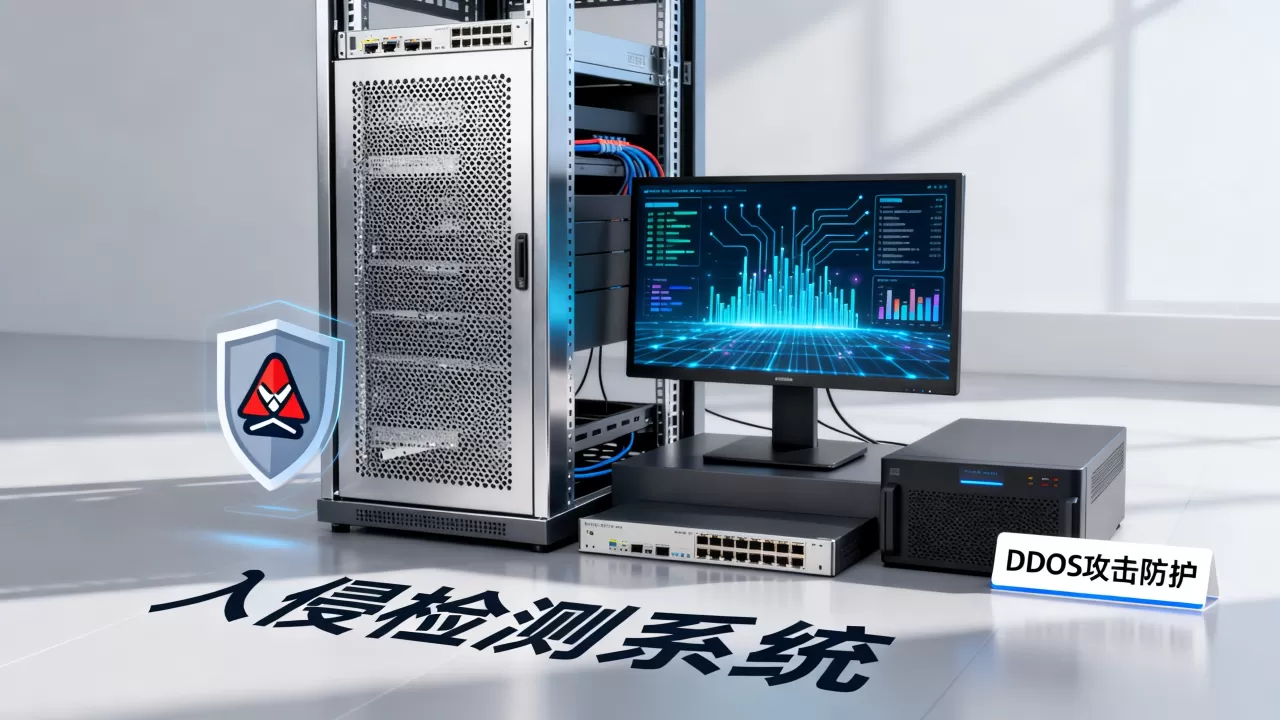
真实场景描述:某电商网站扛过了“双11”流量,却被一个2Gbps的UDP反射放大攻击打挂,原因就是源站IP泄露,攻击者绕过了CDN直接打机房IP,这种情况需要换IP,并且所有业务域名都走CDN代理。
防御步骤:
- 开启云厂商的“DDoS基础防护”和“流量告警”。
- 购买高防IP,把域名解析切换到高防IP,回源地址设置为内网或新IP。
- 在服务器层面用
iptables -A INPUT -p tcp --syn -m limit --limit 1/s -j ACCEPT限制SYN包速率,这个命令能缓解小规模洪水。
CC攻击:慢刀子割肉
CC攻击是DDoS的变种,它不占满带宽,而是模拟正常用户,不停申请页面请求、查询数据库,消耗的是服务器的CPU和数据库连接数。
- 特征:IP分布分散,User-Agent五花八门,访问的都是同一个URL,比如搜索接口或登录接口。
- 防御:Web层设置频率限制,比如Nginx的
limit_req_zone模块,对同一IP每秒超过5次请求直接返回503。
Web应用层攻击:钻应用代码的漏洞
网络层攻击再猛,服务器本身没漏洞是打不穿的,但Web应用是编程代码,一个参数没过滤就能被利用。
SQL注入与XSS:OWASP Top 10常年霸主
SQL注入发生在输入框、URL参数、Cookie这些地方,攻击者传入' or 1=1 --,如果代码直接拼接SQL字符串,数据库就被脱了,典型场景是登录框,攻击者输入万能密码直接进后台。
XSS则是把恶意脚本存到数据库,其他用户访问页面时脚本执行,窃取Cookie或跳转钓鱼页面。
防御实操:
- 写SQL一律用参数化查询,比如Java的
PreparedStatement,PHP的PDO预处理,这是根治手段。 - XSS防御靠转义输出,前端框架Vue、React默认转义就做得不错,但
v-html接口要慎用。 - 在Nginx层面加WAF规则,比如
secrules,拦截常见攻击特征,也可以接入云WAF,在DNS层挡掉攻击流量。
文件上传与命令执行漏洞:直接拿下服务器
如果上传头像的地方只检查了文件后缀,攻击者传一个
shell.php.jpg,配合解析漏洞,就能执行系统命令,更可怕的是一些管理后台直接有命令执行接口,比如远程桌面工具、监控组件。
这种攻击的后果不是网站打不开,而是整台服务器变成攻击者的肉鸡,他会植入挖矿程序,你的CPU就是他的算力;他会把你的服务器当作跳板机,去攻击别的服务器。
暴力破解与撞库攻击
SSH弱口令爆破:一天能遇上几百次
云服务器放在公网,默认22端口,攻击者用密码字典跑,如果密码是123456,基本秒破,登录成功后就改root密码、装后门,为所欲为。
实际操作建议:
- 使用密钥登录,禁用密码登录,编辑
/etc/ssh/sshd_config设置PasswordAuthentication no。 - 使用
lastb命令查看失败登录日志,如果IP来自国外,直接设置防火墙禁止海外IP段访问。
撞库与批量登录:盯的是你的用户
去年某社交平台用户数据泄露,攻击者用同样的Email和密码去尝试其他平台登录,这叫撞库。服务器承载Web应用时,一旦用户数据库被拖库,撞库攻击紧跟在后面,后台登录页面必须做双因素认证,比如Google Authenticator,同时监控异常登录IP的聚合度。
组合型攻击:多管齐下更致命
实际攻击中,很少只有单一手段。近年来的攻击呈现出“DDoS打掩护,Web漏洞做突破”的组合趋势,先用CC攻击让运维人员手忙脚乱,掩盖攻击者对后台的尝试性登录,或者先扫描到开放的Redis端口(6379),未授权访问后写入SSH公钥,直接免密登录服务器。
所以防御不能只堵一个点。需要建立“事前扫描、事中拦截、事后审计”的三层设防。
服务器被攻击了怎么处理:应急响应别慌
已确认被入侵时,请按下面的顺序操作。
第一步:切断网络,保留现场
- 在云控制台把服务器的安全组设为“拒绝所有入站流量”,或直接关机,不要立刻远程操作,避免破坏入侵痕迹。
- 立即修改服务器密码和所有关联账户的API密钥。
第二步:排查入侵痕迹
- 用
history命令查看历史命令记录。 - 检查
/etc/passwd
找可疑用户,比如
– uid为0的账户。 - 查看计划任务
crontab -l,攻击者常把挖矿脚本写在这里定时执行。 - 用
netstat -antlp查看建立的反向连接,揪出外联IP。
第三步:重装系统与加固
遭受过root权限入侵的服务器,原则上不推荐清理后继续使用,业内专家指出,攻击者可能植入了内核级Rootkit,文件命令都已被替换,查不出来,备份数据后,直接重装操作系统,再按防御步骤重新加固。
防御的优先顺序与常见误区
防御资源有限,优先修以下三处:
- 暴露面收窄:只开放业务必需端口,其余一律拒绝。
- 弱口令清零:SSH、数据库、Redis、Kibana、管理后台的默认口令全部改掉,密码至少12位混合。
- 应用层WAF接入:自研代码或开源CMS,优先接入云WAF或Nginx的
ngx_http_sec_module。
常见误区是“装了杀毒软件就安全”,服务器上的攻击是复合型的,杀毒软件只解决文件型木马,解决不了DDoS和SQL注入,另一误区是“我服务器小,没人会攻击”,攻击者的扫描工具是全网段跑的,大小通吃,挖矿攻击最喜欢小服务器,因为没人盯着,资源可劲儿造。
国内服务器安全防护的合规要求也在提升,等保2.0要求日志留存不少于6个月,这不仅是规定,更是攻击溯源的关键证据。
常见问题解答
服务器经常被攻击,是不是因为服务商不安全?
大部分情况是自身配置问题,云服务商的基础物理安全是有保障的,但安全组规则、操作系统补丁、应用代码安全都归客户自己管。换个服务商,如果不改配置,照样被攻击。
被DDoS攻击时,能靠增加带宽硬扛吗?
普通带宽升级扛不住大流量DDoS,攻击流量动辄几百Gbps,常规带宽成本不可控,正确方式是接高防服务,在攻击流量到达你的服务器之前就在骨干节点清洗掉。
服务器防御DDoS攻击的预算大概多少?
国内主流的云厂商高防IP按照保底带宽计费,五六十Gbps的防洪能力年费在几千元到数万元不等,如果业务对可用性要求极高,可以配合多线路BGP和CDN做分布式容灾,防御的核心不是买最大带宽,而是把源站藏起来。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/744795.html