OPC服务器其他电脑连不上网,绝大多数情况下不是软件“坏了”,而是网络层不通、DCOM权限配置不对、防火墙拦路这三件事在作怪。作为工业现场最常见的通讯故障,它有个特点:OPC服务器本机一切正常,客户端一跨电脑访问就掉链子,下面按排查顺序把这块硬骨头啃干净。
先从网络通断查起,90%的问题出在这
很多维护兄弟第一反应是重装OPC软件,其实先花两分钟确认物理链路更值,OPC Classic架构基于DCOM,它依赖Windows的RPC服务,底层走的是135端口和动态TCP端口,如果客户端电脑和服务器的网络压根没通,后面全是白忙活。
先验证“能ping通”这个最低标准
在客户端电脑上按Win+R,输入cmd回车,然后执行:
ping 服务器IP地址 -t
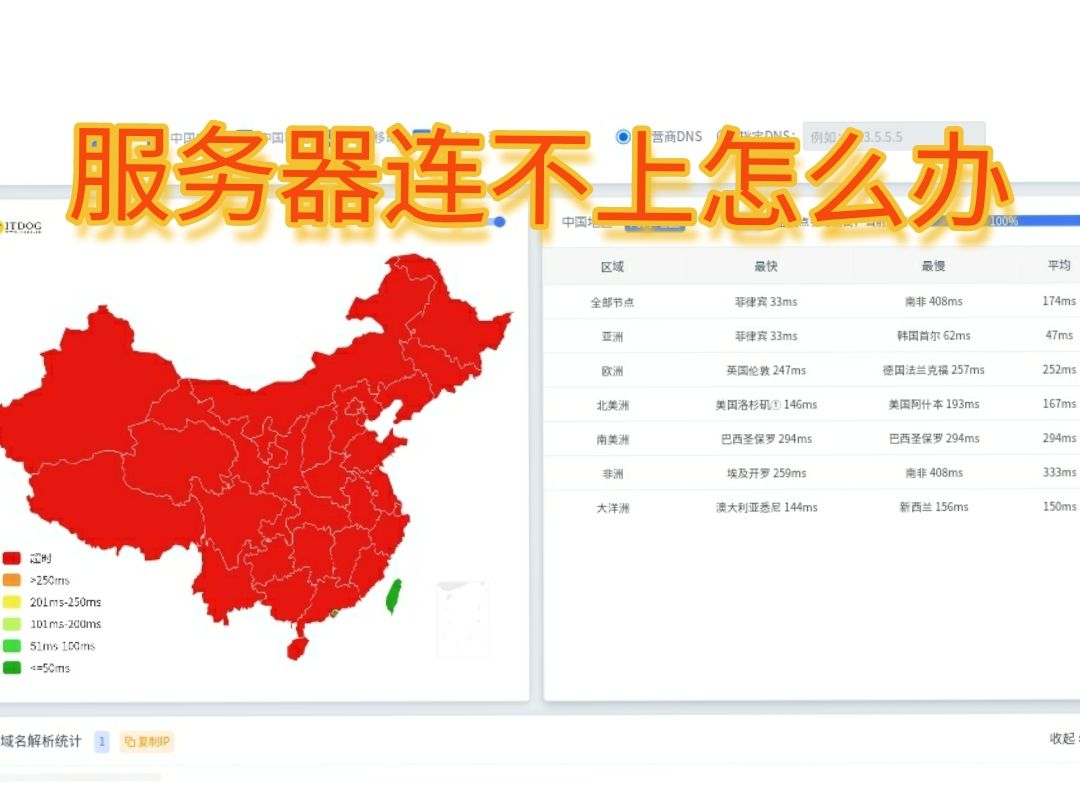
能正常回包,说明IP层没问题,但这里有个坑:ping通只代表ICMP协议通了,不代表DCOM需要的端口也通,很多情况是ping得通,但OPC连不上,因为防火墙把135端口和动态端口干掉了。
如果ping不通,按下面顺序排查:
- 检查两台电脑的IP地址是否在同一网段,用ipconfig命令看,如果一台是192.168.1.10,另一台是192.168.2.20,那中间缺路由,属于典型的“opc服务器和客户端不在同一网段”问题。
- 检查网线和交换机接口指示灯,工业现场常有交换机端口闪黄灯,那说明协商速率有问题。
- 确认VLAN划分,部分工厂核心交换机会按车间划VLAN,不同VLAN之间如果没有三层路由规则,OPC通讯也会断。
再验“端口能通”这个隐藏标准
用telnet测试135端口是最直接的办法:
telnet 服务器IP 135
黑屏光标闪烁表示端口通,提示连接失败就说明端口被拦,但只测135还不够,DCOM还会动态申请高位端口(通常1024-65535之间随机),这就是为什么你放行了135端口,客户端依然报“拒绝访问”或“服务器运行失败”。
有个土办法可以快速验证:临时把服务器Windows防火墙全部关闭,客户端立刻能连上,那基本就是端口规则只放了一半,需要把动态端口范围也加进例外列表。
OPC服务器的“门禁”配置,DCOM权限是核心
网络通了还是连不上?那就要看OPC服务器电脑上的DCOM配置了,业内有句老话:OPC配置一小时,DCOM设置占四十分钟,这套东西是Windows安全模型和OPC老架构之间的缓冲带,配置错了服务器就变成一座进不去的堡垒。
运行dcomcnfg进入组件服务
在OPC服务器电脑上按Win+R,输入dcomcnfg回车,展开“组件服务 → 计算机 → 我的电脑 → DCOM配置”,这里能看到一堆CLSID,找到你的OPC Server标识(通常是厂商名+版本号,Kepware.KEPServerEX.V6”)。
四个选项卡缺一不可
右键点击OPC服务器组件,选属性,重点改四块内容:
常规选项卡:
确认“身份验证级别”至少是“默认”,如果被改成“无”,某些客户端会拒绝连接。
位置选项卡:
勾选“在此计算机上运行应用程序”,不要选“在下列计算机上运行”。
安全选项卡:
这是最核心的一块,启动和激活权限、访问权限、配置权限三项都要把“自定义”选上,然后添加客户端电脑的登录账户(或Users组),操作路径:点击“编辑”按钮,在弹出窗口中添加“Network Service”或“Everyone”,行业共识认为,“Everyone”虽然宽泛,但在内网环境它最省事,且多数OPC厂家的官方示例也这么配。
标识选项卡:
选“交互式用户”还是“指定用户”?这里容易踩坑,如果OPC服务器是以Windows服务方式运行的,选“交互式用户”可能导致服务无桌面会话权限,多数情况下选“指定用户”,填一个有管理员权限的常驻账户更稳当。
与DCOM相关的其他服务也要活着
在服务器电脑上按Win+R输入services.msc,确认以下三个服务状态都是“正在运行”:
- Remote Procedure Call (RPC)
- COM+ Event System
- OPC Enum(部分厂商自带,负责网络枚举)
尤其是OPC Enum服务停了,客户端会报“无法解析服务器名称”或“类未注册”之类的问题。
防火墙才是那个“沉默的拦路虎”
网络通了,DCOM也配好了,客户端还是连不上?十有八九是OPC服务器电脑的Windows防火墙在悄悄打工,请记住一个基础原则:OPC客户端和OPC服务器之间走的是“动态端口”,这意味着传统的仅放行135端口做法,往往不好使。
给防火墙“开个白名单”而非“全关”
有人图省事直接把防火墙关了,但生产环境这么做有风险,更靠谱的办法是:
- 打开“控制面板 → Windows Defender防火墙 → 高级设置”
- 在“入站规则”中新建两条规则
- 第一条:放行TCP 135端口
- 第二条:放行程序C:WindowsSystem32dcomcnfg.exe以及你的OPC服务器主程序(一般位于Program Files下的厂商目录)
具体操作路径
- 点击“新建规则”
- 选“端口”或“程序”(推荐两种分开建)
- 如果选端口,协议类型选TCP,指定本地端口填135
- 动作选“允许连接”,勾选所有配置文件(域、专用、公用)
- 名称填“OPC DCOM”即可
再去“入站规则”里确认一下这两条规则的状态都是绿色的“已启用”。
杀毒软件也可能插一杠子
部分国产杀毒软件和360等安全工具,默认对DCOM通讯做拦截,因为它们把它视为“远程服务调用”的潜在风险,那怎么判断是不是杀毒软件干的?临时退出杀毒软件,试一次,能连上就说明是它的实时监控搞的鬼,把OPC服务器目录加进白名单就行。
几种典型场景速查对照
遇到问题了翻下面这张表,会比重新百度靠谱一些。
| 故障现象 | 优先检查项 | 大概率解决方案 |
|---|---|---|
| 客户端找不到服务器名称 | 网络邻居能否看到?OPC Enum服务在不在跑 | 启动OPCEnum服务,或在客户端手动指定服务器IP地址 |
| 能枚举到但连接超时 | 防火墙135 | 放行TCP 135端口和动态端口范围 |
| 提示“权限不足” | DCOM安全选项卡的用户列表 | 在启动/激活权限和访问权限中加Users组 |
| 服务器端事件日志里DCOM错误 | DCOM组件“标识”设置 | 从“交互式用户”改为“指定用户” |
客户端和服务器不在同一网段时的特殊应对
有些车间网络做了子网隔离,OPC服务器和客户端不在同一网段里,但业务上又必须通讯,这时除了上述DCOM配置,还要额外加两条:
第一,确认中间路由器有放行DCOM端口。 很多路由器默认禁止跨网段的高位端口访问,需要在访问控制列表里放行。
第二,修改DCOM端口范围并固定下来。 这是几个老工程师摸索出来的偏方:既然DCOM端口是动态的,那我干脆把它圈死,方便防火墙放行,操作方式:
- 服务器上打开dcomcnfg
- 展开“组件服务 → 计算机 → 我的电脑”
- 右键“属性”,切到“默认协议”
- 把“面向连接的TCP/IP”移到第一位
- 用注册表编辑器把DCOM端口范围固定到比如5000-5020区间
这样防火墙只需放行TCP 5000-5020段即可,不用开大黄页。
客户端连接的几个容易踩的小细节
配置都是双向的,服务器端再完美,客户端自己也别掉链子,有一个极少被注意到的地方:客户端连接OPC服务器时不能使用“服务器主机名”来进行解析,因为工业环境大多数没有DNS,你需要把服务器IP映射到hosts文件里。
操作路径:在客户端电脑的C:WindowsSystem32driversetchosts里加一行:
168.1.10 OPCserver
然后用“OPCserver”作为服务器地址去连接,会顺利很多,如果客户端用的还是旧版OPC Core Components,建议升级一下,部分旧版红istributable在Windows 10/11上跑会出现枚举不全的问题。
一个典型的完整排查步骤清单
遇到“其他电脑连不上OPC服务器”时,按这个顺序走一遍,多数能自愈:
- 第一步: 服务器本机打开OPC客户端连一次,确认服务器本身没毛病
- 第二步: 用ping测试IP连通性
- 第三步: 用telnet测试135端口
- 第四步: 临时关闭服务器防火墙,客户端重试
- 第五步: 按上文配置DCOM权限
- 第六步: 配置防火墙白名单,恢复防护
- 第七步: 检查客户端系统时间与服务器偏差(超过5分钟也会导致DCOM认证失败)
第七步那点特别值得多说一句:Windows的DCOM认证对时间敏感,时间偏差大了直接拒绝连接,解决办法是给所有设备配置NTP时间同步,一劳永逸。
常见问题Q&A
问:OPC服务器IP地址怎么设置才对客户端最友好?
用固定IP,不要用DHCP自动获取,这不仅能避免IP漂移导致的连不上,还能在hosts里做映射表,IP段尽量和生产网段的PLC/工控机保持一致,不要跨VLAN,如果把服务器IP改成固定IP后客户端连不上,先重启服务器上的OPC服务和DCOM相关服务。
问:换了一台新的OPC服务器电脑,客户端要改什么?
只需要改客户端里指向服务器的IP地址即可,有些客户端软件还需要重新运行一次“OPC注册信息”工具(一般在安装目录下),把新的服务器组件注册到客户端注册表里,这也是一部分人遇到的“明明IP已经改了还是找不到服务器”的原因。
问:OPC服务器在虚拟机里,其他电脑连不上属于正常吗?
不属于不正常,但配置上比物理机多两个坑,一是虚拟机网络模式需要选“桥接”,跟物理机在同一个局域网里,NAT模式下外部电脑访问不了;二是VMware或Hyper-V的虚拟防火墙默认也参与拦截,需按上面的防火墙方法额外放行一次。
最后说两句
OPC服务器连不上这件事,本质上是Windows网络服务和权限体系的组合拳,别一听“DCOM”就头大,把它理解成“服务器门口的保安系统”就好办多了:网络就是路,防火墙就是门,DCOM权限就是门禁卡,三层全通了,客户端自然一推门就进,以后遇到这问题,按顺序排查,基本上半小时内解决问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/744875.html