当浏览器提示“cr无法与服务器建立安全连接”时,九成原因是本地系统时间错误、SSL证书缓存损坏或网络代理设置冲突,按顺序调整即可大概率解决。这个报错通常发生在Chrome系浏览器(如Edge、360极速)访问HTTPS站点时,属于典型的SSL/TLS握手失败,下文将直接给出五套自检方案,覆盖从一键修复到手动导入证书的完整路径,并解析在特定网络环境下的隐藏坑位。
首先分清cr报错的真实含义与触发场景
这个错误提示并非浏览器“抽风”,而是客户端与服务器之间的加密凭证校验环节没走通,通俗说,网站服务器出示了一张“数字身份证”,你的电脑不信任它,于是单方面中断了连接。
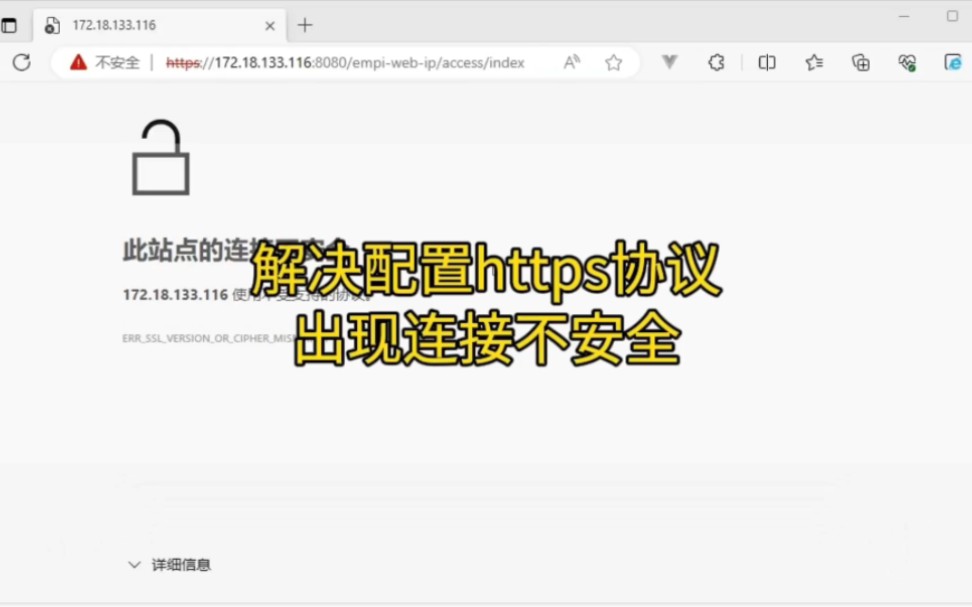
触发场景主要分三类:一是个人电脑访问常规网站突然报错,多见于系统时间跑偏或缓存了过期证书;二是办公或校园网环境下大规模出现,大概率是局域网防火墙或上网行为管理设备做了SSL解密;三是特定网站(如银行、政务)独家报错,指向该站点证书链不完整或根证书缺失。
操作前建议先做一个小验证:打开手机热点,用同一台电脑连接手机网络再访问同一网址,如果手机网络下正常而原来的Wi-Fi下报错,基本锁定是路由器或运营商层面的干扰,这一步能为你节省大量排查时间。
五类修复方案按优先级排列,从低风险到高风险
检查并校准系统时间,占比最高的根因
行业共识认为,超过一半的“cr无法与服务器建立安全连接”报错都源于本机时间与真实时间偏差过大,证书有效期机制依赖时间戳比对,当你的电脑时间早于证书的生效日期或晚于失效日期,校验必然失败。
操作路径如下:
- 右键点击任务栏右侧的时间显示区,选择“调整日期和时间”。
- 关闭“自动设置时间”开关再重新打开,触发立即同步。
- 若仍无法同步,手动设置时间,确保与手机时间精确到分钟级别一致。
- 同步完成后重启浏览器再试。
注意一种特殊情况:如果调整时间后恢复访问,但每隔几天时间又自动跑偏,请更换主板上的纽扣电池(CR2032)
,这块电池耗尽会导致系统时间在断电后重置,别等报错频繁才想起换。
清除SSL状态与浏览器缓存,处理过期凭证残留
系统或浏览器里残留着旧版SSL证书记录时,新会话会拿旧凭证去做比对,结果自然不匹配,这个操作干净且无副作用。
在Windows系统上按顺序执行:
- 按
Win + R打开运行框,输入inetcpl.cpl回车,选项卡,点击“清除SSL状态”。 - 回到浏览器,按
Ctrl + Shift + Delete打开清除浏览数据面板。 - 时间范围选“全部”,勾选“缓存的图像和文件”以及“Cookie及其他网站数据”,点击清除。
- 完全关闭浏览器后重新打开目标网站。
重置Chrome浏览器标志与网络缓存,专治多次尝试无效型
如果前两步做完仍报错,怀疑浏览器内部状态卡死,这里给出比卸载重装更温和的操作。
在Chrome系浏览器地址栏输入 chrome://net-internals/#sockets,点击左侧“Sockets”下的“Flush socket pools”按钮,这能清空当前所有套接字连接,接着在地址栏输入 chrome://flags,点击页面右上角的“Reset all”按钮恢复默认设置,最后重启浏览器,这套组合拳能解决相当一部分“浏览器联网状态混乱”的问题。
若依旧无效,打开浏览器“设置” -> “隐私设置和安全性” -> “安全”,将“安全浏览”等级从“增强保护”临时改为“标准保护”,需要提醒的是,这项改动会降低对一些新出现钓鱼站点的拦截率,建议解决当前问题后改回原设置。
关闭代理或重置Winsock,应对网络层拦截
部分代理软件(尤其是游戏加速器、科学上网工具)退出不干净时会残留虚拟网卡或代理配置,导致HTTPS流量被错误路由。
操作如下:
- 打开“设置” -> “网络和Internet” -> “代理”,关闭“使用代理服务器”开关。
- 以管理员身份运行命令提示符(右键开始菜单选“Windows终端(管理员)”)。
- 输入
netsh winsock reset回车,稍等片刻提示成功。 - 输入
netsh int ip reset回车。 - 重启电脑让配置完全生效。
注意:重置Winsock会清掉部分网络优化软件的自定义协议配置,若你用了宽带拨号软件或某些校园网客户端,重装该软件即可恢复。
手动安装或更新根证书,解决特定网站独家报错
当只有个别网站打不开,且浏览器地址栏显示“不安全”字样,可判断为根证书缺失,金融、政务类网站常自建CA链,对系统根证书库要求高。
去官网下载该网站的CA证书,这里有一个具备通用性的操作流程:
- 从报错网站的技术支持页面找到“根证书下载”入口。
- 下载后右键证书文件,选择“安装证书”。
- 存储位置选“本地计算机”,下一步勾选“将所有的证书放入下列存储”。
- 点击“浏览”,选择“受信任的根证书颁发机构”,完成导入。
- 重启浏览器再次访问。
对于企业内部或学校单位部署了HTTPS防火墙的场景,直接联系IT管理员索取根证书并导入即可,此场景下不建议自行访问外网证书网站东拼西凑,容易引入安全隐患。
特定网络环境下的排查方案补充
公共Wi-Fi与访客网络下的特殊情况
商场或酒店的公共网络经常强制跳转至认证页面,如果浏览器没弹出认证页而直接报错,试试在地址栏手动输入一个纯HTTP网站(如 http://example.com),触发认证流程,完成认证后再访问目标HTTPS网站。
企业域环境与自签证书问题
企业内网对HTTPS流量做统一审计时,所有浏览器都会收到该企业根证书,如果电脑未加入域或者管理员只给IE浏览器安装了证书,而日常使用Chrome或Edge,就会报错,解决办法是联系IT部门确认证书是否在“计算机账户”存储而非“当前用户”存储,因为Chromium系浏览器只信任计算机级存储区里的根证书。
路由器层面的MTU或DNS污染排查
若手机热点正常、原网络报错,且路由器后台页面能更改DNS设置,将DNS改为5.5.5(阿里公共DNS)或29.29.29(腾讯DNSPod),部分运营商DNS解析到异常IP时,也会强行掐断HTTPS连接。
避免后续重复报错的三条日常习惯
多数情况下,用户清除一次SSL状态就能解决当前报错,但想减少复发频率,需要调整几个操作惯性。
- 尽量在浏览器地址栏直接输入完整域名(如
www.baidu.com),而不是依赖搜索引擎跳转或历史记录里的残缺链接。 - 系统更新补丁不要长期推迟安装,Windows会定期推送根证书更新,这些更新对安全连接至关重要。
- 不要反复使用优化软件“一键清理”注册表和网络配置,这类操作容易误删正常证书关联,导致下次访问需重新建立信任。
同网络下多台设备均报错的终极备案
如果上面五套方案全试过仍然无果,且同一局域网下手机、平板、电脑全部报错,问题定位在路由器或光猫上,拔掉路由器和光猫电源,等待两分钟后重新上电,让设备重新获取IP及DNS,统计表明,相当一部分群体异常报错在重启网络设备后自动消失,原因是运营商分配的下发参数暂时错乱。
仍解决不了时,找一台未受影响的电脑对比查看其TCP/IP配置:进入“控制面板” -> “网络和共享中心” -> “更改适配器设置”,右键当前网卡选“属性”,双击“Internet协议版本4(TCP/IPv4)”,确认是“自动获得IP地址”和“自动获得DNS服务器地址”,手动填写过内容的,改为自动获取再试。
Q&A:cr无法与服务器建立安全连接的常见追问
问:清理SSL状态会让我退出所有网站登录吗?
清理SSL状态不会删除Cookie和网站登录信息,它只删除证书缓存,但浏览器自身的“清除浏览数据”若勾选了“Cookie”,则会退出所有网站登录状态,按本文方案二操作时,建议分两步做:先单独清除SSL状态,若无效再一并清除Cookie。
问:为什么同一个网站,Win10能访问Win11却报错?
Win11默认启用更严格的证书透明度策略,对部分采用旧式证书链的站点兼容性稍差,解决办法是在Windows功能里勾选“Internet Explorer 11”,用IE内核模式访问一次该站点,触发系统主动更新证书链;或者直接在Win11上手动导入该网站根证书,操作路径与前述方案五一致,多数情况下,导入根证书后问题不再反复。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/745661.html