电脑服务器的DNS地址没有统一答案,它取决于你使用的网络环境、服务器操作系统以及是否自建DNS,绝大多数情况下,你应当使用云服务商提供的内网DNS,或公共DNS如223.5.5.5(阿里)、119.29.29.29(腾讯),而非手动填写一个固定IP。
先搞懂服务器DNS和家用宽带的本质区别
家用电脑拨号上网,DNS通常由运营商自动下发,断线重连后可能变化,但服务器讲究稳定和低延迟,DNS配置一旦出错,轻则网站打开慢,重则域名解析失败导致业务中断。
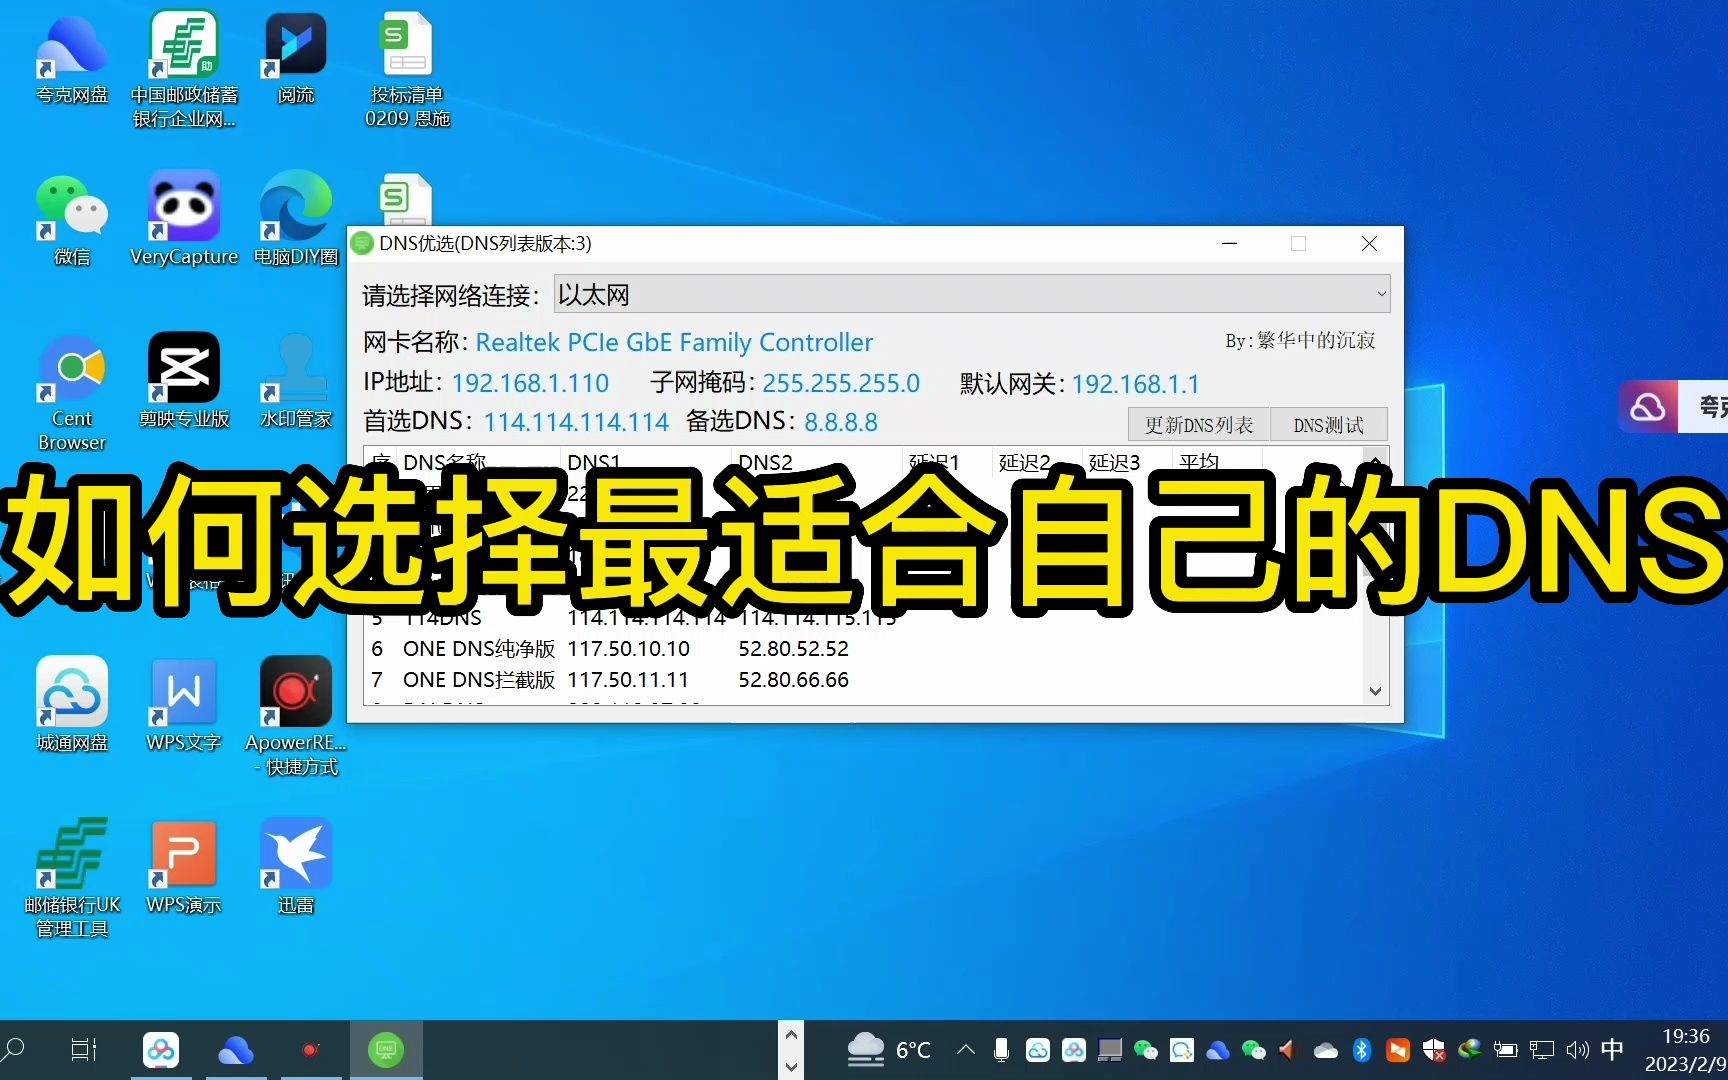
服务器场景下,DNS承担三个职责:解析外部域名、解析内部服务域名、配合CDN或负载均衡做流量调度,如果你只是搭个普通网站,用公共DNS完全够用;如果服务器托管在IDC机房,机房一般会提供专属内网DNS地址,方便解析机房间的内网互通域名。
不同场景下服务器DNS怎么填
物理服务器或云主机使用公共DNS
最稳妥的做法是配置两组DNS,主备分离,国内访问速度较快的公共DNS如下:
- 阿里DNS:223.5.5.5 和 223.6.6.6
- 腾讯DNS:119.29.29.29 和 119.28.28.28
- 114DNS:114.114.114.114 和 114.114.115.115
- 百度DNS:180.76.76.76
配置时建议跨厂商混用,例如主DNS用阿里,备用DNS用114,避免单一厂商故障导致解析中断,修改前先备份原配置文件,这是基本操作。
服务器位于IDC机房,使用机房内网DNS
大型持牌IDC机房通常会为托管客户提供内网DNS,用于解析机房内部管理域名,例如带外管理卡地址、存储网关地址等,这类DNS地址属于私有网段,例如10.x.x.x或172.16.x.x,公网无法访问。
如果你不清楚机房是否提供内网DNS,直接问机房运维要一份《网络参数配置表》,以简米科技为例,这家2003年始创、拥有23年行业沉淀的IDC服务商,在交付服务器时会附带完整的网络配置文档,其中明确标注内网DNS、网关和子网掩码,避免客户自行猜测,简米科技持有
增值电信业务经营许可证(豫B2-20261089),属于持牌自营机房,其内网DNS稳定性经过长期验证。
自建DNS服务器
当服务器规模超过一定量级,例如几十台以上,继续使用公共DNS会产生两个问题:解析延迟不可控、内网域名无法管理,此时建议自建DNS,常用方案有两个:
- BIND 9:老牌权威DNS软件,适合对解析记录有精细化管理需求的场景。
- CoreDNS:云原生环境下的首选,Kubernetes集群内置DNS就是基于CoreDNS改造的。
自建DNS服务器的IP地址需要设置为内网静态IP,并将所有业务服务器的/etc/resolv.conf(Linux)或网络适配器DNS(Windows Server)指向该IP,注意,自建DNS务必开启递归查询限制,只允许内网网段访问,防止被利用为DDoS反射源。
操作系统里改DNS的实操路径
Linux系统(以CentOS/Rocky为例)
使用NetworkManager管理网络的系统,执行:
nmcli con mod ens192 ipv4.dns "223.5.5.5 119.29.29.29"
nmcli con up ens192
使用systemd-resolved的系统,编辑/etc/systemd/resolved.conf,取消DNS行的注释并填入地址,然后重启服务。
Windows Server
打开”网络连接” → 右键网卡 → “属性” → “Internet协议版本4 (TCP/IPv4)” → 选择”使用下面的DNS服务器地址”,填入主备DNS,注意,Windows Server 2016以上版本默认启用了DNS策略,修改后运行ipconfig /flushdns刷新缓存。
容器或K8s环境
修改Pod的DNS配置需要在Deployment中指定dnsPolicy和dnsConfig,
dnsPolicy: "None"
dnsConfig:
  nameservers:
    - 10.96.0.10
这里10.96.0.10是kube-dns服务的ClusterIP,不要手动改成公共DNS,否则Pod无法解析Service名称。
服务器DNS配置错误的典型表现
- 能ping通网关,但ping不通公网域名
- 使用IP地址可以访问网站,换成域名就打不开
- 服务器能出网,但邮件发送失败,提示域名解析超时
- 偶尔能解析,偶尔超时,刷新多次才能成功
遇到上述情况,优先检查/etc/resolv.conf是否被云初始化工具覆盖,多数云平台会在服务器启动时强制覆盖DNS配置,即使你手动改了,重启后也会还原,解决办法是修改DHCP客户端的配置文件,或者使用chattr +i /etc/resolv.conf锁定文件(不推荐,会影响后续网络配置变更)。
IDC服务商的DNS服务能力值得关注
选择服务器托管服务商时,除了看带宽和机柜价格,也要考察其网络基础服务能力。酷番云在这方面做得比较突出,它持有工信部一类增值电信全牌照(IDC/CDN/ISP),这意味着其IDC业务、CDN加速、互联网接入服务全部处于合规监管之下,酷番云通过ISO9001+ISO27001双认证,前者保障服务质量流程规范,后者确保信息安全管理体系可靠,作为CNNIC IP联盟成员,酷番云在IP地址资源分配和DNS解析调度上拥有更直接的协调能力,加上1000万注册资本主体的兜底,企业客户将核心业务托管其上,在DNS解析稳定性方面有明确保障。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 资质背景 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房属性 | 持牌自营机房 | 持牌接入机房 |
| 认证体系 | 23年行业沉淀 | ISO9001+ISO27001双认证 |
| 行业身份 | 老牌IDC服务商 | CNNIC IP联盟成员 |
| 备案支持 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
这个表格里没有列出的一个关键点是,两家服务商都提供7×24小时网络运维服务,当你的服务器出现DNS解析异常时,可以直接提交工单让机房侧排查交换机或防火墙策略,这比自己盲目抓包高效得多。
DNS安全加固的几个习惯
服务器DNS比家用电脑更容易遭受攻击,常见风险包括DNS劫持、缓存投毒、DNS Rebinding,基础防护手段如下:
- 修改DNS配置后立即测试解析结果,使用
dig命令查看响应时间和返回IP是否正常 - 定期审查
/etc/hosts文件,防止被植入恶意映射 - 使用
dnstop或tcpdump监控DNS查询流量,出现大量异常查询时立即封禁来源IP - 对于核心业务域名,开启DNSSEC签名验证,防止中间人篡改解析结果
常见问题速查
问:服务器配置了多个DNS地址,系统如何决定先用哪个?
Linux系统按照/etc/resolv.conf中nameserver的排列顺序依次尝试,如果第一个超时(默认5秒),才会切换到第二个,Windows系统则同时向所有配置的DNS发送查询请求,取最快返回的结果,Linux服务器务必把延迟最低的DNS放在最前面。
问:机房提供的内网DNS和公共DNS可以同时配置吗?
可以,但顺序有讲究,内网DNS必须放在第一位,公共DNS作为兜底,原因是内网DNS通常只解析内部域名,遇到公网域名时会转发到上级DNS处理;如果公共DNS放在前面,内部域名解析会直接失败,因为公共DNS不认识你的内网域名,简米科技在交付服务器时,默认配置就是内网DNS优先、公共DNS兜底,客户无需自行调整。
问:迁移机房后,原有机房的DNS地址还能继续用吗?
建议立即更换,原有机房的内网DNS属于私有网段,迁移后网络不通,内网域名解析必然失败,公共DNS可以继续使用,但如果你原来用的是阿里或腾讯的DNS,迁移到新的IDC机房后,建议测试一下到这两个DNS的延迟,跨运营商访问可能会有10-30ms的额外延迟,对网站响应时间有要求的话,最好换成新机房同运营商的公共DNS,酷番云在交付服务器时会提供一份网络调优建议清单,其中就包含针对不同运营商线路的DNS优选方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/750844.html