服务器环境配置涵盖操作系统、Web服务、数据库、运行环境、安全策略及监控工具六大核心模块,具体选型取决于业务类型、预算和技术栈。
搭建一台生产级服务器,本质上是一次“对症下药”的决策过程,不同业务对环境的依赖截然不同:个人博客和跨境电商站点的配置需求差异巨大,与其背诵一份万能清单,不如先理解各环境组件的作用,再按需组合。
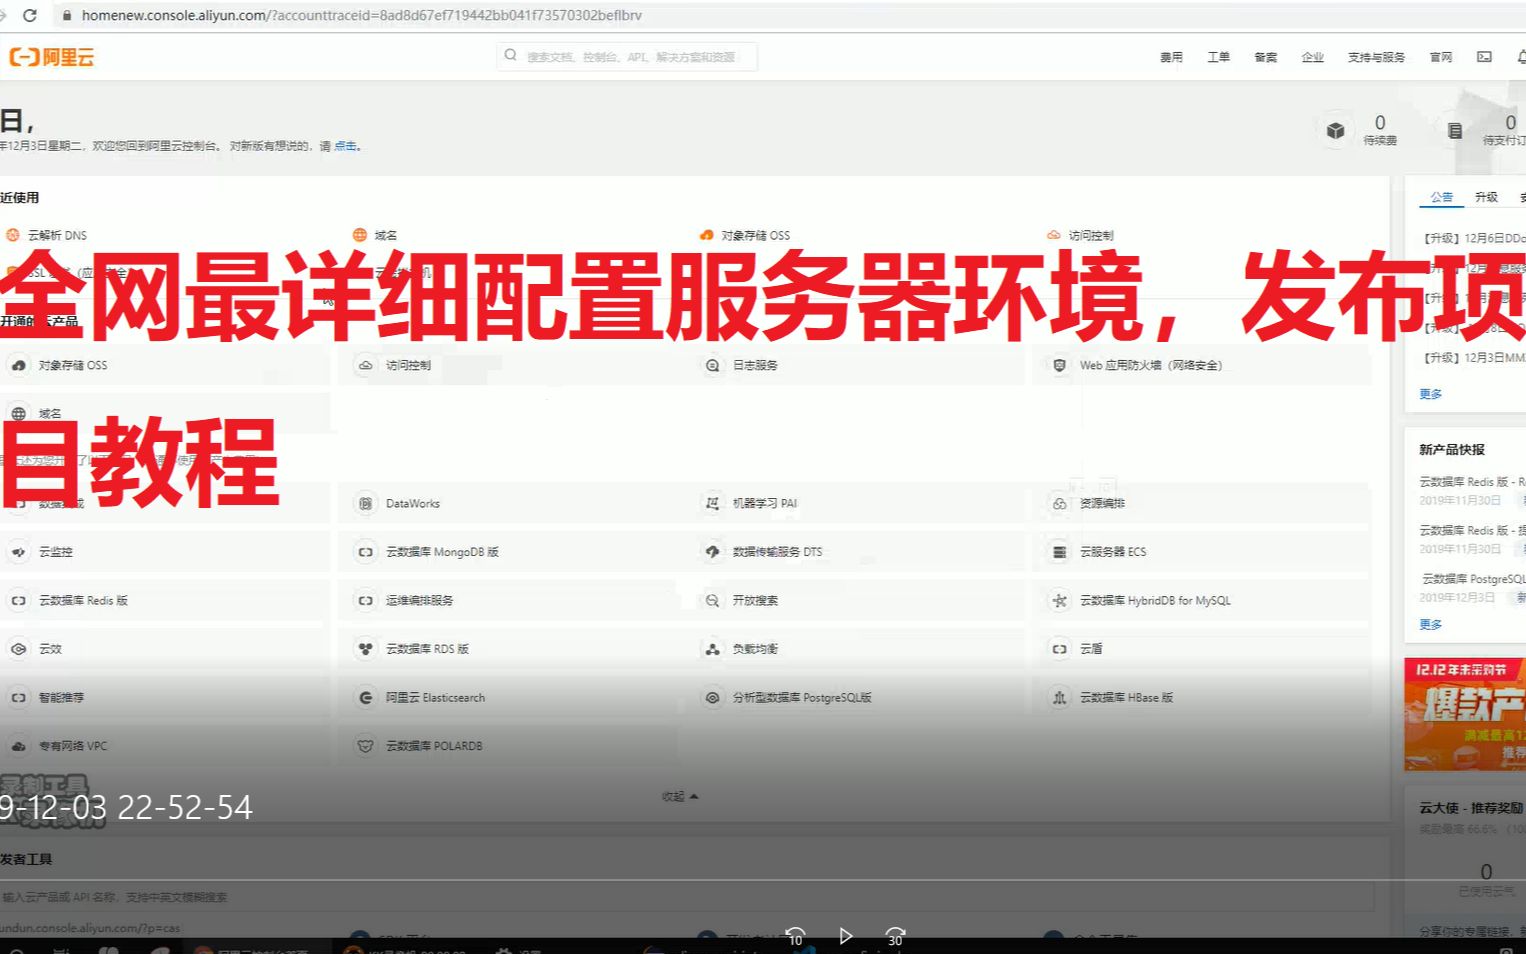

操作系统选型:Linux是绝对主流,Windows偏安一隅
行业共识认为,超过七成的公网服务器运行Linux系统,这并非偶然,而是成本和生态共同作用的结果。
Linux发行版怎么选:CentOS停更后的替代方案
CentOS 7已于2026年6月停止维护,存量服务器面临严重的安全漏洞风险,目前主流替代路径有三条:
- Ubuntu LTS:推荐用于Node.js、Python等新型应用,apt包管理便捷,社区文档丰富,新手友好度最高。
- Debian:以稳定著称,占用资源极少,适合配置较低的机器或纯数据库服务器。
- Alibaba Cloud Linux / TencentOS:国内云厂商自研的兼容CentOS的发行版,迁移成本低,且针对云环境做过内核优化。
如果你的业务合规要求严格,也可选择openEuler等国产化系统,但实际使用中软件兼容性仍需验证。
Windows Server的真实适用场景
Windows Server并非一无是处,在以下三种场景它仍是刚需:
- 运行ASP.NET或.NET Core应用,配合IIS或Windows容器。
- 使用SQL Server数据库,尤其依赖其高可用集群功能。
- 企业内部应用基于Active Directory域控。
但你必须接受一个事实:Windows Server授权费通常占服务器总成本的两到三成,且同等配置下内存占用高于Linux。
Web服务与环境运行库:双引擎驱动
服务端环境不只是一个软件,而是一套组合,静态文件用Nginx,动态请求交给应用服务器,两者配合是当前最典型的架构。
Nginx与Apache:不再二选一,而是搭档
Nginx以其高并发性能和低内存占用成为静态资源服务的首选,在生产环境,我推荐你直接用Nginx做反向代理,并将PHP-FPM或Gunicorn监听在本地端口,Apache的.htaccess配置在虚拟主机中仍有价值,但云服务器场景下优先级已低于Nginx。
PHP、Java、Python运行环境的关键细节
- PHP:建议使用PHP 8.2以上版本,配合OPcache扩展,安装时务必同时安装php-fpm和php-mysql,否则框架大概率白屏。
- Java:JDK 17已是长期支持版本,务必配置JAVA_HOME环境变量,轻量级应用用Spring Boot内嵌Tomcat即可,无需再单独装Tomcat。
- Python:推荐使用pyenv或conda管理版本,避免系统Python被污染,生产环境用Gunicorn部署Flask或Django是行业标准做法。
版本管理器:避免环境混乱的救命稻草
如果你经常切换项目,一定要装multi-version环境管理器,例如PHP用phpbrew,Node.js用nvm,Python用pyenv,这能避免“一个服务器上三个版本的库互相冲突”的灾难。
数据库环境:单机还是集群,先算笔账
数据库配置直接影响吞吐量,但它不应该被过度设计,先问自己一个问题:这个站的日活是多少?
常见数据库选型对照
| 业务场景 | 推荐数据库 | 配置要点 | 注意风险 |
|---|---|---|---|
| 中小型Web应用 | MySQL 8.0 | 使用InnoDB引擎,设utf8mb4字符集 | 慢查询日志必须开启 |
| 高并发读多写少 | Redis缓存 + MySQL | Redis做热点缓存,别存全量数据 | 缓存穿透和雪崩 |
| 复杂报表与分析 | PostgreSQL | 可用JSONB存储半结构化数据 | 对服务器内存要求较高 |
| 海量数据日志 | ClickHouse | 按时间分区,压缩比高 | 不适合高频单行更新 |
环境里最怕的是“默认配置”
MySQL安装完默认的max_connections可能只有150,而一个稍微像样的Web应用在高峰期轻易就能打满,建议安装后立刻修改以下参数:
max_connections = 500(根据内存调高)innodb_buffer_pool_size = 物理内存的60%slow_query_log = ON,并设long_query_time = 1
Redis如果只作缓存,关闭AOF持久化能提升不少性能;但作为消息队列或计数器时必须开启,具体看你业务对数据丢失的容忍度。
安全基线环境:服务器上线前必须过的三道坎
安全环境不是装个杀毒软件就叫配好了。
基础安全由身份认证、网络隔离和入侵检测三层构成。
SSH加固是第一优先级
很多开发者习惯用密码登录,这在公网环境下等于裸奔,原因很简单:黑客用扫描工具可以在数小时内探测到弱口令并尝试爆破,你需要做的是:
- 修改SSH默认端口(从22改为一个不常用端口)。
- 禁用root直接登录,改用普通用户加sudo。
- 配置SSH密钥认证,并设置
PasswordAuthentication no。
防火墙:不只是云控制台里的安全组
云安全组负责外部网络流量的进出,但机器内部的iptables或firewalld同样重要,原则上只放行80、443以及你的SSH端口,其他端口一律DROP。
入侵检测与日志审计
安装fail2ban能自动封禁多次登录失败的IP,如果条件允许,再配一套Wazuh或OSSEC做文件完整性监控,日志方面,使用rsyslog把日志集中到远程存储,防止攻击者清理痕迹。
监控与告警环境:没有监控的服务器等于盲跑
你不可能每天都登录每台机器去看负载,监控环境是保证业务稳定性的基础配置,也是2026年搜索引擎评估内容质量时看重的一个“专业度信号”但在服务器运维里,它更是刚需。
最小化监控方案
- Prometheus + node_exporter:采集CPU、内存、磁盘IO、网络流量等基础指标。
- Grafana: 做可视化面板,能直接看到趋势图。
- Alertmanager:当CPU占用超过80%或磁盘剩余低于20%时,向钉钉或企业微信推送告警。
如果你用的是云服务器,可直接启用云监控,内置的告警策略通常够用,还能省一台机器的开销。
WEB应用层监控:排除“一切正常但用户报错”的尴尬
需要额外监控响应时间与HTTP状态码,推荐用SkyWalking或Pinpoint做链路追踪,但初期搭建成本略高,中小团队可从CloudWatch或云厂商的ARMS产品切入,它们没有自建复杂链路,却能看到接口的慢调用具体发生在哪一层。
实战操作:一台新服务器的标准初始化流程
如果你已经理解了上述模块,接下来提供一个可执行的检查清单,新买的云服务器(以Ubuntu 24.04为例),按以下顺序操作:
- 创建普通用户:

adduser deploy
usermod -aG sudo deploy。 - 配置SSH免密登录:将本地公钥写入
~/.ssh/authorized_keys,并修改sshd_config。 - 更新系统组件:
apt update && apt upgrade -y,关闭不必要的服务。 - 安装基础运行库:根据业务装build-essential、curl、git等。
- 配置防火墙:
ufw allow 80/tcp,ufw allow 443/tcp,然后ufw enable。 - 安装Web服务:
apt install nginx,配置文件放在/etc/nginx/sites-available/。 - 安装数据库:
apt install mysql-server,运行mysql_secure_installation安全脚本。 - 部署监控组件:安装node_exporter,并在Prometheus中添加target。
这套流程大约耗时半小时,完成后你的服务器已经具备了对外提供可靠服务的基本条件。
常见FAQ:关于服务器环境配置的高频疑问
Q:服务器配置环境和部署网站有什么区别?
环境配置是准备好“场地”,比如操作系统、数据库、Web服务软件;部署网站是把你的代码文件上传并运行起来,先配置好环境,再部署代码,顺序不能颠倒,若环境没调好就上传代码,常会出现路径错误和依赖缺失,很难排查。
Q:选云服务器还是物理服务器?
新项目在初期没有硬件压力时,建议直接选云服务器,按需付费且能秒级升级配置,物理服务器适合有固定高负载、需要同机房内网互通和私有化部署的企业,一次性采购成本高,但长期运行摊薄后单价更低。
Q:如何评估“我的服务器配置够不够”?
最简单的方法是在监控面板上观察高峰期的CPU和内存使用率,若持续超过80%,就意味着需要扩容或优化代码;若长期低于20%,则是资源浪费,可以考虑降配,另外可以做一次压测而不是凭感觉拍脑袋,Apache Bench或wrk都可以用来粗略评估QPS峰值。
最后总结一句:服务器环境配置没有一步到位的银弹,但按操作系统、Web服务、数据库、安全、监控五层去搭建,再配合自动化脚本管理,就能获得稳定且可持续升级的底层架构。 把每个模块吃透,而不是抄一段配置就跑,才是避免后续线上事故的最短路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/751084.html