服务器ip管理员密码忘了,最快的处理路径是:先判断能否远程登录,再根据操作系统选择救援模式或重置引导盘操作,最后实在不行就联系服务商走工单流程。
服务器ip管理员密码忘了,先判断你是哪一种情况
很多人一上来就慌,其实得先理清楚问题卡在哪一步,服务器密码忘了,往往不是单纯忘记一串字符,而是你要分清三个层面:IP地址还能不能通,远程端口还开不开,系统本身是否还能引导。
行业共识认为:密码丢失属于高频故障,主流云平台和物理机服务商都有标准化的重置机制,不必急着格式化重装。
先做一步自查,在本地电脑打开命令行工具,输入:
ping 你的服务器IP地址如果返回正常的响应,说明网络层面是通的,问题纯粹出在登录凭据上,如果ping不通,那你还要考虑是不是IP变了、服务器宕机,甚至是防火墙把ICMP协议屏蔽了,这一步不是多余,它能帮你决定下一步操作是走远程重置还是走物理救援。
另一个容易忽视的点是:你记得的是哪个密码,服务器通常涉及三个密码操作系统管理员密码(Windows的Administrator或者Linux的root)、远程登录工具密码(比如RDP登录密码)、还有服务器管理面板密码(比如宝塔或云服务商控制台),这三者混淆的情况很常见,不少人以为密码忘了,其实只是把登录方式和密码记岔了。
Windows服务器管理员密码重置,实操路径拆解
如果确认是Windows服务器,而且服务器IP还能ping通,那就按下面顺序来试。
第一步:先试安全模式下的Administrator
Windows系统有个隐性的“安全模式”机制,安全模式下系统只加载最基础的驱动和服务,同时内置的Administrator账户经常处于启用状态,而且密码可能为空或者未被修改过。
操作路径:远程重启服务器(云控制台都有“重启”按钮),在开机自检阶段通过控制台的VNC或远程连接界面按F8进入高级启动选项,选择“带命令行提示符的安全模式”,进入系统后,在命令行里输入:
net user Administrator 新密码如果这一步能成功,那问题就解决了,值得注意的是,这个方案的成功率近几年逐渐降低,因为新版Windows Server默认关闭了安全模式下空密码登录的便利性,所以在计划内维护场景下提前设置好备用管理员账户,比事后抢救更靠谱。
第二步:用PE引导盘或者系统修复盘重置密码
如果安全模式进不去,就得用到引导盘,流程分几个环节:
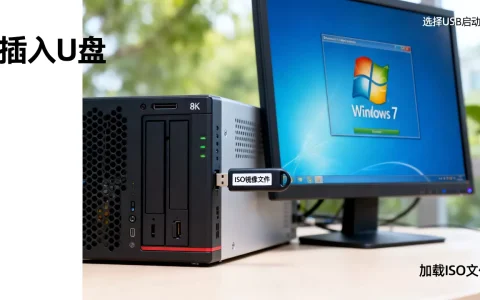
- 在另一台电脑上下载Windows PE镜像,用工具写入U盘(服务器物理机)或者上传ISO镜像到云服务商控制台
- 设置服务器从U盘或者虚拟光驱引导启动
- 进入PE环境后,找到系统安装盘符,用工具软件(比如常用的NTPWEdit)直接修改SAM文件里的密码哈希
- 重启服务器,用新密码登录
这个方案的关键点在于:服务器IP绑定的是网络层身份,重置密码不需要变更IP,所以不用担心IP地址变化导致网站或服务不可用。
第三步:云服务商的一键重置功能
当前主流云厂商的控制台里都集成了“重置实例密码”功能,尤其在“服务器ip管理员密码忘了”这个高频场景下,大多数用户最终都是通过这个入口解决的,操作路径通常是:控制台 → 实例列表 → 选择你的服务器 → 更多操作 → 密码/密钥 → 重置密码。
这里要提醒一下:重置完密码以后,服务器一般会强制重启一次,如果你的业务不能接受短暂中断,建议先在后半夜或者业务低峰期操作,并在事前确认数据盘和数据文件没有未保存的变动。
Linux服务器root密码忘了怎么找回,两种常用思路
Linux服务器的密码恢复逻辑和Windows差别很大,但操作反而更透明,适合有一定命令行基础的用户自己搞。
单用户模式修改root密码
这是最常见的方案,适用于物理服务器和大部分虚拟机,重启服务器,在GRUB引导菜单出现时按e键进入编辑模式,找到以linux或linux16开头的那一行,在末尾加上:
rd.break 或者 init=/bin/sh不同发行版略微有差异,CentOS/RHEL 7以上常用rd.break,Ubuntu/Debian则可能用init=/bin/sh,进入紧急shell后,重新挂载根文件系统为可写状态,然后执行passwd命令设置新密码,最后reboot重启。
这套操作有一个前提,就是你必须能够看到服务器屏幕的启动画面,云服务器用户在控制台通过VNC登录也能看到,但如果VNC画面卡在GRUB界面出不来,那就得换思路。
借助救援模式(Rescue Mode)
主流云服务商和独立服务器商都提供救援模式,本质上是让服务器从一个独立的临时系统启动,然后把原系统盘作为数据盘挂载上去,操作路径:服务商控制台 → 救援模式 → 设置root密码 → 重启进入救援系统 → SSH登录后mount原系统盘 → chroot到原环境 → passwd修改密码。
这个方案在“服务器ip管理员密码忘了”的情况下尤其推荐,原因在于:
- 不依赖原系统能否正常启动
- 操作全程通过SSH执行,不需要物理接触服务器
- 修改目标明确,不会误伤数据
在救援系统里挂载数据盘时,建议先用lsblk查看磁盘分区结构,确认哪个是原来的根分区,避免挂载错误之后在错误环境里改密码。
服务器密码忘了之后,IP要怎么配合排查
密码丢了不代表IP也能丢,但两者经常一起出问题,有一种常见场景:服务器IP是动态分配的(DHCP),重启之后IP变了,加上密码忘了,登录入口彻底找不回来了,这种情况在自建机房或小型公司内部服务器上更常见,而正规云服务器默认都是固定内网IP加公网IP绑定,一般不涉及变动问题。
排查思路按这个顺序来:
- 登录服务商控制台查看实例详情,确认公网IP和私网IP是否和之前记录的一致
- 检查ARP表或者路由器DHCP列表,找到服务器对应的交换机端口
- 如果服务器有串口或IPMI带外管理口,可以直接通过带外管理访问系统控制台,不依赖IP就能查看当前状态
关于IP的另一个高频疑问是:重置密码要不要变IP?答案是不需要,密码存储在系统本地的SAM文件或shadow文件里,IP信息存在网络配置文件里,两者互不干扰。
但如果服务器之前绑定过弹性公网IP,在重置密码过程中如果误操作解绑了EIP,重新绑定可能会产生额外费用(据部分云厂商公开计费规则,弹性公网IP单独保有会收取少量资源占用费),所以操作前建议截图保留当前网络配置信息,防止手滑。
服务商工单流程和防忘方案,别等密码丢了才着急
自己操作实在搞不定,那就走服务商这一环,无论是简米云、酷番云、华为云还是海外厂商,密码重置都不需要额外付费,关键是要准备好身份验证材料。
工单提交前准备什么
- 账号实名认证信息,确保你是实例的合法拥有者
- 实例ID和服务器公网IP,工单里直接贴上
- 大概的使用场景说明(服务器ip管理员密码忘了,需要重置Windows管理员密码”)
- 如果是代运维的服务器,最好有客户侧的授权邮件或聊天记录
提交工单后服务商一般会在数小时到一天内响应,加急情况下可以找客服热线先沟通,部分服务商提供电话验证后远程协助重置密码的服务,需要你在电话里提供短信验证码或者历史充值记录等信息。
从根源上降低密码遗忘的概率
密码管理这件事,建议普通运维人员直接放弃“这个思路,改用“可找回”机制:
- 把密码写入加密密码管理工具(比如KeePass、1Password,自建Vaultwarden也行),本机存一份,网盘备份一份
- 服务器创建时开启密钥登录(SSH Key),密码丢了不影响密钥登录
- 每次重置密码后,第一时间执行强制过期策略,让系统提醒你下次登录时换新密码
- 保留一张写有密码的实体纸条,放在机柜旁边的安全信封里,物理机场景下这比电子记录更可靠
常见问题问答
服务器密码忘了,重置之后会不会影响网站数据?
不会,重置密码只修改系统的登录凭据,不触碰站点文件、数据库文件和配置内容,但有一类例外:如果服务器使用了磁盘加密策略,重置密码后可能导致密钥环无法解锁,此时需要额外处理加密分区,否则数据无法读取。
如果服务器是IDC机房托管的物理机,没有云控制台可以操作怎么办?
向机房管理员申请远程管理卡权限(IPMI/iLO/iDRAC),这些带外管理通道独立于操作系统运行,可以从底层挂载镜像或直接进入固件的远程控制台,如果带外管理也未开通,只能现场操作,安排能接触到服务器的人带显示器键盘过去,物理机上执行前文的U盘启动重置方案。
服务器ip管理员密码忘了,重置后远程连接的端口需要改吗?
Windows的RDP默认端口是3389,Linux的SSH默认端口是22,密码重置不会修改这些端口配置,如果之前为了安全改过自定义端口,重置后仍然沿用之前端口,行业共识认为,单纯改端口对安全防护的作用有限,配合密钥认证和IP白名单才能实现有效防护。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/754900.html