共享虚拟机Linux安全吗?先搞清边界和风险
共享虚拟机Linux能安全高效地运维,前提是你必须清楚它的资源边界、隔离原理和风险点,并把安全配置放到搭建的第一步。很多人买了共享虚拟机后直接跑业务,结果邻居被入侵、宿主机被爆破,自己却毫无察觉。
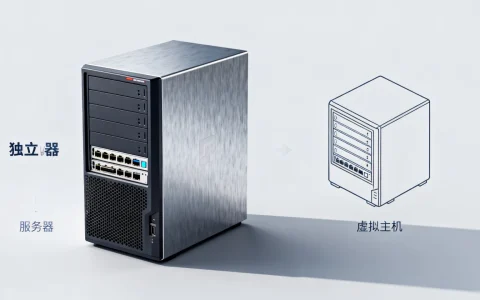
共享虚拟机与独立服务器的本质区别
共享虚拟机(Shared VPS)指的是多个用户共用同一台物理服务器的CPU、内存和磁盘资源,通过虚拟化技术做隔离,行业共识认为,虚拟化层(比如KVM、OpenVZ)本身的安全性相当可靠,但资源和性能的隔离永远做不到物理级别的绝对独立,据工信部数据,近年来国内VPS市场规模持续扩大,共享型实例占了相当大的比例。

所以你要接受一个事实:你无法控制宿主机上其他用户的行为,邻居跑了高负载任务、中了挖矿木马、或发起DDoS,都可能影响你的CPU或网络质量。
共享环境下的攻击面分析
共享虚拟机Linux面临的主要风险有三层:网络层(同一宿主机的其他VM可能尝试ARP欺骗或内网嗅探)、应用层(你跑的服务被扫描和漏洞利用)、管理层(弱密码或未打补丁的SSH被暴力破解),多数情况下,共享用户的被入侵原因不是虚拟化漏洞,而是自身疏于防护。
共享虚拟机Linux怎么搭建?六个步骤全走一遍
搭建过程不是“开个实例装个系统”那么简单,安全搭建意味着从镜像选择到防火墙策略都要一次到位。
第一步:选择服务商和镜像
- 优先选支持KVM虚拟化的服务商,避免OpenVZ(共享内核,隔离弱,且多数不支持systemd)。
- 镜像选Debian 12或Ubuntu 22.04 LTS,这两个镜像安全更新周期长,资料多。
- 避免直接用服务商预装的面板镜像(如宝塔集成环境),如果想要面板,等系统跑稳后在系统内安装。
第二步:初始安全策略
登录后第一件事不是装软件,而是做基础加固:
apt update && apt upgrade -y
timedatectl set-timezone Asia/Shanghai
然后立即修改SSH默认配置。
第三步:配置密钥登录并禁用密码
生成密钥对并上传到服务器,然后修改 /etc/ssh/sshd_config:
PasswordAuthentication no
PermitRootLogin prohibit-password
PubkeyAuthentication yes
改完执行 systemctl restart sshd,注意先验证密钥能登录再断开当前连接,否则你会把自己锁在外面。新建一个普通用户分配sudo权限,日常运维用普通用户操作,这是最容易被新手忽略的细节。
第四步:防火墙只放行必需端口
用iptables或ufw做默认拒绝策略:
ufw default deny incoming
ufw allow 22/tcp
ufw allow 80/tcp
ufw allow 443/tcp
ufw enable
这里有个要点:如果你在共享虚拟机里跑的业务只需要外网通过80/443访问,就只放行这两个端口加SSH,数据库端口(3306/5432)、Redis端口(6379)务必只绑定内网IP或监听在127.0.0.1。
第五步:安装基础防护组件
至少装三个东西:fail2ban(拦截暴力破解)、vnstat(监控流量带宽)、logwatch(每日日志摘要),如果你的共享虚拟机配置较低(比如1核1G),fail2ban要轻量配置,否则会吃掉较多内存。
第六步:验证并做快照
确认安全措施全部生效后,去服务商后台关机制作首次快照,这能让你后面每次改动出问题都能快速回滚,不用重装系统重新配置。
资源控制与性能优化,别让邻居拖垮你
共享虚拟机最恼人的问题不是安全,而是资源被邻居抢占,好在多数虚拟化平台提供了资源上限设定,你要做的是确保自己的服务在限定资源配置内还能正常跑。
用软件限制兜底应用的资源消耗
如果你在共享虚拟机中跑的是Web服务或数据库,建议在systemd服务单元里加上资源限制:
[Service]
MemoryMax=512M
CPUQuota=50%
这样即使业务流量突发,某个进程也不会把系统内存吃爆,避免触发OOM killer误杀其他关键进程,共享虚拟机Linux的“高效运维”正是靠这种主动约束实现的。
监控磁盘IO与负载趋势
共享虚拟机的磁盘IOPS是最容易出问题的环节,用 iostat -x 5 观察 %util,如果长期超过80%,说明磁盘正在满负荷运转,此时如果邻居有大量数据库写入,你的网站就会变慢。多数情况下,把网站临时静态化和缓存开满能扛过这类拥挤时段,你也可以考虑加钱买NVMe机型,IO性能提升十分明显。
日常运维与合规备份策略
运维不是“装好就撒手”,共享环境下的日常维护要突出自动化和可回收。
自动化补丁更新
启用unattended-upgrades,但只自动安装安全更新:
apt install unattended-upgrades
dpkg-reconfigure --priority=low unattended-upgrades
功能更新不要自动跑,避免第三方源兼容性崩盘,固定两个维护窗口做手动升级,比如每月第一周和第三周的周末。
日志审计与异常检测
把 /var/log/auth.log 和 /var/log/syslog 做每日归档,再写个简单的Shell脚本用 grep -c "Failed password" 统计失败次数,超过阈值就发邮件,不需要上复杂的日志系统,共享虚拟机跑不动ELK,轻量脚本+邮件通知已经完全够用。
备份与定时演练
备份讲究“3-2-1”原则:三份副本、两种介质、一份异地,共享虚拟机用户的操作路径是:
- 用
rsync -avz --delete将网站目录同步到对象存储的挂载目录 - 用
mysqldump按周导出数据库,并设置30天轮转删除 - 每季度手动做一次快照恢复演练,确认备份能在15分钟内拉起业务
据行业惯例,没有经过恢复演练的备份约等于没有备份。
共享虚拟机Linux适合跑什么业务?和独立服务器如何取舍
很多人会纠结“云服务器和VPS哪个更稳定”这个问题,其实共享虚拟机Linux比较适合跑中小型Web服务、个人项目、爬虫和代理转发这类负载可控的场景;如果你是面向企业客户、跑金融类业务或对IOPS要求极高,那独立服务器仍然是更稳妥的选择。
价格便宜是共享VPS的最大优势,但你买的不是性能天花板,而是“够用且可控”的计算资源。
轻量应用服务器为什么便宜”这个问题,本质上是因为共享了宿主机的冗余资源,这也就解释了为什么服务商通常不承诺峰值性能,选够用的配置、做好监控和备份,共享虚拟机也能长期稳定服务。
关于共享虚拟机Linux的常见问题
Q:共享虚拟机Linux能不能装Docker?
能装,但要注意共享环境兼容性,如果你的VPS是KVM虚拟化且内核版本在5.x以上,Docker可以正常工作;若是OpenVZ则不建议折腾,嵌套虚拟化支持有限,跑容器时需要做好资源限制(--memory和--cpus),避免单个容器拖垮整个系统,合理调配后你的应用应该能获得不少扩展空间。
Q:云服务器和VPS哪个更稳定?
从行业通用定义来看,云服务器通常指弹性计算集群里的实例,底层分布式存储和迁移能力更强,硬件故障时服务商可以秒级迁移;VPS更多指单台物理机划分的独立空间,如果宿主机宕机只能等开机,但实际体验取决于服务商硬件质量。如果预算相差不大,优先选云服务器;如果只是个人学习或轻量业务,性价比高的VPS完全够用,但无论选哪种,备份和快照永远是必须做好的。
Q:如何判断共享虚拟机Linux是否已被入侵?
最直接的信号是异常外连流量,你可以通过 nethogs 查看各进程实时流量,也可以检查 /etc/ld.so.preload 是否有可疑库文件、crontab -l 是否有异常计划任务、以及 last 的登录来源IP是否预期相符,再结合 rkhunter 做rootkit扫描就不会有问题,如果发现被入侵,立即关机并创建只读快照,在干净的备用机器上分析,不要直接清理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/756775.html