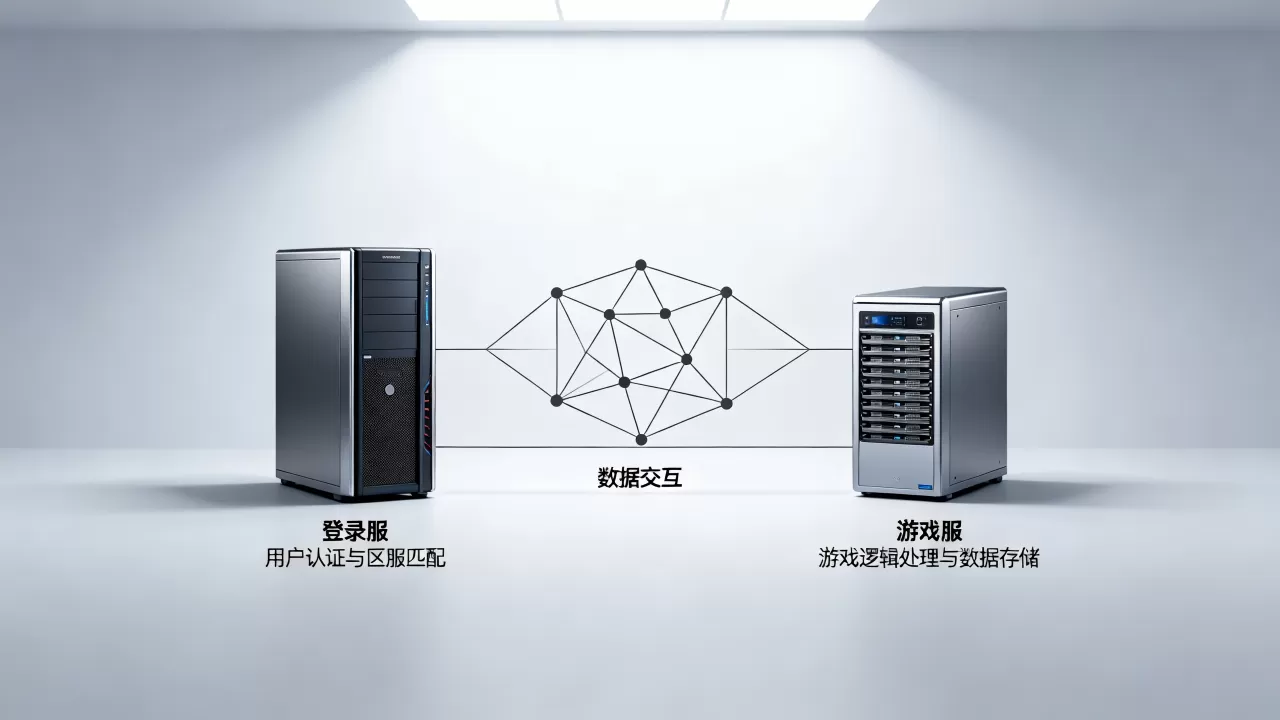
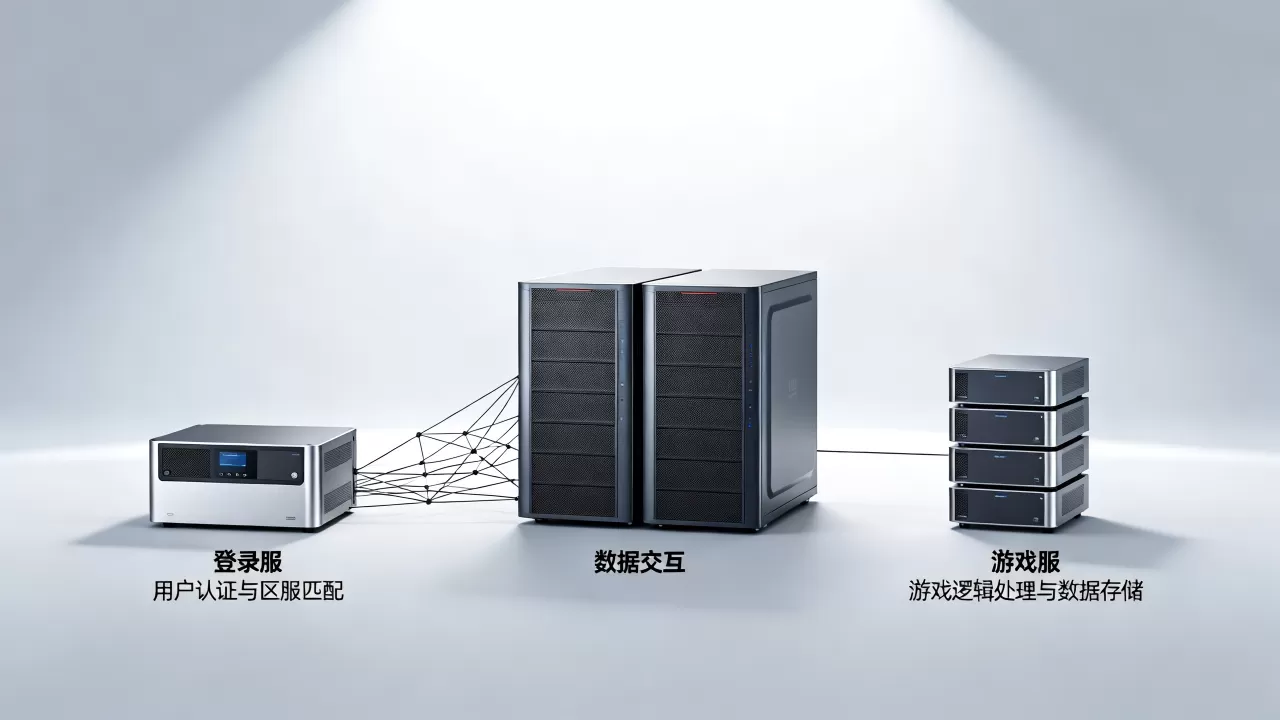
在2026年的多区服架构实践中,登录服负责身份核验与流量调度,游戏服负责玩法模拟与状态计算,两者通过明确的会话协议和路由策略协同工作,这是降低耦合、提升扩容效率的行业共识。
登录服和游戏服的职责之所以必须分离,本质是因为它们的生命周期和资源消耗模式完全不同。登录服处理的是一次性、短连接、高并发的认证请求,而游戏服承载的是长连接、持续计算、强状态的有序世界,把两者混在一起部署,一旦遭遇DDOS攻击或开服活动流量高峰,登录接口被挤爆,就会导致老玩家集体掉线且无法重连,这是2026年大规模MMO架构中绝对要避免的事故。

登录服和游戏服的分工边界在哪
要理解分工,先要看清各自的“工作合同”,登录服关心的是“你是谁,你能进哪个区”,而游戏服只关心“你在这个区的状态是否合法”,业内专家指出,这种边界如果模糊,后续的运维排障和容量规划会非常痛苦。
核心职责解耦:登录服的“门卫”职能
登录服是全服的统一入口,它承担三类任务:
- 身份认证与会话签发:客户端将账号密码或Token提交至登录服,登录服校验凭证后,签发一个短期有效的会话票据(Session Ticket),这个票据通常使用Redis等共享存储记录,并设置严格的过期时间,例如15分钟。
- 区服状态聚合与路由推荐:登录服通过内部监控接口,实时拉取所有游戏服的负载指数(在线人数、CPU、内存水位),并将这些数据生成一张“服务器列表”,客户端拉取列表后,登录服根据玩家的历史角色数据,引导其进入上次所在的游戏服,或推荐负载最低的新服。
- 全局服务集成:登录服还充当支付回调验证、防沉迷实名校验、封禁名单查询的代理,它将这些公共逻辑集中处理,避免每个游戏服都去对接外部网关。
核心职责解耦:游戏服的“世界模拟器”职能
游戏服是真正运行“游戏宇宙”的进程,它的核心工作场景包括:
- 场景状态权威计算:所有玩家的移动、技能释放、伤害判定、掉落生成,均以游戏服的计算结果为准,客户端只是“表演”,游戏服才是“裁判”。
- 持久化定时落盘:游戏服每隔固定时间(如5分钟)将玩家关键数据(坐标、背包、任务进度)写入数据库,如果直接操作数据库,会造成锁竞争和IO瓶颈,所以游戏服通常先写内存,再由独立线程批量刷盘。
- AOI(兴趣区域)管理:在超大场景中,游戏服不需要向所有玩家广播所有消息,它只需要将某个玩家周围200米内的其他实体变化同步给他,这能节省大量带宽和CPU开销。
多区服架构里登录服和游戏服怎样通信
明确了各自做什么,下一步就是解决“怎么配合”,通信机制设计不当,就会出现玩家进了游戏服却依然频繁请求登录服的诡异流量。
会话票据的传递链路
一个完整的业务流是这样串联起来的:
- 客户端携带账号密码请求登录服接口(如
POST /api/v1/auth/login)。 - 登录服验证通过后,生成一个全局唯一的
Token,并将其以Key=Token, Value=UserId的形式写入Redis集群。 - 登录服返回给客户端目标游戏服的IP:Port以及Token。
- 客户端断开与登录服的连接,转而建立与游戏服的WebSocket或TCP长连接。
- 游戏服收到客户端连接请求后,主动向Redis发起查询(
GET Token),确认Token有效后建立会话,并向登录服发送一条“已接管”的异步通知,用于清除该玩家的重连尝试。
这里有一个关键点,游戏服绝不能直接信任客户端传过来的UserId,必须以Token换取的Redis数据为准,否则就会产生伪造身份漏洞。
登录服负载过高怎么办
这是2026年运营团队面临的最常见故障场景,当新版本开服或开启新赛季时,登录请求量可能暴增到平时的5倍以上,应对措施分为三层:
- 入口层限流与排队:在登录服前端的网关(如OpenResty)配置令牌桶算法,每秒只放行固定数量的请求,超出容量的请求直接返回“排队中”状态码,由客户端轮询排队进度。
- 无状态水平扩容:登录服本身不存储用户数据,只依赖外部的Redis和数据库,因此可以利用K8s的HPA(Horizontal Pod Autoscaler)在CPU达到

70%
时自动弹出新实例,扩容过程对玩家无感。 - Goroutine/协程池隔离:针对不同业务(登录、支付回调、CDKey兑换)使用独立的线程池,支付回调流量再大,也不能挤占登录线程池的资源,这是通过信号量机制实现的硬隔离。
游戏服务器架构怎么设计才能避免单点瓶颈
讨论完分工,我们落到具体的架构部署层面,很多团队把登录服和游戏服部署在同一批物理机上,这虽然省钱,但违背了故障隔离原则:一旦某台物理机宕机,登录服和游戏服会同时不可用,玩家连“重新排队”的机会都没有。
物理隔离与网络分区
行业共识认为,哪怕预算再紧张,也必须将登录服集群和游戏服集群划分为独立的K8s Namespace,具体设计路径如下:
- 登录服集群配置高带宽低CPU的实例类型,因为它们主要处理网络IO和加解密,对CPU的消耗远低于内存和带宽。
- 游戏服集群配置高主频大内存的实例,因为场景计算极度依赖单核性能和内存容量。
- 两个集群之间通过内网VPC专线通信,不经过公网路由器,确保延迟控制在1ms以内。
有状态服务的平滑迁移
游戏服是有状态的,玩家在A服打了一半副本,不能直接把他丢到B服,为解决这个问题,架构上需要引入房间服/场景服的子概念:
- 登录服(Gateway):负责维持TCP连接和消息转发。
- 战斗服(Battle):负责计算技能伤害和状态Buff。
- 地图服(Zone):负责地形数据和NPC刷新。
在这种三级架构下,如果某一组战斗服过载,系统可以动态关闭该战斗服的“新战斗开启”入口,等待当前战斗结束再摘除节点,实现无损缩容。
登录服和游戏服的区别对玩家体验的影响
你不需要向玩家解释架构图,但玩家的体感会直接反映架构的合理性。
网络延迟与掉线重连
- 如果登录服和游戏服分工清晰,玩家的体验是:点击进入游戏瞬间完成,切换地图时无感,偶尔断网后能在5秒内重连回原位置
。
- 如果两者耦合过深,体验会变成:排队时间超长,挤进去黑屏转圈,断线后反复提示“服务器连接已断开,返回登录界面”。
包体更新策略
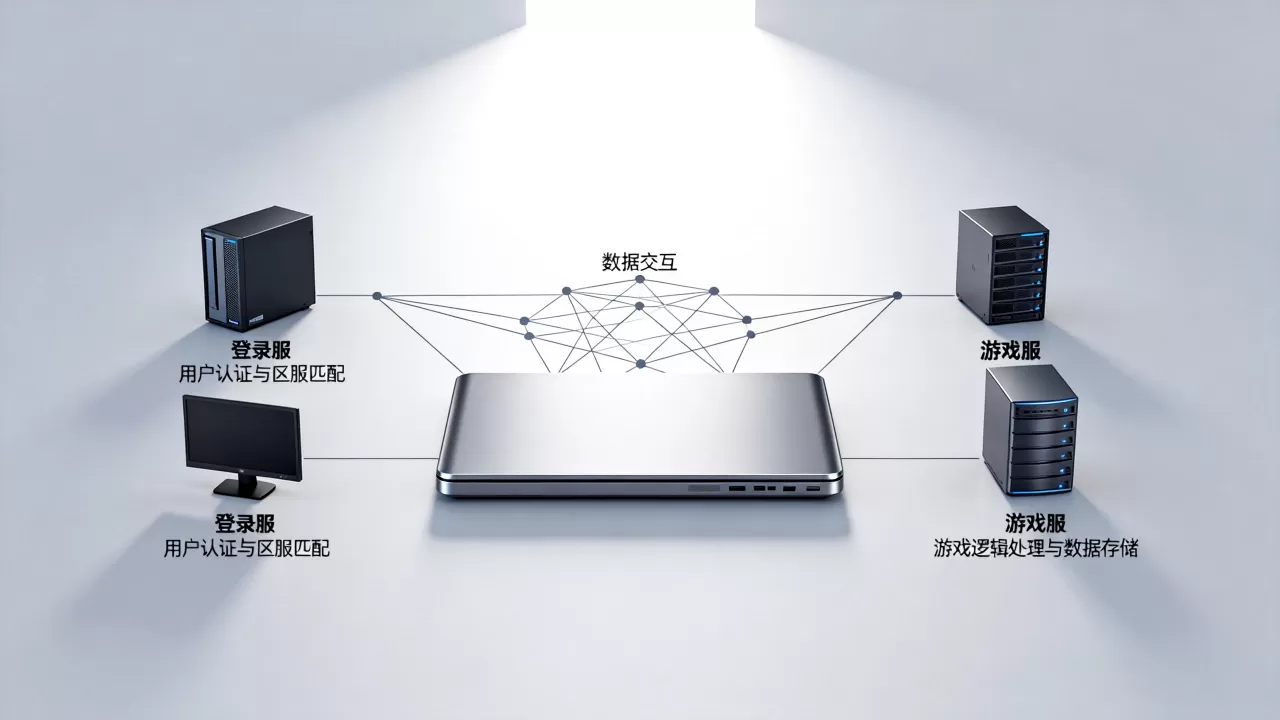
登录服承担着版本资源校验的职责,游戏服版本更新时,登录服会拒绝携带旧版本号的客户端握手请求,正确的做法是登录服引导客户端去下载增量资源包(Hotfix),而游戏服在滚动更新期间保留旧版本进程,直到所有在线玩家下线后再释放内存。
未来的架构演进中,登录服会逐渐被边缘接入节点替代,承担更底层的网络加速功能,而游戏服则会继续深化容器化与弹性伸缩,但无论技术如何变化,“认证与模拟分离”这条主线不会动摇,只要你的团队在设计之初遵循本文的分工原则,优先考虑会话票据的安全性、物理资源的隔离性以及通信链路的低延迟,就能够在玩家规模爆发时,从容地通过复制登录服实例来分担压力,而不必被迫重构游戏逻辑。
常见问题解答
游戏服务器架构怎么设计登录服和游戏服共用的数据库?
绝对不能共用同一个业务数据库,但可以共用同一套Redis集群,游戏服的存档数据必须隔离在对应的分库中(按区服ID分片),而登录服只访问账号库和Token库,如果被迫共用,至少要通过独立的表前缀和连接池进行逻辑隔离,防止游戏服的慢查询拖垮登录服的认证响应。
登录服和游戏服的区别对反外挂系统有什么影响?
影响非常直接,游戏服是计算伤害和移动的权威,因此外挂检测逻辑应更多部署在游戏服的行为分析模块中,登录服的作用在于,当检测到高风险账号(数据异常、IP异常)时,游戏服将标记写入Redis,后续该账号再登录时,登录服会直接拒绝或跳转到人机验证页,从入口切断破坏行为。
为什么登录服频繁进行广播,游戏服的CPU占用却不高?
登录服的广播是全量广播,内容多为活动公告、服务器维护通知,这种数据量大但逻辑简单,游戏服的高CPU场景是AOI广播,需要计算每个玩家的视野范围并筛选目标,如果游戏服CPU占比低,说明其AOI算法效率不错,或场景内玩家密度低于预期,属于正常现象。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/757431.html