没有一台设备叫“限流检测服务器”,它通常由抗DDoS硬件设备、云WAF/高防IP、软件层限流工具三类方案组合承担,具体选型取决于你的业务规模、预算和攻击类型。
硬件限流检测服务器:机房里那道硬墙
硬件方案是传统IDC机房和大型企业的首选,它不依赖业务服务器自身资源,独立部署在网络入口,专门干清洗流量这件事。

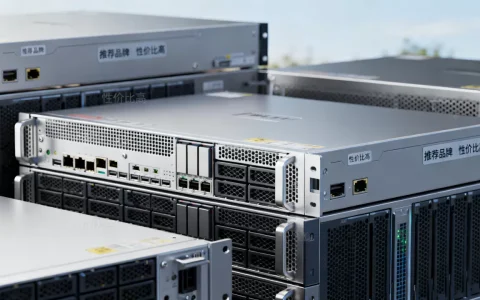
抗DDoS清洗设备怎么工作
这类设备串联在防火墙和核心交换机之间,默认把所有流量镜像一份到检测引擎,通过分析数据包特征、连接频率、源IP分布来判断是否异常,一旦识别出攻击流量,设备会下发策略,把恶意流量牵引到黑洞或清洗路径,只放行干净流量回源服务器。
常见的硬件形态有两种:
- 旁路检测+串行清洗:检测引擎旁路监听,清洗模块串行部署,适合对延迟敏感的业务
- 全串行模式:所有流量过设备,延迟稍高但防护最彻底
国产设备里,华为、新华三、绿盟、迪普都有成熟的抗DDoS产品线,这些设备的价格不便宜,一台百G级清洗设备往往要几十万起步,所以多用在运营商骨干节点和大型数据中心。
硬件设备适合谁
如果你的业务月营收千万级,或者游戏、金融、政企这类容易被盯上的行业,硬件方案确实更稳,它不占业务服务器CPU,也不受云厂商配额限制,处理能力上限高,但缺点也明显:扩容要买新设备,攻击流量超过设备上限就只能靠运营商黑洞硬扛。
云上限流方案:高防服务器和WAF有什么区别
近几年云厂商把限流能力做成了按需付费的服务,中小团队基本都在用这套,这里有个高频疑问,值得拆开讲清楚。
高防IP和云WAF的核心差异
高防IP和云WAF都算云上限流检测服务器,但防护层级完全不同。
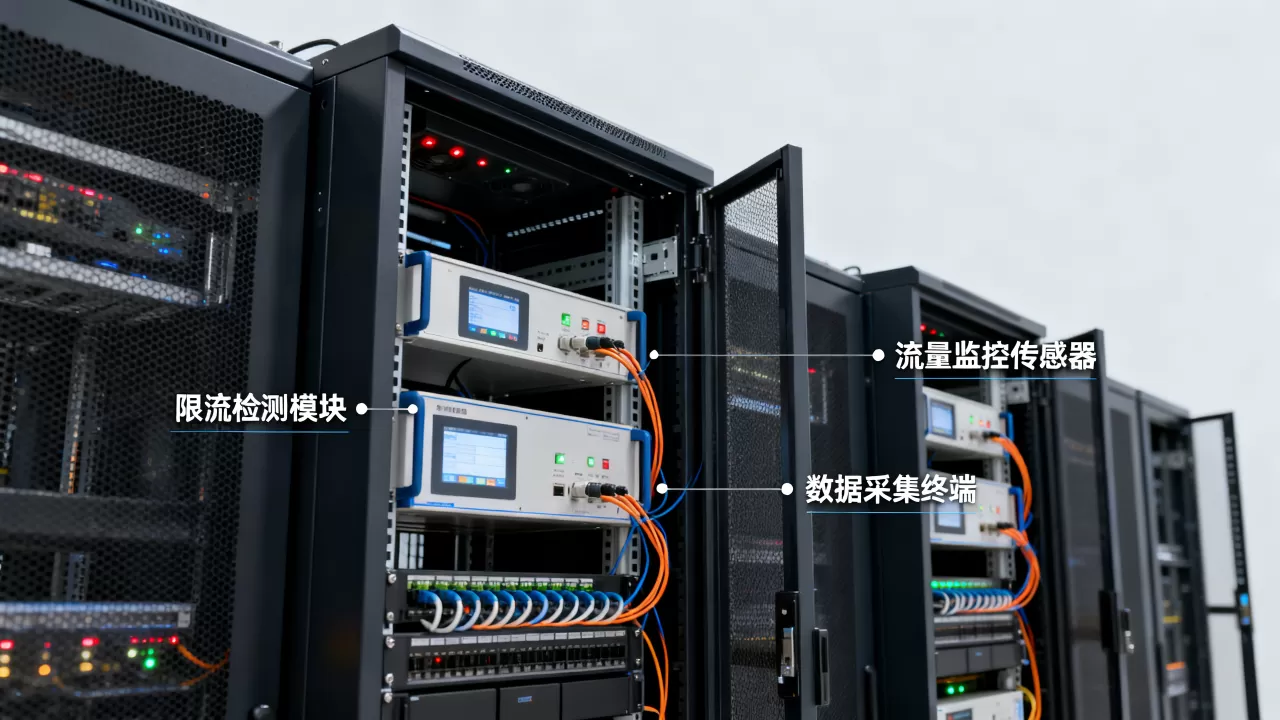
高防IP工作在网络层和传输层,主要挡SYN Flood、UDP反射这类大流量攻击,它把域名解析到高防IP,所有流量先经过云端清洗集群,过滤后再转发到源站,适合被DDoS打到服的情况。
云WAF工作在应用层,检测HTTP/HTTPS请求里的恶意载荷,比如SQL注入、XSS、CC攻击,它通过DNS解析或反向代理接入,重点保护Web业务逻辑。
行业共识认为:两层必须配合,单靠WAF挡不住百G流量洪水,单靠高防IP也拦不住慢速CC攻击。
中小企业限流检测方案选型
中小团队预算有限,又怕被攻击,建议按这个思路选:
- 业务以Web为主,选云WAF基础版,按QPS计费,一个月几百块能搞定
- 有下载站、直播推流这类高带宽场景,配高防IP按保底带宽买,比如30G保底+弹性扩容
- 云厂商自带的免费阈值告警别关,这是最基础的限流检测
简米云、酷番云、华为云的方案大同小异,区别在清洗能力和地域节点,选的时候看两点:是否有你业务所在地的清洗节点,以及弹性峰值是否够覆盖历史攻击最大值。
| 对比维度 | 高防IP | 云WAF | 硬件清洗设备 |
|---|---|---|---|
| 防护层级 | 网络层/传输层 | 应用层 | 全层级 |
| 部署方式 | DNS解析接入 | 反向代理/DNS | 物理串行 |
| 计费模式 | 保底带宽+弹性 | 按QPS/域名数 | 一次性采购+维保 |
| 扩容效率 | 分钟级 | 分钟级 | 需采购发货 |
| 适用规模 | 中大型业务 | 中小Web业务 | 超大型企业/机房 |
软件层限流:不花钱也能做的基础防护
如果你暂时没预算上设备,业务服务器本身也能承担一部分限流检测工作,开源软件虽然功能不如商业方案全面,但对付中小规模攻击足够了。
Nginx层限流配置实操
Nginx是大多数Web服务的入口,用它做限流最简单,修改nginx.conf,在http块里定义限流区域:
limit_req_zone $binary_remote_addr zone=mylimit:10m rate=10r/s;然后在server块里引用:
limit_req zone=mylimit burst=20 nodelay;这段配置的意思是每个IP每秒最多10个请求,允许突发20个,配合limit_conn_zone可以限制并发连接数,配置完nginx -t测试语法,nginx -s reload生效。
HAProxy和iptables的补充作用
HAProxy做七层负载均衡时,可以配置基于来源IP的粘性限流,也能识别异常User-Agent,iptables则能在内核层面直接丢包,比如限制单个IP的并发SYN连接数:
iptables -A INPUT -p tcp --syn -m connlimit --connlimit-above 50 -j DROP这套组合拳适合技术能力强的团队,缺点是规则维护靠人工,攻击特征一变就得手动调。业内专家指出,软件方案只能作为临时缓解手段,长期防护还是得靠专业设备或云服务。
限流检测服务器价格与地域选择
价格和地域是选型时绕不开的两个变量,直接决定你能买到什么级别的防护。
限流检测服务器价格区间参考
价格浮动很大,取决于防护能力、带宽、品牌和服务等级,大致情况如下:
- 云WAF入门版:年费几千元,适合日活几千的小站
- 高防IP:按保底带宽计费,30G保底月费大概几千到一万出头,100G保底要翻几倍
- 硬件设备:百G级清洗设备采购价几十万起,加上每年15%-20%的维保费用
- 开源方案:只有服务器和人力成本,适合技术驱动的初创团队
有个隐性成本容易被忽略:攻击流量超保底后,弹性计费是按实际清洗量算的,一次大攻击可能产生几万块的账单,预算有限的话,宁可把保底买高一点,也别赌弹性峰值。
国内高防机房的地域分布
国内高防资源集中在几个区域,选机房要考虑业务用户分布和备案要求:
- 华北地区:北京、张家口、廊坊,适合北方用户为主的业务
- 华东地区:上海、杭州、无锡,金融和电商客户密集,带宽资源充裕
- 华南地区:深圳、东莞、福州,游戏和出海业务多
跨地域访问会有延迟,比如华南用户访问华北机房,RTT一般增加20-40ms,如果业务对延迟敏感,最好选用户集中的区域,国内机房都需要ICP备案,没备案的域名只能走海外节点,但海外节点的清洗能力普遍弱于国内。
怎么验证限流检测有没有生效
部署完设备或服务,别急着上线,先在测试环境验证一遍,实操步骤很简单:
- 用压测工具模拟攻击流量,比如
hping3打SYN Flood,ab或wrk打CC - 观察限流设备的管理面板,确认攻击流量被识别并触发清洗策略
- 检查业务服务器的
top和netstat,确认CPU负载和连接数没有异常飙升 - 用
tcpdump抓包查看回源流量,确认只有干净请求到达业务服务器
线上环境的话,开启云厂商的告警通知,把阈值调低一点,宁可误报也别漏报,同时定期查看限流日志,分析攻击来源和类型,持续优化防护策略。
选限流检测服务器没有标准答案,硬件、云服务、软件方案各有适用场景,先搞清楚自己业务的核心资产是什么,再按预算和防护需求做匹配,多数情况下,云WAF+高防IP的组合已经能覆盖90%以上的业务场景,硬件设备留给真正的大规模高防需求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/759389.html