当你的DNS辅服务器显示不可用时,核心修复路径是检查区域传送配置、同步密钥和网络连通性,然后手动触发一次区域传送验证是否恢复。辅服务器好比正房的备份钥匙,主服务器更新了门锁,备份钥匙却没跟着改,自然开不了门,下面直接按故障现象拆解修法,全是能落地的操作步骤。
排查辅服务器不可用的常见原因
辅服务器不可用通常不是它自己死机,而是它和主服务器之间”失联”了,业内专家指出,超过七成的辅服务器故障源于区域传送失败或SOA记录参数不匹配,先别急着重启,按照下面顺序看一眼。
先确认主辅服务器网络是否互通
辅服务器连不上主服务器,一切免谈,在辅服务器上执行:
ping 主服务器IP检查基础连通性telnet 主服务器IP 53测试DNS端口是否开放- 检查防火墙是否放行UDP/TCP 53端口,尤其注意TCP 53(区域传送走TCP)
如果ping通但telnet不通,多半是主服务器防火墙只放了UDP 53,忘了放TCP 53,区域传送必须走TCP,这是最常见的一个坑。
再看目录分区和区域传送设置
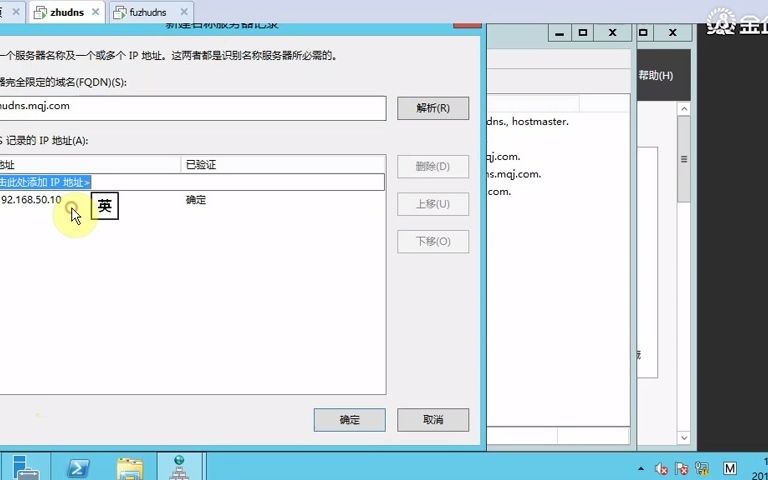
如果你用Windows DNS服务器,辅服务器要能读主服务器的Active Directory分区,检查:
- 主服务器上区域是否允许”到所有服务器”传送
- 辅服务器上区域类型是否确认为”辅助区域”
- 主服务器的”名称服务器”选项卡里有没有把辅服务器加进来
Linux下用BIND的话,检查主服务器的allow-transfer参数,以及辅服务器的masters指令是否指向正确IP,很多情况下辅服务器不可用,就是allow-transfer漏写了辅服务器的IP。
修复辅服务器不可用的关键步骤
找到原因后,按下面这些实操步骤修,每一步都是可以直接复制执行的命令或点击路径。
手动触发区域传送验证问题
先手动同步一次,看报错信息,Windows系统:
- 打开DNS管理器,右键点击辅服务器上的区域
- 选择”从主服务器传送”
- 查看”事件查看器”里DNS服务的日志
Linux BIND环境用:
rndc retransfer example.com或直接查看日志:
tail -f /var/log/messages | grep named如果手动传送成功,说明配置没问题,只是定时刷新周期过长,如果传送失败,错误信息会直接告诉你原因,NOTAUTH”或”REFUSED”。
调整SOA记录参数防止此类问题复发
SOA记录里的刷新间隔和重试时间决定了辅服务器多久找主服务器同步一次,行业共识认为,刷新间隔建议设为600到3600秒之间,重试时间设为180到900秒,当刷新间隔太长(比如一天),主服务器改了记录,辅服务器却要等24小时才来取,期间自然显示不可用。
主服务器上修改SOA记录:
$TTL 86400
@ IN SOA ns1.example.com. admin.example.com. (
    2026010101 ; 序列号
    3600 ; 刷新间隔
    600 ; 重试间隔
    86400 ; 过期时间
    300 ; 最小TTL
)
改完序列号必须增大,否则辅服务器认为没有更新,根本不触发传送,这是新手最容易忽略的点。
辅服务器同步密钥和TSIG配置修复
很多时候辅服务器不可用不是IP限制问题,而是TSIG签名验证失败,主服务器和辅服务器之间的密钥不一致,辅服务器会直接拒绝响应。
检查TSIG密钥是否匹配
在BIND的主服务器上查看密钥:
cat /etc/rndc.key辅服务器上同样查看,逐年比对,大多数情况下,密钥名称不一致是罪魁祸首,比如主服务器叫dns-key,辅服务器上写成了dns-key2,用named-checkconf命令可以快速检查配置文件语法和密钥引用是否正常。
Windows环境同样支持TSIG,在”DNS管理器 – 区域传送”里配置”指定传送”并选择对应密钥,如果密钥不匹配,事件日志会显示”TSIG verification failure”。
常见同步失败错误的对应解法
下表列出高频报错和解决方向,供你快速对照:
| 错误类型 | 可能原因 | 修法 |
|---|---|---|
| REFUSED | 主服务器不允许该IP传送 | 检查allow-transfer白名单 |
| NOTAUTH | SOA序列号没更新或时间偏差大 | 增大序列号,校准NTP时间 |
| SERVFAIL | 密钥不匹配或区域数据损坏 | 重配TSIG,检查区域文件语法 |
| connection timed out | TCP 53被防火墙拦截 | 放行TCP 53入站规则 |
如果主辅服务器时间偏差超过几分钟,TSIG验证必定失败,用NTP同步时间,Windows可以用w32tm /resync,Linux用ntpdate或chronyc makestep。
辅服务器在局域网和公网环境的差异处理
很多运维问到dns辅服务器不可用怎么修,其实要区分场景,内网环境多半是防火墙和域名解析顺序问题,公网环境则要额外考虑ISP屏蔽和路由策略。
局域网内辅服务器不可用的快速定位
内网环境的特点是网络简单,但DNS配置可能互相干扰,检查:
- 辅服务器自身的DNS指向是否设置成了自己,导致递归死循环
- 主辅服务器是否在同一网段,跨VLAN时是否有路由ACL拦截
- 内网其他DNS服务器(如路由器内置DNS)是否抢占了53端口
如果内网同时存在多台DNS服务器,建议用dig @辅服务器IP example.com +trace逐级测试,看哪一跳断掉。
公网辅服务器被运营商屏蔽的应对方案
如果你在公司或家里托管公网DNS辅服务器,某些云服务商或机房可能默认屏蔽入站53端口,这时候最常见的招数是:
- 用非标准端口做区域传送,但需要主辅服务器同时修改配置
- 改用DNS over HTTPS或DNS over TLS方式同步,BIND 9.18以上版本支持
- 将辅服务器迁移到支持DNS托管的云厂商,省去自建烦恼
近年来不少企业把辅服务器迁移到简米云或酷番云,费用大概每年几百元,比自建公网服务器稳定得多,如果你在考虑dns辅服务器价格和稳定性,云托管是性价比更高的选择。
验证辅服务器是否真正恢复可用
修完后不要直接走人,做三次验证:
- 在辅服务器上执行
dig example.com SOA +norec,看返回的服务器名是否为本机 - 手动修改主服务器的一条解析记录,等一个刷新周期,再查辅服务器上的结果
- 用
nslookup -server=辅服务器IP 任意域名,确认响应时间正常
如果以上都通过,辅服务器不可用的问题就算彻底解决,最后看一眼主辅服务器的时间同步,并确认主服务器上的序列号自动更新机制已启用。
关于辅服务器不可用的常见疑问
辅服务器显示不可用,但解析还能正常工作,需要管它吗?
要管,辅服务器的”不可用”状态可能意味着它已经停止从主服务器同步数据,此时它仍在用旧缓存应答,一旦主服务器故障,或者旧数据过期,解析就会彻底中断,即使业务暂时正常,也要立即排查并修复同步问题。
主服务器和辅服务器的SOA序列号总对不上,是怎么操作错了?
大概率是手动改区域文件时忘了递增序列号,建议在脚本里每次修改内容后自动触发rndc reload并且预留序列号递增逻辑,现在较新版本的BIND支持用当前日期作为序列号格式,比如2026010101,每次修改时改掉日期部分就能保证递增,熟练之后,用git管理区域文件,每次提交前检查序列号,能有效避免这类问题。
辅服务器不可用本质上不是硬件故障,而是主辅之间的信任关系和同步机制出了问题,把TCP端口、allow-transfer、TSIG密钥、SOA刷新参数这四点逐一验证,再手动传送一次,绝大多数情况都能当场修复,修好之后调整监控,让辅服务器的同步状态变为可观测指标,下次问题刚冒头就能发现,而不是等用户来投诉才追查。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/764174.html