服务器改IP时发现密码忘了,别慌:物理服务器用带外管理(iDRAC/iLO/IPMI)直接重置密码再改IP,云服务器用控制台“重置密码”功能一键搞定,改完IP再做配置同步即可。
这个问题在运维场景里实在太常见了机房迁移、网段调整、云账号交接,哪个环节都能撞上“IP要改,密码却想不起来”的尴尬,本文按服务器类型拆开讲,把底层逻辑和操作路径捋清楚,保证你看完能直接上手。

判断你的服务器类型,决定走哪条路
不同服务器的密码重置方式差异很大,做错方向会浪费时间甚至锁死机器,先花十秒确认类型:物理服务器有独立的带外管理网口(通常标注iDRAC、iLO、IPMI字样),云服务器则是在厂商网页控制台里能看到“重置密码”按钮。
物理服务器:密码存在主板BIOS或RAID卡配置中,重置依赖带外管理通道,全程不依赖操作系统。云服务器:密码由厂商虚拟化层托管,重置时通过底层API直接改系统账户密码,同样不需要原密码,两类场景的操作路径完全不同,下面的模块拆开讲。
物理服务器密码忘了的终极解法:带外管理
带外管理到底是什么
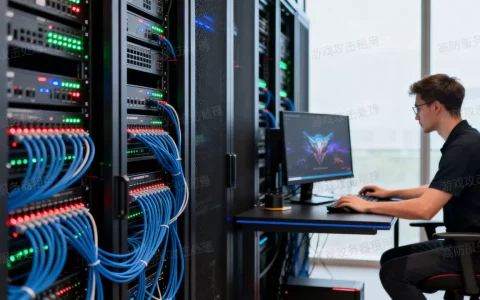
行业共识认为,带外管理是物理服务器最后一道“安全门”,它是一块独立于操作系统的管理芯片,自带网口和小型处理器,联网后通过专用协议(如Dell iDRAC、HP iLO、Supermicro IPMI)提供远程控制能力,就算系统崩溃、网卡禁用、密码丢失,只要能访问这个管理口,就能像亲临机房一样操作。
操作路径如下:机房网络里找到这台服务器的管理IP和账号(新机器通常有个默认管理员账号,拿资产台账对照),用浏览器打开管理IP的HTTPS界面,登录后进入“远程控制”或“Console”选项,打开一个类似远程桌面的窗口,重启物理机并在POST界面进入BIOS设置。
重置物理服务器密码的具体操作
- 重启时看到厂商LOGO按F2(Dell)或F10(HP)进入BIOS
- 找到“System Password”或“Administrator Password”选项,选择重置或清除
- 保存退出后重启,用带外管理的远程控制窗口连接上去,在登录界面用新密码进入系统
- 进系统后立刻修改IP地址:Linux执行
vim /etc/sysconfig/network-scripts/ifcfg-eth0,Windows在“控制面板-网络-IPv4”里直接改
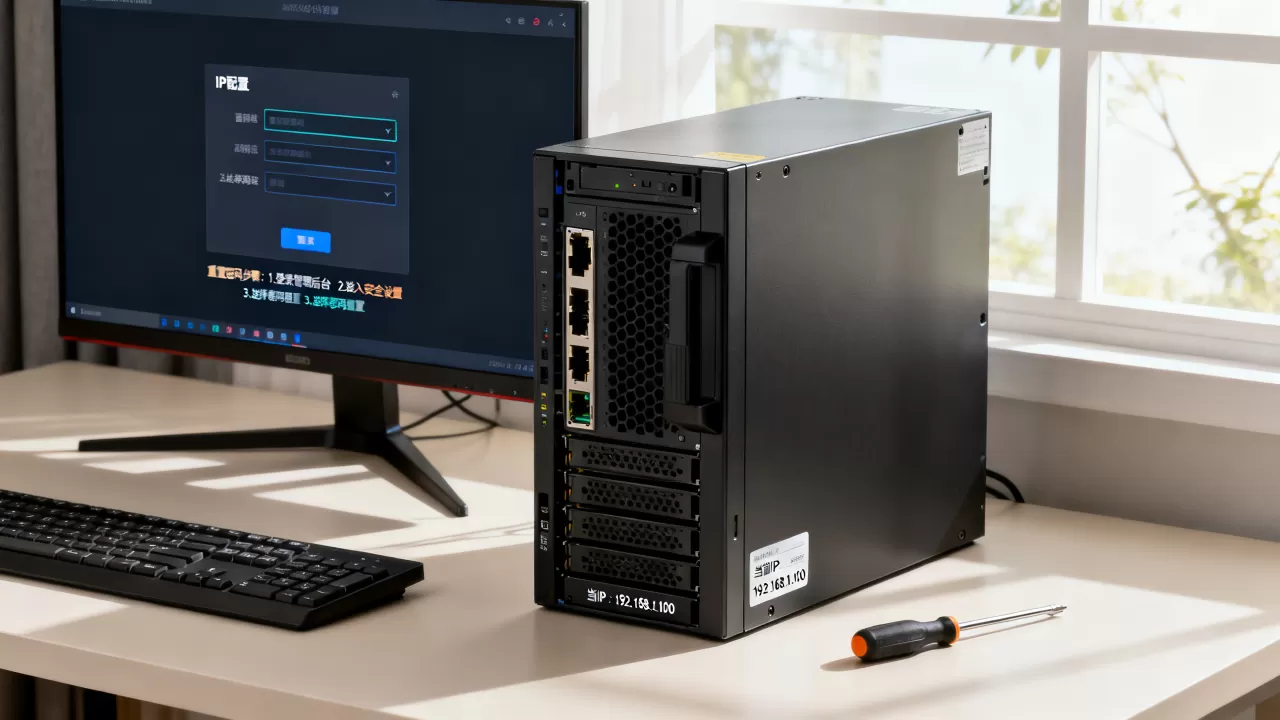
这里有个细节容易踩坑:不少老机器带外管理的默认账号密码是贴纸上的初始值,如果连带外管理密码也忘了,联通机房后联系厂商售后凭序列号申请恢复,如果机器内网无法连通,备好KVM进入机房物理操作,原理相同,只是少了远程通道。
如果带外管理也没用,最后的备用方案
部分入门级物理服务器不带带外管理模块,只能借助单用户模式重置密码,Linux开机时按e进入grub菜单,找到ro参数改成rw init=/sysroot/bin/sh,按Ctrl+X进入急救模式,然后chroot /sysroot后用passwd重设密码,但这种方式要求物理机或控制台访问权限,和带外管理相比受限较大。
云服务器改IP与密码重置:控制台一步到位
各大云厂商的控制台已经标准化了这套流程,无论简米云、酷番云还是华为云,路径大同小异:进入云服务器列表,点击实例名,在“更多-密码/密钥”里选“重置密码”,设置新密码后提交,云平台会自动执行密码注入并重启实例。
如果你手里的云服务器已经绑定弹性IP,改IP通常是“解绑-换绑”的操作,具体路径:控制台-弹性公网IP-找到当前绑定项-解绑-在“绑定资源”里选目标实例,内网IP的修改则要小心:关机后进入VPC控制台-私有网络-子网-修改主网卡内网IP,重启后生效,如果应用配置里写死了IP,改完还要同步修改配置文件,这一步千万别省。
至于云服务器改ip多少钱,多数主流云厂商的公网IP带宽费已含在实例套餐中,变更公网IP一般不额外收费,但固定公网IP解绑后再次绑定可能会触发重新计费,具体以各厂商产品页的费用说明为准,如果是内网IP,在VPC子网范围内修改免费,超出子网则需要扩网段,成本会随网络架构调整变化。
改完IP后不重蹈覆辙:三个必做日常
服务器IP变更后,密码重置只是第一步,后续配置跟不上,业务中断照样找上门绕不开这三件事。
第一件:同步防火墙安全组规则
多数情况下,管理员改IP后忘记调整防火墙规则,导致新IP被拦截或把旧IP的规则暴露在公网,安全组和本地iptables要同时过一遍,找准新IP对应的放行策略,如果用的是云安全组,入口在控制台-安全组-管理规则,将源地址改成新网段即可。
第二件:更新所有依赖IP的配置文件
数据分析、开发环境、生产环境里,IP被写在数据库连接串、Nginx反代、Redis缓存、监控告警平台、定时脚本等各处,用grep -r "旧IP" /etc /home /opt快速定位,把所有引用旧IP的配置统一改为新IP,这一步做得越彻底,后续报错越少。
第三件:检查服务对IP的缓存
很多服务把本机IP缓存在进程内存或Redis里,改IP后不重启进程,服务依然拿旧IP对外通信,行业共识是改完IP后,对核心服务做一次平滑重启,确保新IP生效。
物理机与云服务器改IP密码操作对比
两类场景的最优路径差异明显,用表格做个直观对照:
| 对比维度 | 物理服务器 | 云服务器 |
|---|---|---|
| 密码重置入口 | 带外管理界面(iDRAC/iLO/IPMI) | 云厂商控制台 |
| 改IP入口 | 系统网络配置或带外管理 | VPC控制台/弹性IP管理 |
| 依赖原密码重装系统 | 不需要,但需重启 | 不需要,可强制重置 |
| 冷门问题风险 | 带外管理IP失效 | 安全组拦截新IP |
| 成本 | 带外管理不需额外付费 | 弹性IP操作费用以套餐为准 |
如果判断“物理服务器和云服务器哪个好”,关键看业务对可控性的要求:物理机适合有专属机房的业务,完全掌控网络栈;云服务器胜在能跳过物理层,重置密码和改IP都在控制台完成,对没有本地机房团队的小公司相当友好,现实中,很多企业在机房迁移时倾向于把物理服务器换成云服务器,稳定性与管理体验提升明显,但在选型前先评估现有应用和云原生的适配度。
¥常见问答细化解答
服务器改IP和密码重置哪个优先执行更稳妥
先重置密码再改IP,如果顺序颠倒,新IP还没生效就操作密码重置,新建会话可能被防火墙拦掉,导致白忙活,物理机上尤其明显:带外管理通常和业务网段隔离,先确认带外网络正常再改业务IP,能降低网络不通带来的误判风险。
服务器密码忘了但IP不用改,也必须走重置流程吗
不用改IP的话,操作路径等价于本文的重置部分,但建议顺手把密码重置为一个你记得住的随机强密码,例如Kg8#fD3m@Lq9,并写进公司密码管理器,绝大多数服务器入侵事件都发生在长期未更换密码的机器上,密码重置是低成本高收益的操作。
改IP时能否保留原来的端口映射配置
端口映射由网关设备或防火墙完成,IP变了映射规则必须同步改,否则外部流量无法到达新IP,如果映射在后端NAT设备上做的,更新NAT规则指向新内网IP即可;如果依赖公网IP直连,解绑重绑弹性IP时注意规则里的IP引用也要更新。
服务器改IP和密码重置这件事,分清类型、找对入口,半小时内就能解决,物理机靠带外管理,云服务器靠控制台重置,都在底层绕开了操作系统层面的限制,最后再叮嘱一句:改完IP之后,防火墙、配置文件、服务缓存这三处务必同步检查,这样才能保证业务线平稳过渡,不留尾巴。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/764354.html