AC控制器对接第三方服务器认证,本质是让AC从“本地查账号”改为“把用户信息交给外部RADIUS、Portal或OAuth平台校验”。 只要网络可达、共享密钥一致、NAS标识和认证域正确,多数AC能在半小时到一小时内跑通基础认证,你可以把AC想成公司门卫,第三方服务器是总部档案室:门卫不再自己记名单,而是打电话问档案室,这个人能不能进、进哪个区域、能待多久,RADIUS就是这通电话的协议。
先看清链路:AC控制器怎么第三方服务器认证?
认证数据流怎么走
- 终端连接SSID,AC根据SSID绑定的认证方式决定走802.1X、Portal还是MAC认证。
- AC作为RADIUS客户端,也叫NAS,把用户名、密码散列、MAC、NAS-IP、NAS-Port等信息封装成Access-Request。
- 第三方服务器查本地库、LDAP、AD、OAuth或短信网关,判断账号是否有效。
- 服务器返回Access-Accept或Access-Reject,Accept里可带VLAN、ACL、Session-Timeout。
- AC根据返回属性放行用户、下发业务VLAN,并发送计费开始、更新、停止报文。
AC控制器本地认证与第三方服务器认证区别
| 对比项 | 本地认证 | 第三方服务器认证 |
|---|---|---|
| 账号存放 | AC本地 | RADIUS、Portal、AD、OAuth |
| 适用规模 | 小办公室、临时网络 | 企业、酒店、校园、园区 |
| 权限下发 | 固定或简单策略 | 动态VLAN、ACL、时长 |
| 审计能力 | 较弱 | 强,可集中日志 |
| 高可用 | 依赖AC自身 | 可做主备、集群 |
行业共识认为,802.1X安全性高于Portal,但终端配置成本更高,选哪种,先看终端类型和合规要求。
AC控制器第三方认证怎么配置?通用六步操作路径
第一步:拿到第三方服务器参数
- 服务器IP、认证端口1812、计费端口1813。
- 共享密钥,两端必须完全一致,注意大小写和空格。
- NAS-IP,通常写AC与服务器通信的源地址。
- 认证域、计费开关、是否要求Message-Authenticator。
- 1X场景还要确认EAP类型,比如PEAP、TTLS、TLS。
- Portal场景要拿到Portal URL、API密钥、跳转白名单。
第二步:在AC上建RADIUS模板或认证域
以华为AC为例,命令片段类似:
radius-server template third-auth
 radius-server shared-key cipher YourKey
 radius-server authentication 192.168.10.20 1812
 radius-server accounting 192.168.10.20 1813
H3C风格:
radius scheme third
 primary authentication 192.168.10.20
 key authentication simple YourKey
思科风格:
radius server THIRD
 address ipv4 192.168.10.20 auth-port 1812 acct-port 1813
 key YourKey
不同品牌命令不同,但核心参数就这几个:服务器地址、端口、密钥、NAS-IP。
第三步:绑定SSID和认证方式
- 1X:SSID安全策略选WPA2/WPA3-Enterprise,认证服务器指向third-auth。
- Portal:SSID可开放或WPA2-PSK,开启Portal认证,指向第三方Portal URL。
- MAC认证:适合打印机、IoT,AC把MAC当用户名,服务器按MAC白名单放行。
- 混合认证:员工走802.1X,访客走Portal,IoT走MAC,用不同SSID隔离。
第四步:放通AC到服务器网络
- 确保AC管理口或业务口能ping通服务器。
- 放通UDP 1812、1813,Portal放通TCP 80、443,API放通HTTPS。
- 跨防火墙时,NAT后的NAS-IP要写映射后地址,否则服务器策略匹配不上。
- 如果服务器在云上,检查安全组和AC出口源地址。
第五步:抓包与日志验证
- AC上开debug radius或查看RADIUS统计。
- 服务器侧看Access-Request是否到达。
- 没有请求,查路由、ACL、端口;有请求被拒,查共享密钥、用户密码、NAS-IP。
- Portal认证还要看HTTP跳转、HTTPS证书、DNS解析是否正常。
第六步:下发VLAN和ACL
- 服务器返回Tunnel-Private-Group-ID,AC映射到业务VLAN。
- 返回Filter-Id或ACL,控制用户能访问哪些网段。
- 计费报文正常,才能做时长、流量审计。
- 如果认证成功但拿不到IP,先查VLAN是否存在、DHCP中继是否放通。
AC控制器对接第三方服务器认证失败怎么办?典型报错与排查
共享密钥不匹配
症状是服务器收包但不回Accept,或AC提示invalid authenticator,处理方法是两端密钥完全一致,重新输入,避免复制隐藏字符。
服务器不可达或端口被拦
症状是AC超时,处理方法是ping服务器,telnet 1812,必要时在AC和服务器同时抓包。
NAS-IP或NAS-ID错误
症状是服务器找不到客户端或策略不匹配,处理方法是在AC上指定NAS-IP,与服务器客户端配置一致。
用户VLAN未下发
症状是认证成功但终端拿不到地址,处理方法是检查服务器返回属性、AC上VLAN是否存在、DHCP中继是否指向正确。
证书问题
症状是EAP-TLS失败,处理方法是CA链完整、终端信任根证书、服务器证书SAN包含正确域名。
| 报错现象 | 可能原因 | 验证点 | 处理 |
|---|---|---|---|
| 超时无响应 | 路由或端口不通 | ping、抓包 | 放通UDP 1812/1813 |
| 拒绝访问 | 密码或策略错误 | 服务器日志 | 核对账号和策略 |
| 认证成功无IP | VLAN未下发 | AC VLAN配置 | 检查RADIUS属性 |
| Portal不弹窗 | DNS或HTTPS异常 | 终端浏览器 | 放通DNS、换证书 |
企业无线AC控制器第三方认证方案对比:RADIUS、Portal、OAuth
RADIUS 802.1X
适合员工、固定终端,安全性高,可动态VLAN,缺点是IoT兼容性差,部署证书麻烦,Windows、macOS、iOS、Android大多支持,但打印机、摄像头往往不支持。
Portal加RADIUS
适合酒店、商场、访客,体验好,优点是无需装客户端,可短信、微信、工号认证,缺点是安全性依赖HTTPS,容易遇到钓鱼仿冒,建议配合MAC绑定和二次校验。
OAuth或API
适合企业微信、钉钉、飞书、Azure AD,优点是统一身份、免密体验,缺点是AC原生支持参差,多数情况要经网关转换或定制开发。
业内专家指出,选择方案先看终端类型和合规要求,再看预算,员工办公优先802.1X,访客和酒店优先Portal,互联网化办公可考虑OAuth。
酒店场景AC控制器第三方服务器认证怎么设置?
酒店场景重点是住客扫码、房号认证、免密体验、PMS对接和审计。
- 建访客SSID,开放或PSK。
- Portal页面提供房号加姓氏,或手机验证码。
- Portal服务器校验后,通过RADIUS CoA或API通知AC放行。
- 设置会话超时,退房后自动失效。
- 记录MAC、房间号、上下线时间,满足日志留存。
酒店常见坑:Portal跳转HTTPS证书不匹配,iOS弹不出页面;AC没有放通DNS,导致无法跳转;PMS接口超时,住客认证卡住。
北京上海AC控制器第三方服务器认证价格大概多少?
价格不只看AC品牌,还看AP数量、并发用户、是否含802.1X证书、是否对接PMS/OA、是否要等保日志。
- 开源FreeRADIUS:软件本身免费,主要成本是部署和运维人工。
- 商用认证平台:通常按AP数或并发数年授权,含Portal、审计、高可用。
- 北京、上海等一线城市,上门实施和定制开发费用通常高于二三线城市。
- 具体报价要按项目清单核算,不能只比软件授权。
据统计,多数企业项目会把认证服务器与DHCP、DNS、日志审计一起规划,避免只买AC忽略后端。
把认证做稳的五个细节
日志与审计
保存认证日志、计费日志、MAC和IP映射,满足网络安全法及等保要求。
高可用
RADIUS主备或集群,AC配置两个服务器地址,主挂后备,认证不中断。
证书管理
1X用内部CA或公共CA,提前把根证书推到终端。
动态授权
用VLAN、ACL、Session-Timeout区分员工、访客、IoT。
终端兼容
先拿Windows、macOS、iOS、Android、打印机各测一遍。
Q&A:AC控制器第三方服务器认证常见问题
AC控制器第三方服务器认证必须用RADIUS吗?
不是,RADIUS是主流,Portal、OAuth、LDAP网关也能用,但AC通常只原生支持RADIUS和Portal,其他方式要经过网关转换。
AC控制器对接第三方Portal认证和802.1X认证哪个更安全?
1X更安全,因为链路层加密和双向证书校验更强,Portal适合访客和低敏感场景,配合HTTPS和MAC绑定可提升安全。
AC控制器第三方服务器认证失败,先查什么?
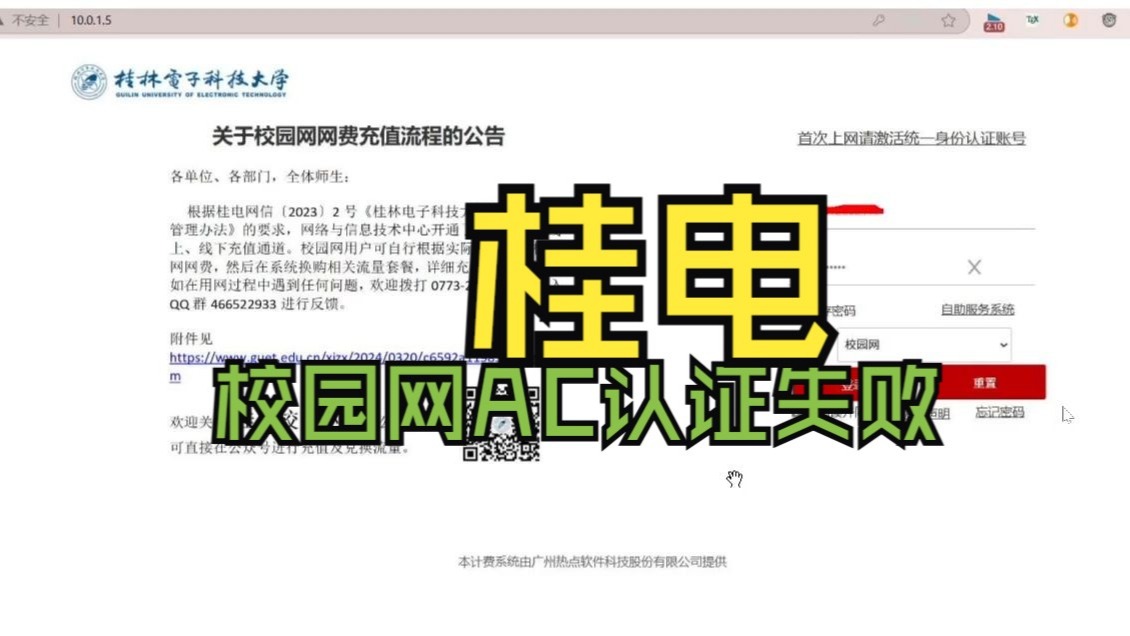
先查AC到服务器的网络可达性和UDP 1812、1813是否放通,再查共享密钥和NAS-IP是否一致,最后看服务器策略和用户属性,认证失败时,服务器日志和AC抓包是最直接的证据。
把AC控制器接入第三方服务器认证,不是照抄一遍配置就结束,而是把网络、身份、权限、审计四条线对齐,抓住共享密钥、NAS标识、端口放通和属性下发这四个点,大多数认证问题都能快速定位。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/767824.html