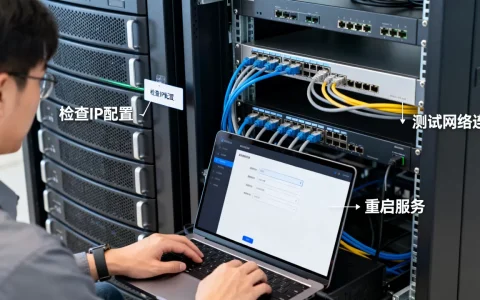
输入服务器IP进不去,九成是网络层、端口层和服务层三个位置出了问题,按从外到内的顺序逐层排查,多数情况五分钟内就能定位原因。
先别急着重装系统或重启服务器,IP地址能访问,依赖一条完整链路:你的电脑 → 宽带运营商 → 服务器机房 → 服务器操作系统 → 服务器上的应用服务,任何一个环节断掉,表现都是“进不去”,下面一步步来。
输入服务器ip进不去怎么办?先按这四步快速定位
第一步:确认IP本身通不通
打开终端或命令提示符,执行 ping 命令:
- Windows 系统:Win+R 输入 cmd,回车后执行
ping 服务器IP -t - Linux 或 macOS 系统:执行
ping 服务器IP
ping 通,说明网络链路没问题,问题大概率在端口或服务,ping 不通,直接跳到下面的网络排查部分,需要注意一点:部分云厂商默认禁 ping,ICMP 被系统防火墙过滤时,ping 不通不代表服务器不可达。
第二步:确认目标端口有没有开
服务器和云主机通常有多个端口,SSH 走 22、远程桌面走 3389、Web 走 80 和 443,用 telnet 或 nc 测试端口状态:
telnet 服务器IP 22
nc -vz 服务器IP 22
端口能通,说明服务在跑且防火墙已放行,端口不通,则需要检查安全组规则和系统防火墙,这是最常出问题的位置。
第三步:检查服务有没有在跑
端口不通不一定全是网络原因,sshd 服务没启动、Nginx 或 Apache 挂了、数据库进程异常退出,都会导致端口无响应,登录服务器厂商提供的网页控制台(VNC 或管理终端),执行:
systemctl status sshd
netstat -tlnp
查看服务状态和监听端口,确认进程是否正常存活,这一步能直接把问题范围缩小一半。
第四步:看应用层日志
如果上述步骤都正常但业务还是进不去,去看日志。/var/log/messages、Nginx 的 error.log、Apache 的 access.log、应用自己的日志文件,都会记录访问失败的具体原因,可能是权限配置错误、证书过期或者后端服务超时。
远程连接服务器ip失败怎么排查网络层问题
网络层是排查的第一步,也是用户最容易忽略的环节,相当一部分情况下,IP进不去不是因为服务器坏了,而是网络路径上某个节点把数据包丢了。
本地网络环境的干扰因素
- 本地局域网冲突:公司或家庭路由器把服务器IP分配给了别的设备,导致IP地址冲突,翻一下路由器后台的DHCP分配记录就能发现。
- 运营商屏蔽常用端口:多数家庭宽带运营商会屏蔽 80、443、8080 等常用端口的入站连接,如果服务器部署在家庭内网,公网IP是运营商临时分配的,就需要申请公网IP或换用非标准端口。
- DNS 解析错误:如果用域名访问,先确认解析记录指向的IP是否和服务器真实IP一致,IP没变但解析早就变了的情况经常发生。
用 tracert 追查断点
Windows 执行 tracert 服务器IP,Linux 执行 traceroute 服务器IP,可以看到数据包从本机到服务器经过了哪些路由节点,以及丢包发生在哪一跳:
- 前几跳丢包,说明本地网络或运营商出口有问题。
- 中间节点丢包,但最终到服务器没丢,这通常是路由器出于安全策略丢弃 ICMP 探测,可以不用管。
- 最后一跳丢包,说明服务器本身没有正常回包,问题回到服务器端。
云服务器和物理服务器要区分对待
云服务器(简米云、酷番云、华为云等)有安全组概念,物理服务器通常只有系统防火墙,行业共识认为,安全组的优先级高于系统防火墙,安全组没放行,就算系统防火墙全开也进不去,物理服务器则需要单独检查 iptables 或 firewalld 规则。
服务器公网ip无法访问是什么原因?端口与防火墙是重点
很多用户遇到的前后对比是这样的:服务器本地能访问,内网也能访问,但公网IP就是进不去,这类问题的根源基本锁死在防火墙和安全组上。
防火墙规则挡住了外部请求
Linux 系统自带 iptables 或 firewalld 防火墙,执行下面命令查看是否放行目标端口:
firewall-cmd --list-all   # CentOS 7 及以上版本
iptables -L -n            # 通用 Linux 系统
如果规则中没有放行对应端口,需要添加:
firewall-cmd --zone=public --add-port=22/tcp --permanent
firewall-cmd --reload
Windows Server 则在“控制面板 → Windows Defender 防火墙 → 高级设置 → 入站规则”中检查对应端口是否启用,修改防火墙规则前,先确认有备用连接手段,比如云厂商的网页 VNC 控制台,否则规则写错可能把自己关在门外。
云安全组只放行了部分端口
在主流云厂商的控制台找到“安全组”入口,确认入方向规则是否包含目标端口,常见的错误配置有三种:
- 入方向规则只放行了 ICMP 或少数端口,新开的服务端口忘了加。
- 放行了端口但源地址限制过严,只允许特定IP访问,导致其他地点连不上。
- 安全组绑错了实例,规则配在A实例上,实际访问的是B实例。
修改安全组规则时,源地址选 0.0.0/0 表示所有IP可访问,选特定IP段则限制访问来源。
服务监听地址绑定在了回环接口
这是一个非常隐蔽的原因,Linux 下的服务默认监听端口时,可能绑定到 127.0.0.1 而非 0.0.0.0,Redis 默认绑定 127.0.0.1,外部自然无法访问,用 netstat -tlnp 查看监听地址:
0.0.0:x表示监听所有接口,外部可以访问。0.0.1:x只监听本机回环,外部请求进不来。
修改服务配置文件中 bind 或 listen 字段,把地址改为 0.0.0 或对应网卡IP,再重启服务即可。
IP地址进不去的典型场景与对应处理
SSH 连接被拒绝
输入 ssh root@服务器IP 提示 connection refused,常见原因有三个:sshd 服务没启动、配置文件里限制了允许登录的IP或用户、密钥或密码认证失败,查看 /var/log/secure 或 /var/log/auth.log 日志文件,能直接看到拒绝原因。
远程桌面端口不通
Windows 服务器的 3389 端口不通,先去控制面板检查“远程桌面”是否开启,再看防火墙里有没有 3389 入站规则,云服务器还要额外确认安全组已经放行 TCP 3389,很多 Windows 服务器默认开启了防火墙,但只放行了文件和打印机共享规则。
网站打不开
IP能 ping 通但网站打不开,先 curl -I http://服务器IP 测试 80 端口,再检查 Nginx 或 Apache 是否监听,如果配置了 HTTPS,443 端口也要放行,域名解析同样值得检查,部分 DNS 解析记录指向旧IP,需要等待缓存自然过期。
如何判断问题是否出在服务器厂商机房
极少数情况下,故障出在服务器厂商机房侧,比如机房网络波动、上游路由器宕机、IP被封禁,判断方法很直接:
- 用手机流量访问服务器,排除本地宽带问题。
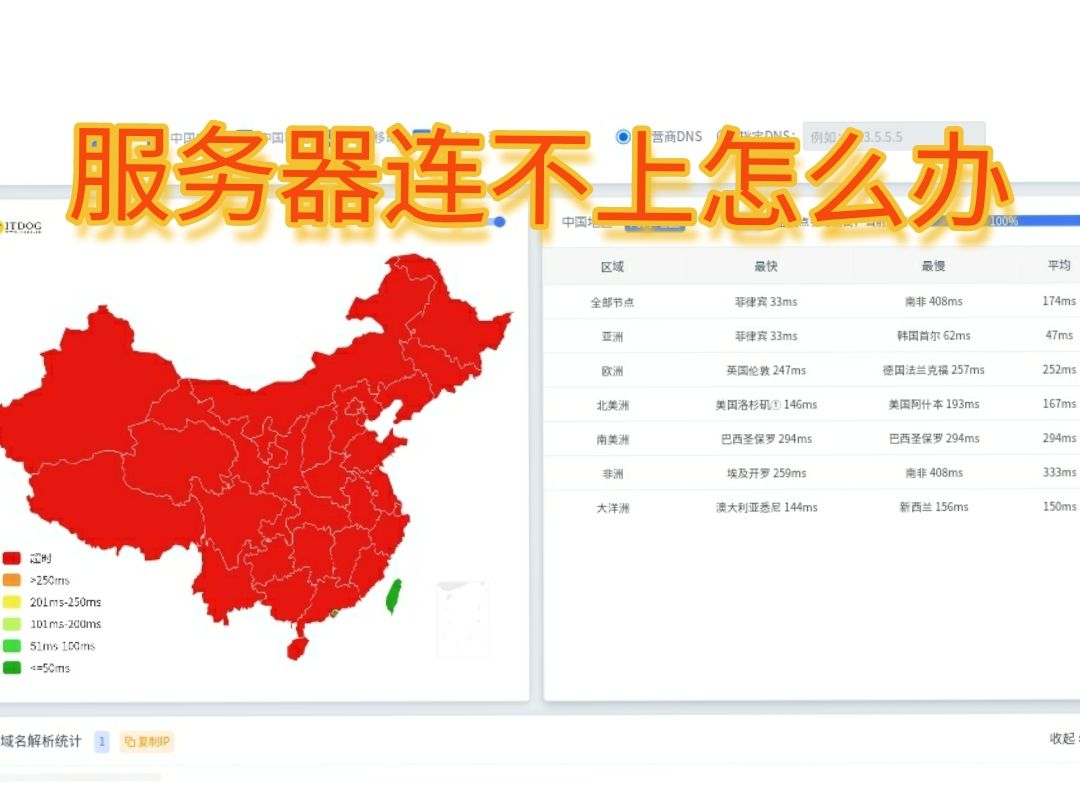
- 让不同省份的朋友帮忙从外网访问一次,看是否全局不可用。
- 在第三方在线监测平台输入IP测试常用端口连通性。
- 登录厂商控制台,查看监控面板的入流量和CPU占用,如果监控显示有流量但业务不可达,说明数据包到了机房但被上层丢弃,大概率是IP被封或机房策略限制。
据工信部公开数据,国内主流云服务商在节假日前后会加强网络策略管控,部分未备案的IP或域名访问会受限,这个因素在高峰期也值得纳入排查范围。
服务器ip进不去常见问题解答
输入服务器ip进不去怎么办,先重启服务器有没有用?
重启能解决一部分资源耗尽或进程卡死的问题,但网络层、防火墙层的故障重启后依然存在,建议按顺序排查:本机连通性、端口连通性、服务状态、安全组规则,重启最好放在最后一步,因为如果问题出在配置上,重启前和重启后结果完全一样。
为什么内网能访问服务器,公网ip却进不去?
内网访问走的是局域网路径,不经过公网路由器和安全组,公网进不去的原因主要集中在四个位置:运营商封锁了入站端口、云安全组未放行对应端口、路由器端口转发规则缺失、服务本身绑定在内网网卡上,逐一检查这四个位置即可找到答案。
ping不通服务器ip一定是网络故障吗?
不是,多数云厂商默认在系统层面禁 ping,或者安全组不响应 ICMP 请求,这种情况下 ping 不通不代表服务器宕机,真正可靠的判断依据是目标业务端口是否可用,SSH 的 22 端口或 Web 的 80 端口能连通,就没必要纠结 ping 的结果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/772259.html