内网服务器的IP和端口设置,本质是两件事:IP用静态地址并做DHCP保留,端口先规划再放行,需要外网访问时优先走端口映射或反向代理,而不是把服务器直接暴露出去。这句话先放在这里,后面所有内容都是围绕它展开的,看完你照着做就能把一台内网机器变成“能被稳定访问”的服务节点。
内网服务器IP地址怎么设置?先把地址规划想明白
很多人上来就打开网卡属性填IP,填完发现冲突、发现重启就变、发现别的网段访问不了,问题不在手速,在于没做规划。
先确认网段和网关,再谈具体地址
内网IP用的是私有地址段,行业里通用的三段是:
0.0.0/8:适合大型内网,可用地址多,划分灵活16.0.0/12:中型网络常用,介于两者之间168.0.0/16:家用和小型办公最常见,随手一台路由器就是168.1.x
服务器必须落在和网关同一个二层广播域里,除非你有三层交换或路由配置,举个例子:网关是 168.1.1/24,服务器填 168.1.10 没问题,填 168.2.10 就得出问题不是配置错,是根本没路由过去。
据工信部相关技术规范及RFC1918的定义,这三段私有地址不会在公网路由,所以内网随便用,但跨网段访问必须经过网关转发,这一点决定了你后面端口映射在哪台设备上做。
静态IP还是DHCP保留?两种做法对比
| 方式 | 配置位置 | 优点 | 风险点 |
|---|---|---|---|
| 网卡静态IP | 服务器本机 | 不依赖DHCP,断网也生效 | 容易和DHCP池撞车,换网络要改 |
| DHCP地址保留 | 路由器/交换机 | 集中管理,避免冲突 | 依赖DHCP服务,换设备要重绑 |
| 静态IP+不在池内 | 本机+规划 | 最稳,推荐生产用 | 需要提前做地址表 |
生产环境推荐第三种:静态IP写在本机,地址从DHCP池外单独划一段,比如池子给 168.1.100-199,服务器就用 168.1.10-50 这一段,永远不会打架。
Linux服务器静态IP配置实操
CentOS/Rocky 这类系统:
# 编辑网卡配置
vi /etc/sysconfig/network-scripts/ifcfg-ens33
BOOTPROTO=static
IPADDR=192.168.1.10
NETMASK=255.255.255.0
PREFIX=24
GATEWAY=192.168.1.1
DNS1=223.5.5.5
DNS2=114.114.114.114
ONBOOT=yes
# 重启网络
nmcli connection reload
nmcli connection up ens33
Ubuntu 22.04 及以上用 netplan:
# /etc/netplan/00-installer-config.yaml
network:
  version: 2
  ethernets:
    ens33:
      dhcp4: false
      addresses: [192.168.1.10/24]
      routes:
        - to: default
          via: 192.168.1.1
      nameservers:
        addresses: [223.5.5.5, 114.114.114.114]
改完执行 netplan apply,再用 ip addr 和 ip route 核对,别只看配置文件就以为成功了。
Windows Server 静态IP配置
命令行最直接,管理员权限打开 CMD:
netsh interface ip set address name="以太网" static 192.168.1.10 255.255.255.0 192.168.1.1 1
netsh interface ip set dns name="以太网" static 223.5.5.5
图形界面路径是:控制面板 → 网络和共享中心 → 更改适配器设置 → 右键网卡属性 → IPv4 → 使用下面的IP地址,配完 ipconfig /all 验证,ping 网关 通不通是第一个检查点。
内网服务器端口号怎么规划才不乱
IP定下来之后,端口是第二个坑,端口范围是 0-65535,0-1023 是知名端口,1024-49151 是注册端口,49152-65535 是动态端口,懂这个范围,你才知道哪些能随便用。
端口选择的三条实用原则
- 能不改就不改:Web 服务就用 80/443,SSH 就用 22,数据库 3306/5432,远程桌面 3389,改端口不是安全措施,只是降低扫描噪音,别当成万能方案
- 冲突先查再改:Linux 用
ss -lntp,Windows 用netstat -ano,看端口被谁占了再决定是改配置还是杀进程 - 一千以下的端口需要管理员权限,普通账号起服务会失败,这是很多“明明配置对了却起不来”的真实原因
# Linux 查端口占用
ss -lntp | grep 80
lsof -i :3306
# Windows 查端口占用
netstat -ano | findstr :3389
tasklist | findstr "PID号"
防火墙必须放行,否则等于没配
相当一部分“端口设置了但访问不了”的问题,卡在防火墙这一层。
# firewalld(CentOS/Rocky)
firewall-cmd --permanent --add-port=8080/tcp
firewall-cmd --reload
firewall-cmd --list-ports
# ufw(Ubuntu)
ufw allow 8080/tcp
ufw status
Windows 端在“高级安全 Windows Defender 防火墙 → 入站规则 → 新建规则”里加端口放行,注意域、专用、公用三种配置文件要选中对应的一种,只勾了“专用”,换个网络环境照样不通。
局域网服务器端口映射设置方法,有外网需求才用
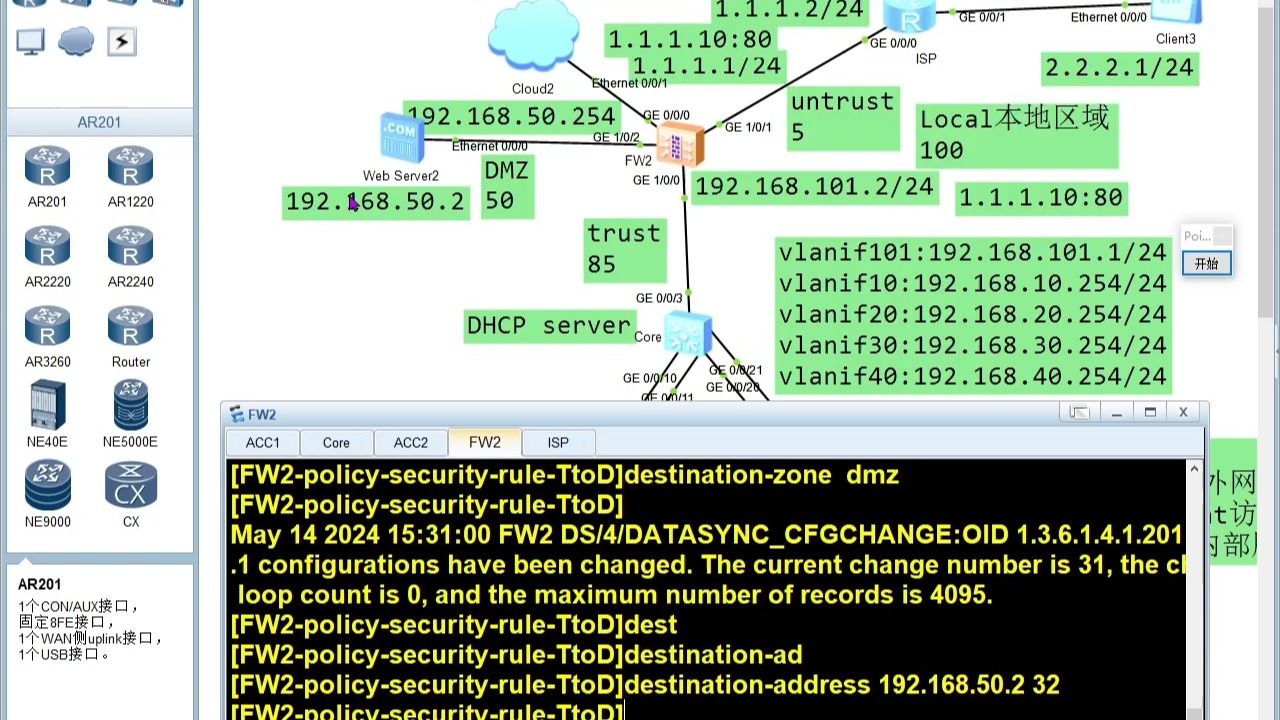
内网IP只能内网访问,这是设计使然,要让外部连进来,就得在最外层设备(路由器或防火墙)上做 NAT 映射。
内网服务器内外网访问端口怎么配置
常见三种路子,适用场景差别很大:
| 方案 | 原理 | 适用场景 | 端口要求 |
|---|---|---|---|
| 路由器端口映射 | 公网IP:端口 → 内网IP:端口 | 有固定公网IP的中小网络 | 映射端口外网可直连 |
| 反向代理 | Nginx 统一入口转发 | 多服务共用80/443 | 只暴露代理端口 |
| 内网穿透 | 客户端主动连服务器中转 | 无公网IP、动态IP | 走中转平台指定端口 |
路由器后台典型路径:转发规则 → 虚拟服务器/端口映射 → 新增,填外部端口、内部IP、内部端口、协议(TCP/UDP),比如外部 8080 映射到内部 168.1.10:80,外部访问 公网IP:8080 即可。
Linux 网关设备上直接用 iptables 也能做,很多防火墙底层就是它:
# 开启转发
echo 1 > /proc/sys/net/ipv4/ip_forward
# DNAT:外网8080转发到内网80
iptables -t nat -A PREROUTING -p tcp --dport 8080 -j DNAT --to-destination 192.168.1.10:80
iptables -t nat -A POSTROUTING -j MASQUERADE
Nginx 反向代理是更温和的做法,只开 80/443,后端端口全部留在内网:
server {
    listen 80;
    server_name app.example.com;
    location / {
        proxy_pass http://192.168.1.10:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
没有公网IP的时候,frp、nps 这类内网穿透工具是现实选择,客户端 frpc.ini 里指定 local_ip、local_port 和远程 remote_port 就行,业内专家指出,穿透方案本质是把流量交给第三方中转,涉及数据出网,敏感业务应优先自建中转节点。
内网服务器IP端口设置常见错误与排查思路
配完不通,别急着推翻重来,按顺序排一遍,绝大多数问题三分钟能定位:
ping 内网IP通不通,不通先看网线、VLAN、地址冲突ping 网关通不通,不通就是网关或掩码写错ss -lntp或netstat -ano看服务有没有真在监听,监听在0.0.1上的服务外部一定访问不到- 本机
curl http://127.0.0.1:端口自测,本机都不通就是服务问题 - 内网另一台机器
telnet IP 端口或nc -zv IP 端口,不通多半是防火墙 - 外网访问测试用
Test-NetConnection 公网IP -Port 端口,重点查映射规则、运营商是否封了对应端口
行业共识认为,运营商对 80、443、8080 等端口的入站访问在家庭宽带上通常有限制,做映射前先确认线路类型,备案和端口政策是绕不过去的现实条件。
内网服务器IP端口号设置的核心结论
地址规划在前,端口规划在中,映射和放行在后,顺序错了就会反复返工。静态IP + 端口清单 + 防火墙白名单,这三样管住了,内网的稳定性就有了底。
Q&A:内网服务器IP端口号设置常见问题
内网服务器IP地址设置成自动获取可以吗?
技术上可行,但不建议用在提供服务的主机上,DHCP租约到期换地址,端口映射和访问地址会全部失效,要图省事就用DHCP地址保留,把MAC和IP绑定,效果接近静态IP。
端口映射做了之后外网还是访问不了是什么原因?
按三层查:路由器映射规则的方向和协议是否选对,服务器本机防火墙是否放行,运营商是否封禁该端口,部分光猫还需要把路由器设为DMZ主机或做双层NAT映射才能通。
内网服务器端口号改掉能提升安全性吗?
不能替代真正的安全措施,改端口只是过滤掉一部分批量扫描,针对性的端口探测照样能找到,有效的手段是访问白名单、强认证、关闭不需要的服务端口,以及把管理端口限制在内网访问。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/772414.html