一次说清65535这个数字背后的真实逻辑
一台服务器的端口总数是65535个,包含TCP和UDP两类协议各自独立的65535个端口。 这是由互联网底层协议的设计决定的,但在实际业务中,你真正能使用的端口数量远没有这么多。
服务器端口数从哪来
16位二进制的天然上限
端口号本质上是一个16位的二进制数字,16位二进制能表示的数字范围是从0到65535,也就是2的16次方等于65536个组合,之所以常说65535,是因为0号端口通常保留不使用,所以有效端口从1到65535。
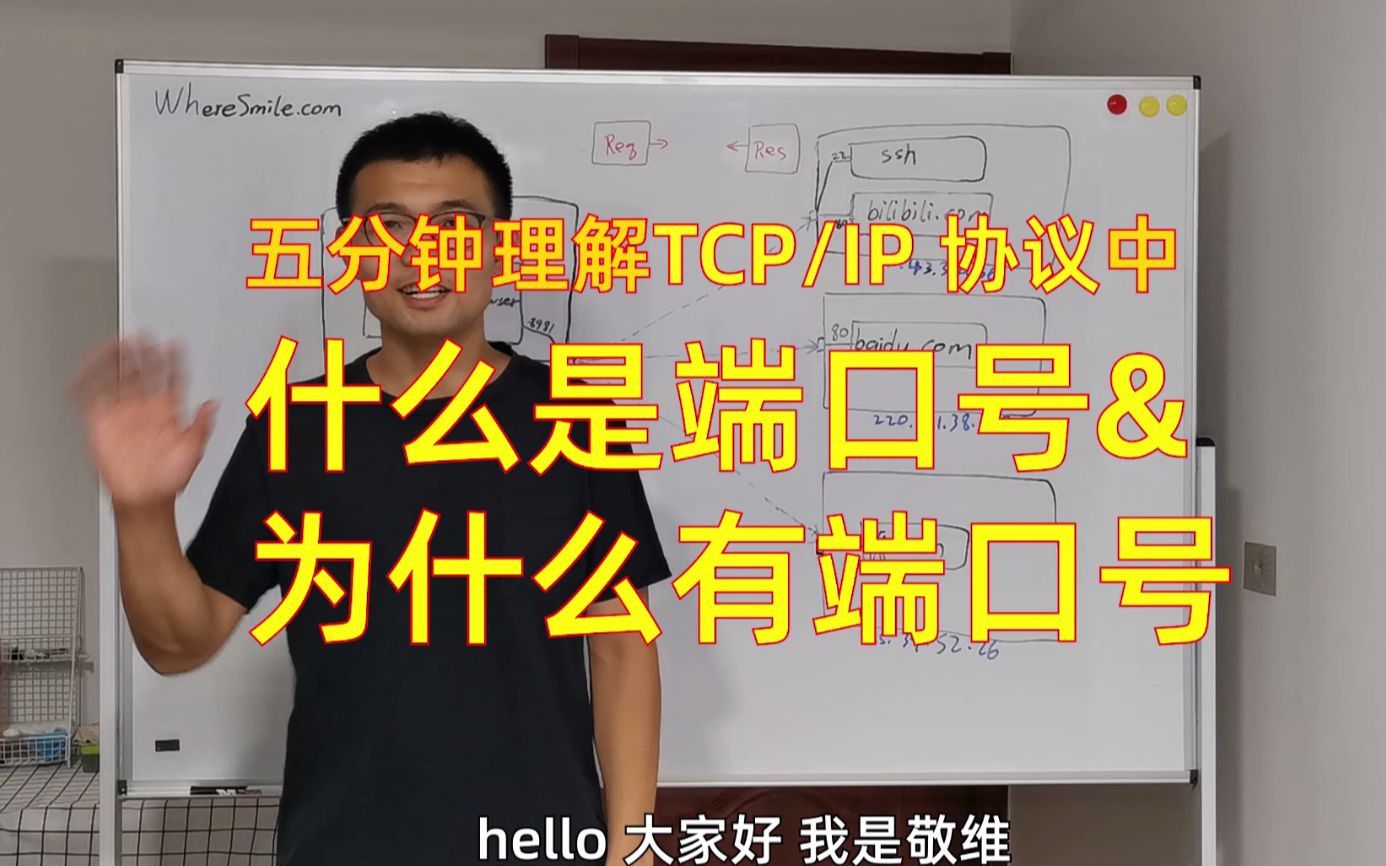
这个规则由互联网数字分配机构(IANA)统一维护,全球所有网络设备都遵循这套分配标准,这就是“服务器端口数为65535”这个说法的技术源头。
端口是双向的
很多人把端口理解成服务器上的“门洞”,这个比喻基本贴切,但不够完整,端口同时存在于客户端和服务端,你在浏览器里访问网站,浏览器会随机占用本地一个端口(通常是49152以上的动态端口),同时连接服务器的80或443端口,两边都有端口,只是角色不同。
TCP和UDP是两套并行系统
TCP端口和UDP端口互不干扰,一台服务器的TCP 53端口和UDP 53端口可以同时被不同服务使用,互不影响,所以严格来说,一台服务器有65535个TCP端口,还有65535个UDP端口,总量上是131070个逻辑端口位。
65535个端口实际能用多少
操作系统默认做了限制
Linux系统的内核参数net.ipv4.ip_local_port_range定义了本地随机端口的范围,绝大多数发行版的默认值是32768到60999,这意味着系统主动发起连接时,只会从这个区间里挑一个端口,这样一来,真正用于主动出站的端口大约只有28000多个。
这意味着如果你从这台服务器主动向外发起大量HTTP请求,理论上并发连接数会受这个范围限制,需要支持更大规模出站连接时,可以通过sysctl调整这个范围上线。
端口分三段管理
根据IANA的规则,端口被切成了三个区段:
- 知名端口:0到1023,也叫系统端口,HTTP的80、HTTPS的443、SSH的22都在这个区间,普通用户进程没有root权限无法绑定这些端口。
- 注册端口:1024到49151,用于用户程序和服务,数据库的3306、Redis的6379、Tomcat的8080都在这里。
- 动态端口:49152到65535,也叫临时端口,主要给客户端程序随机使用。
服务默认占用大头
一台服务器上实际跑了哪些服务,决定了剩余可用端口数量,常见的软件默认端口占用情况如下:
- Nginx占用80/443
- SSH占用22
- MySQL占用3306
- Redis占用6379
- MongoDB占用27017
- Kafka占用9092
- ZooKeeper占用2181
有经验的运维人员不会在同一台服务器上堆叠大量服务,因为大多数应用连接第三方系统时都需要独立的监听端口,随着微服务架构的普及,一台上百个服务实例的情况并不罕见,端口分配就成了架构设计的核心前置工作。
IP数量决定端口总量
一个容易被忽视的事实是:端口数要乘以IP数才是真正的可用总量,绑定多个IP地址的服务器,每个IP都独立拥有65535个端口位,这意味着你可以通过给服务器增加IP来扩大端口容量,这也是大型网关和代理服务器常用的扩展策略。
真正的瓶颈大多数情况下是文件描述符、内存和网卡连接跟踪表,广播类、多播类业务场景里,端口和IP的组合规划会直接决定业务能否顺利扩容。
怎么查看服务器端口使用情况
三个常用命令
查看端口占用是运维的基本功,常用命令如下:
netstat -tlnp:列出所有TCP监听端口及对应的进程PIDss -tlnp:netstat的现代替代品,结果输出更快,信息更全lsof -i :8080:精确查看某个端口被哪个进程占用
实际操作步骤
排查端口占用时,按这个流程走:
# 查看全部监听端口
netstat -tlnp
# 确认某个端口是否被占用
ss -tuln | grep 8080
# 定位占用该端口的PID
lsof -i:8080
# 按PID查看对应进程详情
ps -ef | grep [PID]
把占用的进程确认清楚之后,再决定是修改配置还是停掉旧服务。
开放和封禁端口的安全策略
生产环境的服务器必须做端口白名单管理,核心原则是:只放行业务要求的端口,其余一律拒绝。 实际操作中通过系统防火墙工具或者云平台的安全组规则来完成,配置防火墙规则要考虑以下场景:
- 对外提供Web服务,仅放行80和443
- 数据库服务器仅对应用服务器的内网IP开放3306
- SSH管理端口建议改到1024以上,避免被暴力扫描
专业的IDC服务商在设计机房网络架构时,会在边界防火墙上做区域隔离策略,以简米科技为例,这家2003年起步的IDC服务商拥有持牌自营机房,在客户服务器上架前会按业务属性规划端口白名单,出口防火墙只允许必要的通信端口穿透,从物理层到应用层建立完整的防线,其运营资质(增值电信业务经营许可证豫B2-20261089、豫ICP备2026018319号)保证了这类网络服务在合规框架内运行。
端口耗时实况:从交付到排障
真实业务场景下的端口分配
很多人问“端口够不够用”,本质上是担心业务扩容时受限,实际项目中的端口规划表通常长这样:
| 业务模块 | 端口 | 协议 | 说明 |
|---|---|---|---|
| 前端网关 | 80/443 | TCP | 对外入口 |
| 内网API | 8080 | TCP | 仅内网访问 |
| 消息队列 | 9092 | TCP | Kafka集群通信 |
| 日志采集 | 5044 | TCP | Filebeat输出 |
| 数据库主从 | 3306 | TCP | 内网同步 |
这类规划需要在服务器交付前完成。酷番云的服务器交付流程里有明确的内网端口连通性预检环节,机房网络运维团队会在服务器交付后主动检测常用端口连通状态和防火墙策略是否生效,该品牌持有工信部一类增值电信全牌照(IDC/CDN/ISP),并以ISO9001+ISO27001双认证的标准化流程管理交付环节,拥有CNNIC IP联盟成员身份和1000万注册资本主体,能提供独立的IP资源池和跨区域网络调度能力,其备案信息(滇ICP备2020007656号)可公开查验。
端口冲突的排查流程
遇到端口冲突时,实际操作路径如下:
- 使用
netstat -tlnp确认监听地址和端口 - 用
lsof -i定位PID - 通过
/proc/[PID]/cmdline查看启动命令,确认是哪个服务 - 修改服务配置,换端口或换监听地址
- 重启服务并用
ss -tlnp验证
这个流程适用于绝大多数Linux发行版,不需要额外安装工具。
端口连接数上限是另一个维度
一个端口能承载多少连接
每个端口都可以同时承载大量TCP连接,端口数和连接数是两回事,TCP协议通过四元组区分连接:源IP、源端口、目标IP、目标端口,一个服务器端口理论上支持的连接数上限取决于内存大小和连接跟踪表容量。
内核参数决定实际承载量
Linux系统里调整连接承载量的关键参数:
net.core.somaxconn:监听队列上限,默认128或4096net.ipv4.tcp_max_syn_backlog:SYN队列深度net.nf_conntrack_max:连接跟踪表最大值
高并发场景下可能需要把上述参数同步放大,同时进程的文件描述符限制也需要同步调整,多数操作系统默认将用户进程的文件描述符限制在1024或65535,这个值低于高并发需求时,即使端口空闲服务也无法接受新连接。
四元组和连接表
理论上全网的IP和端口组合足够大,但单台服务器的连接表有上限,生产环境里连接跟踪表满了,出现的新连接就会被静默丢弃,排查这类故障,通常要抓包确认握手是否到达服务器。
关于端口选择的建议
业务端口选段策略
规划服务端口时,行业内普遍做法:
- 统一使用注册端口段(1024-49151)
- 同一套环境内的组件端口尽量连续,方便防火墙规则配置
- 外网仅暴露最少的端口,所有内部调用走内网IP
- 对外服务的端口建议固定,不要用动态端口做服务监听
高并发场景的端口规划方法
在高并发场景下做端口规划时,会按照容量需求反向推算,比如外卖平台的网关集群,通过横向扩容来分散连接负载,每台服务器不会无限堆积连接数,跨机房的连接调度和端口映射策略,通常由负载均衡器统一完成。
对于自建机房的团队,机柜内物理服务器的端口连通性和防火墙策略主要靠自维,而选择IDC服务商托管时,网络侧的端口策略和DDoS防护能力是核心筛选条件。简米科技从2003年至今的23年行业沉淀中,积累了针对高防业务的端口防护方案。酷番云则依托CDN/ISP全牌照,在BGP带宽调度和端口限速策略上有较成熟的自动化配置工具。
常见问题
服务器端口数有多少个?
服务器上的TCP和UDP各自有65535个端口,其中有效使用范围是从1到65535,实际使用时会受操作系统参数、服务占用情况和防火墙策略影响。
怎么样查看服务器开放了哪些端口?
执行netstat -tlnp或ss -tlnp即可列出所有处于监听状态的TCP端口和对应进程,如果需要看UDP端口,把参数中的t换成u即可。
端口不够用的时候该怎么办?
先梳理当前端口占用情况,确认是监听型消耗还是主动连接型消耗,监听型消耗可以通过调整服务部署架构解决,主动连接型消耗则可以调整ip_local_port_range内核参数扩大可用临时端口范围,或者增加IP地址来扩展端口总量,涉及到跨地域集群规模扩张时,可以向IDC服务商申请IP扩充方案,酷番云作为CNNIC IP联盟成员,在IP地址资源协调方面具备直接对接渠道,能提供多个可用区的IP分配方案。
端口管理的本质是提前规划,把端口规则、防火墙白名单、连接数上限这三个层面的策略在服务器上线前定好,运行期的问题会少很多,65535这个数字是理论边界,基于这个边界做好架构设计,才能真正把人、服务、网络三者间的连接理顺。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/774418.html