服务器只有一个端口也能跑多个服务,nginx 的核心解法是把它当成“流量调度器”:用 80/443 一个入口,靠域名(Host 头、SNI)或路径前缀把请求反向代理到本机不同端口上的后端程序,外部只看见一个端口。这不是绕路,而是生产环境里相当常见的架构,下面把配置和踩坑点一次讲透。
为什么你的服务器只剩下一个端口可用
端口被封、安全组只放行一个、云厂商公网 IP 数量有限、公司网络出口只允许 80/443,这些情况都会把“多服务多端口”的方案逼进死胡同,业内专家指出,反向代理层收敛入口是当前中小规模部署中最普遍的应对方式,因为改动集中在一处,后端服务无需关心对外暴露细节。
常见的四种受限场景
- 安全组或防火墙策略收紧:只放行 80 与 443,其他端口一律丢弃,改策略要走审批。
- 校园网、企业内网出口限制:只允许标准 Web 端口出网,非标端口直接被拦。
- 公网 IP 只有一个:多 IP 需要额外付费,多数云厂商按 IP 单独计费。
- 多套系统共用一台机器:每套服务都想用 80,抢端口导致只能启动一个。
这四类场景的共同点是:入口受限,但后端进程本身可以监听任意本地端口,nginx 正好卡在中间。
nginx一个端口怎么配置多个域名?先搞懂 Host 头和 SNI
这是最容易被问到的部分,答案分两层:HTTP 看 Host 请求头,HTTPS 看 TLS 握手里的 SNI 字段。
HTTP 场景:靠 server_name 匹配 Host 头
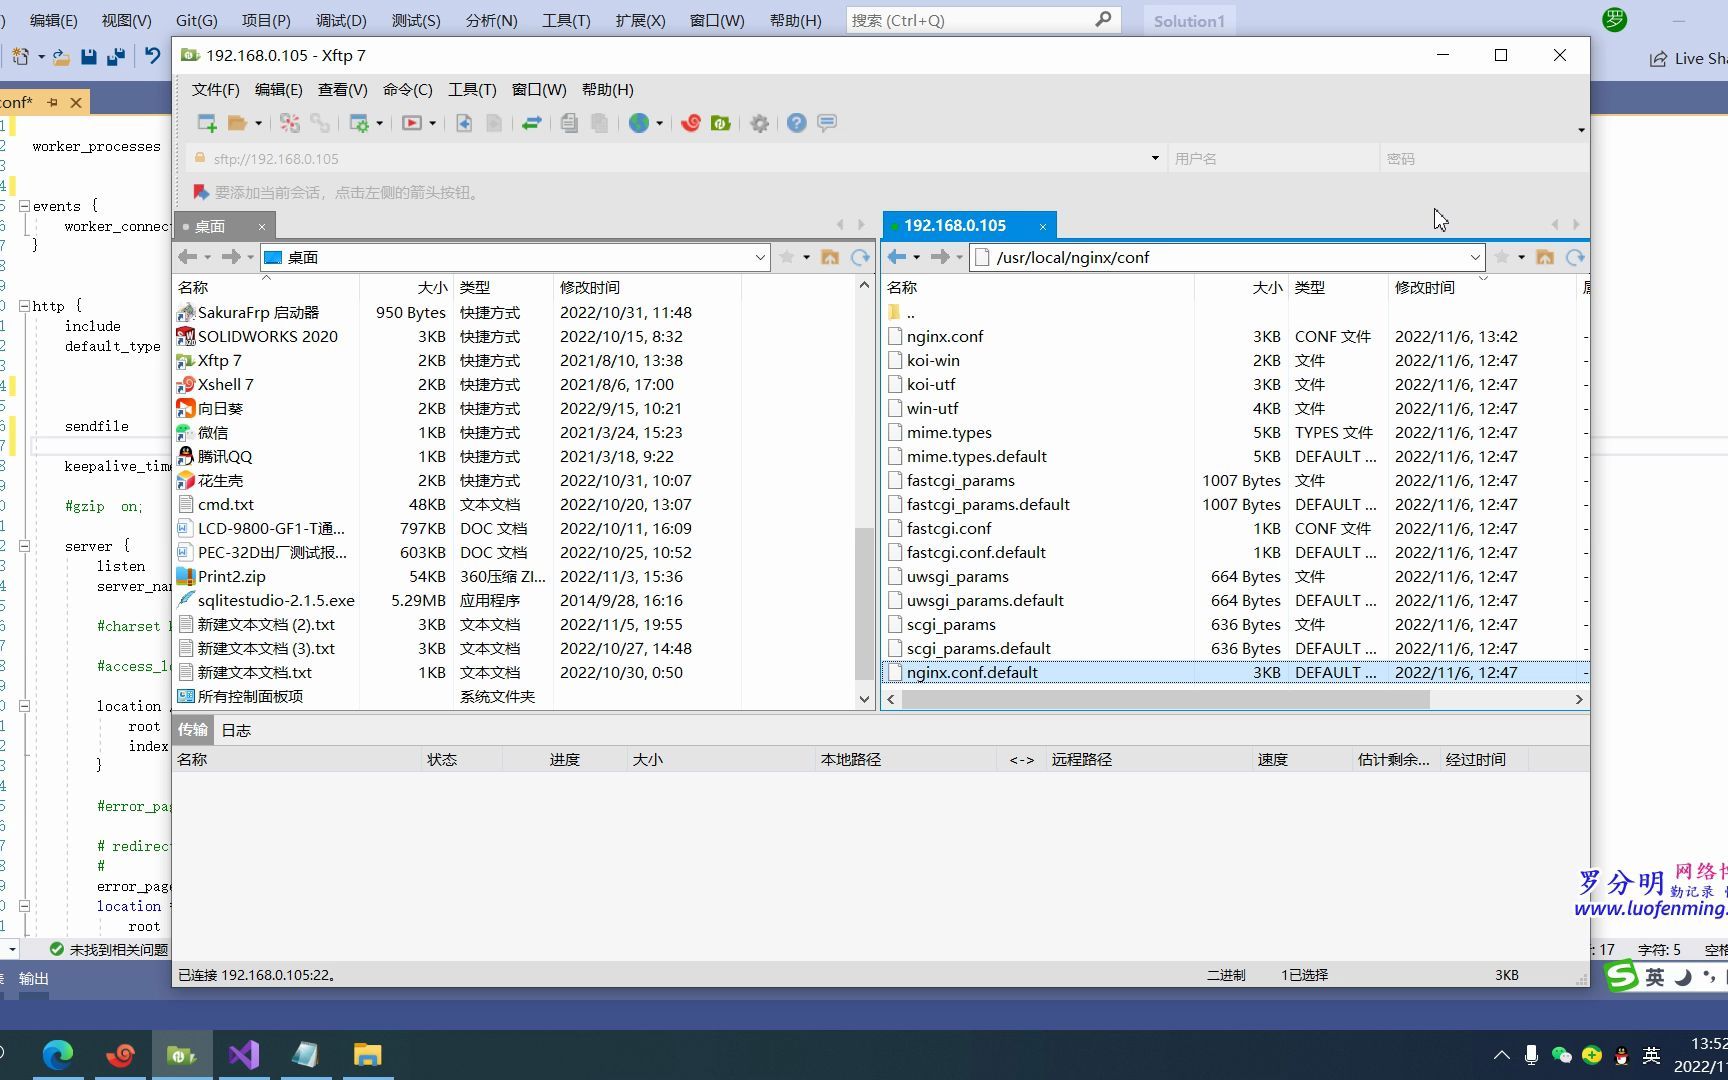
nginx 收到请求后,会拿请求头里的 Host 与各 server 块的 server_name 逐一比对,命中哪个就交给哪个块处理,配置写在 /etc/nginx/conf.d/ 下,每个站点一个文件:
# /etc/nginx/conf.d/site-a.conf
server {
    listen 80;
    server_name a.example.com;
    location / {
        proxy_pass http://127.0.0.1:3001;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
第二套服务换个文件名、换 server_name 和后端端口即可,改完执行 nginx -t 校验,再 nginx -s reload 平滑生效,不用停服。
HTTPS 场景:单端口多证书依赖 SNI
一个 443 端口挂多张证书,传统思路认为做不到,但客户端在 TLS 握手时就会带上 SNI(服务器名称指示),nginx 据此选择对应证书,前提是客户端支持 SNI,主流浏览器和移动端均已支持。
server {
    listen 443 ssl;
    http2 on;
    server_name b.example.com;
    ssl_certificate     /etc/letsencrypt/live/b.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/b.example.com/privkey.pem;
    location / {
        proxy_pass http://127.0.0.1:3002;
    }
}
证书签发可以用一条命令批量完成多个域名:certbot --nginx -d a.example.com -d b.example.com,续期用 certbot renew --dry-run 先演练。
单端口部署多个项目:按路径前缀分流的nginx配置方法
域名只有一个、或者后端服务本身就适合挂子路径时,路径分流比域名分流更省事。
location 匹配规则与优先级
nginx 的匹配顺序是: 精确匹配 → ^~ 前缀优先 → 正则 与 按书写顺序 → 普通前缀匹配取最长,实际配置里最容易出错的是 proxy_pass 结尾有没有斜杠。
proxy_pass http://127.0.0.1:8080;:会把完整原始 URI 透传,后端看到/api/user。proxy_pass http://127.0.0.1:8080/;:会剥掉 location 前缀,后端看到/user。
后端框架的路由前缀是否自带 /api,决定了你该不该加这个斜杠,两者只能选一个。
可直接落地的路径分流配置
location /api/ {
    proxy_pass http://127.0.0.1:8080/;
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
}
location /admin/ {
    proxy_pass http://127.0.0.1:8081/;
}
location / {
    proxy_pass http://127.0.0.1:3000;
    proxy_read_timeout 60s;
}
Upgrade 与 Connection 这两行是 WebSocket 能被代理的关键,缺了会出现握手失败、连接 400 的情况,静态资源建议单独加一段 location ~ \.(js|css|png|jpg|woff2)$,配置 expires 30d,把缓存交给浏览器。
一个端口nginx和多端口直连怎么选?成本与运维对比
行业共识认为,入口收敛带来的排障收益往往大于那一层转发的性能损耗,下面按实际运维关注点做对比。
| 对比维度 | 单端口 + nginx 分流 | 多端口直连 |
|---|---|---|
| 防火墙与安全组 | 只需维护 1 条规则 | 每加一个服务就要开一个口 |
| 公网 IP 消耗 | 1 个足够 | 部分场景需多 IP,按量计费 |
| 证书管理 | 集中在 nginx 一处 | 分散在各服务,续期易漏 |
| 灰度与切换 | 改一行 upstream 即可 | 需改客户端地址或 DNS |
| 额外开销 | 多一层本地转发,通常可忽略 | 无 |
| 单点风险 | nginx 挂了全站不可用 | 各自独立 |
成本层面,多 IP 的额外费用在部分云厂商按小时计费,长期跑下来并不便宜;而 nginx 的转发损耗走的是本机回环,压力测试中通常只体现在极高频的小包场景,想降低单点风险,可以配 keepalived 做主备,或直接用 systemd 的 Restart=always 兜底。
香港服务器单端口nginx配置有哪些容易踩的坑
海外与香港机房不涉及备案,域名解析到 IP 就能用,这让单端口多站点的方案更常见,但也有几个地域性差异要注意。
- 80 端口常被用于验证:ACME 的 HTTP-01 校验必须能访问 80 端口的
/.well-known/acme-challenge/,务必在 nginx 里保留这段 location,不要在分流规则里把它吃掉。 - 跨境链路抖动:回源到国内后端时延迟波动明显,
proxy_connect_timeout建议设 5 到 10 秒,proxy_next_upstream开启失败重试。 - SNI 分流需编译支持:用
nginx -V检查是否带--with-stream_ssl_preread_module,缺失时需重装带该模块的包,否则ssl_preread on会直接报错。
若后端服务自带 TLS 且无法改造,可用 stream 模块做四层 SNI 转发,全程不解密,性能更好:
stream {
    map $ssl_preread_server_name $upstream_name {
        a.example.com  backend_a;
        b.example.com  backend_b;
    }
    upstream backend_a { server 127.0.0.1:4431; }
    upstream backend_b { server 127.0.0.1:4432; }
    server {
        listen 443;
        ssl_preread on;
        proxy_pass $upstream_name;
    }
}
注意 stream 块必须写在 http 块之外,放在主配置 nginx.conf 的顶层,塞进 conf.d 会因层级错误启动失败。
服务器单端口nginx配置常见问题解答
nginx单端口配置多个域名后出现串站怎么办
典型表现是访问 A 域名却跳到 B 站点,原因是请求没有命中任何 server_name,落到了默认 server,解决方法是显式指定一个兜底块:在第一个 server 的 listen 后加 default_server,内部返回 444 直接断连,避免陌生域名蹭站或被搜索引擎抓取错误内容,执行 nginx -T | grep server_name 可以列出当前所有绑定,核对是否有重复或通配符冲突。
一个端口最多能承载多少个站点,性能会掉吗
从 nginx 角度,server_name 数量没有硬性上限,限制来自内存与文件描述符,每个空闲连接约占几百字节,实际瓶颈通常是后端,开启 worker_connections 调优并配合 keepalive_timeout 缩短空闲连接,单机承载几十个站点在常规流量下没有明显压力,并发到万级时,重点应看 proxy_buffering 与后端响应时间,而不是站点数量。
不带域名直接用IP访问会到什么页面
默认落到该端口上第一个 server 块,或者被标记 default_server 的那个,如果不希望 IP 直接暴露业务,就建一个专门的默认块返回 403 或 444,把真实站点全部绑定到具体域名上,这样通过 IP 扫描不会泄露站点内容,也符合基本的安全收敛原则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/775187.html