判断能否访问服务器,最直接的做法是在DOS命令行执行ping命令,看目标服务器是否回应;再结合telnet测端口、tracert查路径,就能完整确认服务器是否真正可访问。
DOS命令提示符在Windows系统中一直保留着,别小看这个黑底白字的窗口,排查服务器访问问题时,命令行工具比图形界面更精准、更快速,下面按从简到繁的顺序,把整个判断流程拆开讲清楚。
ping不通服务器是什么原因?先学会用ping命令判断
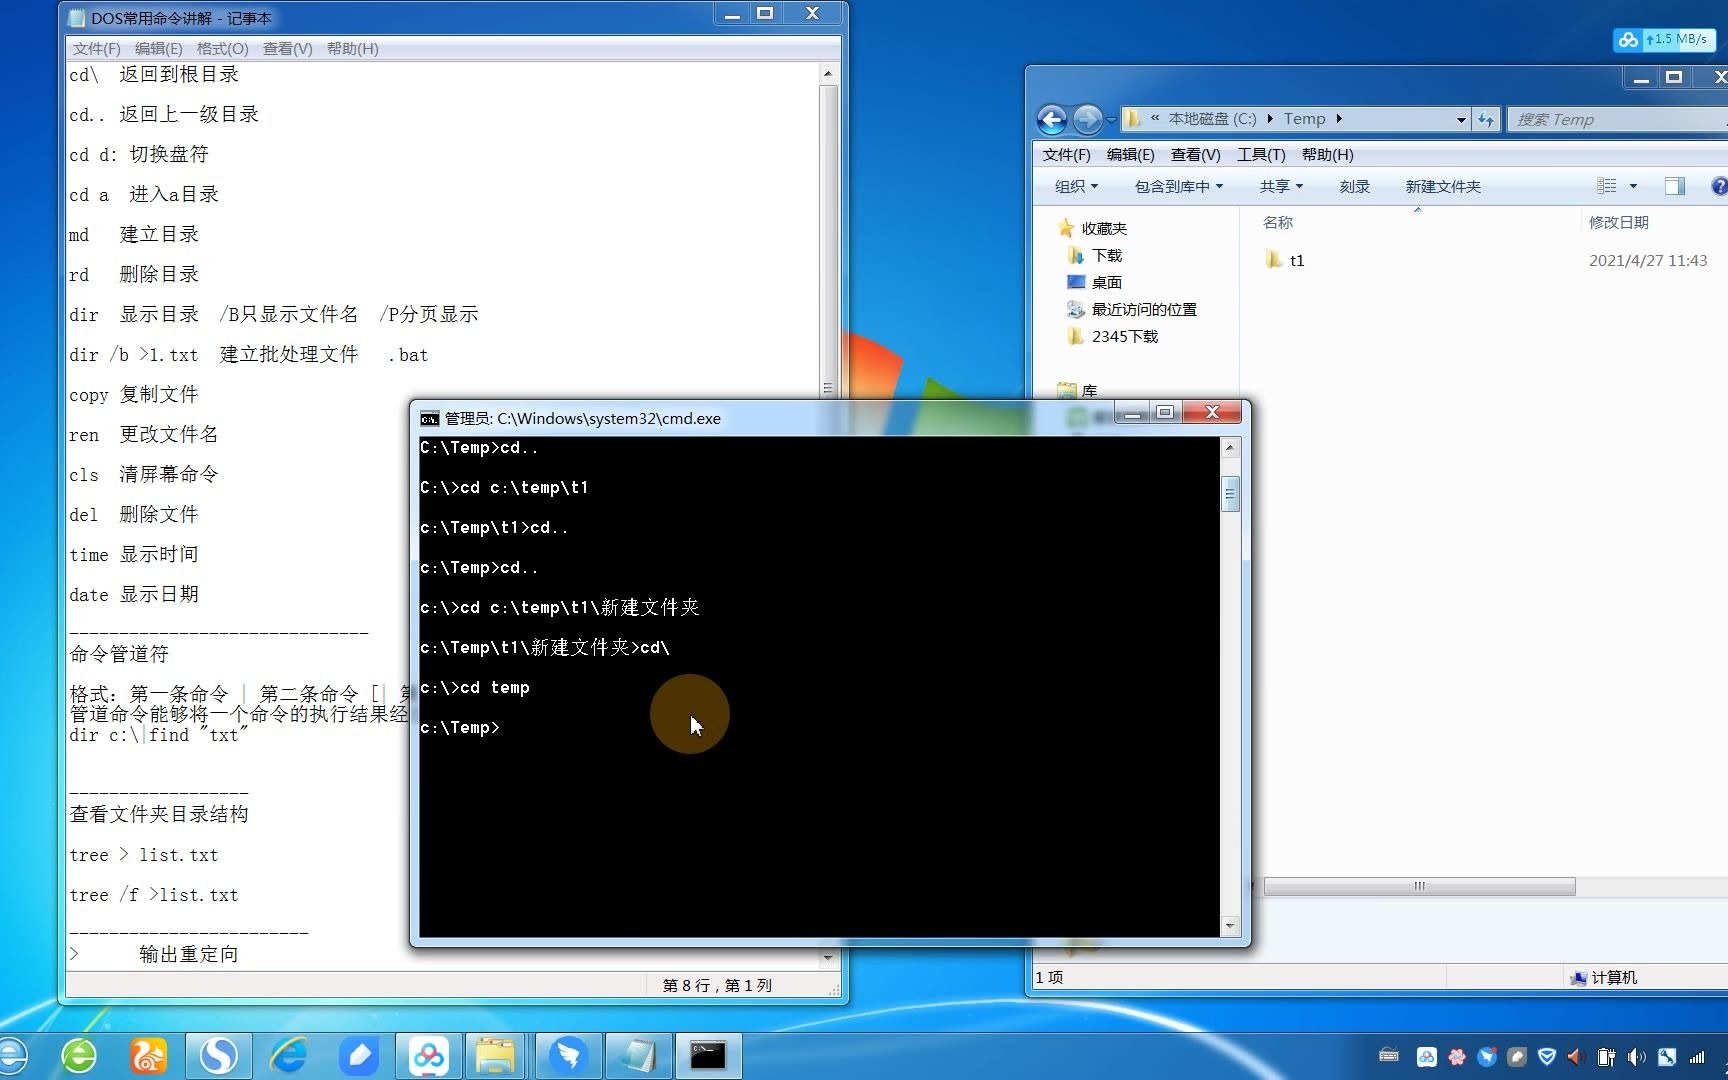
打开命令提示符的方式很简单:按下键盘上的Win+R组合键,输入cmd后回车,弹出的黑色窗口就是DOS命令环境。
ping命令的标准操作流程
在命令行里输入以下指令,就能开始测试与服务器的网络连通性:
ping 服务器IP地址执行一次标准测试,默认发送4个数据包ping 服务器IP地址 -t持续发送数据包,直到手动按Ctrl+C停止ping 服务器域名通过域名解析后测试,例如ping www.baidu.com
回车后屏幕会刷出几行结果,重点看两条信息:时间和TTL,时间以毫秒为单位,数值越小说明网络延迟越低,TTL是数据包的生存周期,Windows系统默认返回128,Linux系统默认返回64,看到这两个数值基本能反推服务器操作系统类型。
三种典型返回结果怎么解读
| 返回提示 | 含义 | 下一步操作 |
|---|---|---|
| 来自x.x.x.x的回复 | 网络连通正常 | 直接进入端口测试环节 |
| 请求超时 | 数据包发出后没有回应 | 检查防火墙或网络路径 |
| 无法访问目标主机 | 路由不可达或域名解析失败 | 检查IP地址和网关配置 |
遇到请求超时先别急着下结论,服务器可能开启了防火墙,屏蔽了ICMP协议的ping请求,但这不代表服务器上的网站或应用无法访问,同理,无法访问目标主机大概率是本地网络配置出了问题,比如网关没设对,或者DNS解析不了域名。
ping不通服务器的常见原因汇总
- 服务器禁ping,防火墙规则拦截了ICMP报文
- 本地到服务器之间的物理链路中断
- 服务器宕机或系统崩溃,网卡没有响应
- 跨运营商网络互访时被策略限制
- 域名解析失败,把域名换成IP再试一次就能确认
多数情况下,ping不通只说明网络层有问题,应用层是否正常还需要进一步探测,所以下一步要测端口。
dos测试服务器端口是否开放:用telnet命令逐端口验证
ping通只代表两台设备之间有路可走,服务器上的具体服务是否在监听端口,还得靠telnet命令做端口连通性测试,业内专家指出,ping通但端口不通的场景在运维工作中占了相当大比例。
telnet测试端口的操作步骤
在DOS窗口输入:
telnet 服务器IP 端口号例如telnet 192.168.1.100 80
命令执行后有两种结果,屏幕变成全黑且左上角有个闪烁的光标,说明连接成功,端口对外开放,如果提示“正在连接…无法打开到主机的连接”,说明端口不通,原因是服务没启动、防火墙拦截,或者IP地址本身不可达。
按Ctrl+】组合键,再输入quit,可以退出telnet连接界面。
常见服务端口测试清单
| 端口号 | 对应服务 | 典型用途 |
|---|---|---|
| 80 | HTTP | 网站访问 |
| 443 | HTTPS | 加密网站访问 |
| 22 | SSH | Linux远程管理 |
| 3389 | RDP | Windows远程桌面 |
| 3306 | MySQL | 数据库连接 |
| 21 | FTP | 文件传输 |
每个端口测一遍,就能判断服务器的具体服务是否对外可用,比如网站打不开,先测80端口;远程桌面连不上,直接测3389,这样做的好处是把问题缩小到一个明确的范围内。
telnet命令失效的替代方案
部分Windows版本默认没有安装Telnet客户端,输入命令后系统会提示“不是内部或外部命令”,这时可以用PowerShell自带的网络测试命令替代,在DOS窗口中输入:
Test-NetConnection 服务器IP -Port 端口号返回TcpTestSucceeded结果为True代表端口通
这条命令比telnet更直观,不需要额外安装任何组件。
网络路径不通,用tracert定位卡在哪一跳
ping和telnet都失败时,问题可能出在中间链路上。tracert命令能追踪数据包从本地到服务器经过的每一个路由节点,看到底是哪一跳断了。
tracert输出逐跳解读
输入tracert 服务器IP后,屏幕上会列出带有编号的路由条目,每一行代表一个网络节点:
- 第1跳通常是本地网关
- 中间跳数多为运营商骨干节点
- 最后一跳就是目标服务器
某一行显示“请求超时”,说明数据包在这一跳被丢弃或路由节点禁ping,连续多行超时后目标依然可达,通常是中间设备屏蔽了探测包,不代表链路中断,如果超时之后所有节点都无响应,基本可以判定断点就在那一跳附近。
pathping补充统计丢包率
tracert只能看到路径,看不到质量。pathping命令把ping和tracert的功能合二为一,先走一遍路径,再对每个节点进行100次数据包探测,最后计算丢包率,执行pathping 服务器IP,等几分钟就能看到每个节点的丢包百分比,某个节点丢包明显高于其他节点,说明该处网络拥塞或设备性能不足。
从ping到端口:一套完整的dos访问服务器排查流程
把上述命令串起来,就是一套标准化的访问故障排查流程,行业共识认为,服务器访问异常有八成出在防火墙策略和端口监听上,按流程走能快速排除干扰项。
四步排查步骤
- ping测连通性,确认网络层是否可达,顺便看延迟和TTL
- tracert追踪路径,定位链路中的断点或高延迟跳数
- telnet测目标端口,确认应用服务是否在监听
- netstat看本机连接,确认本地是否存在异常连接占用
这里单独说下netstat,在DOS窗口输入netstat -ano,能看到本机所有活动的TCP/UDP连接,包括远程地址、端口和进程PID,如果已知服务器IP和端口,直接找对应条目,状态为ESTABLISHED代表连接已建立,状态为TIME_WAIT说明连接刚关闭,这个命令排查本机被木马外联、端口被占用等问题特别顺手。
用cmd测试服务器网络延迟时还要注意什么
执行ping命令时加上-t参数持续测试,可以观察一段时间内的延迟波动,按Ctrl+Break可以查看统计摘要,包括发送接收包数、丢包率和平均延迟,想用cmd测试服务器网络延迟的具体场景,比如游戏掉线、视频卡顿,就用这个方法跑个两三分钟,延迟曲线基本能反映网络质量,数据包在50毫秒以下属于优秀,100毫秒以内算正常,超过200毫秒就得看到底是哪个环节拖慢了速度。
Q&A:dos判断服务器访问的常见问题
ping不通服务器但网页能打开是怎么回事?
服务器在防火墙层面禁用了ICMP响应,但没有阻断TCP流量,网页走的是80或443端口,不受禁ping影响,这种情况说明网络路径没问题,服务器也没宕机,只是策略上不回应ping,后续排查端口时用telnet或Test-NetConnection验证即可。
telnet提示不是内部或外部命令怎么解决?
Windows系统默认关闭了Telnet客户端功能,打开控制面板,进入程序和功能,点击左侧的启用或关闭Windows功能,在列表中找到Telnet客户端勾选后确定,设置完成后重新打开cmd就能使用telnet命令,不想开启这个功能,用Test-NetConnection命令效果一样。
dos里怎么测试指定端口的数据包延迟?
标准ping命令只测ICMP协议,无法针对TCP端口计算延迟,使用tcping这个独立小工具,输入tcping 服务器IP 端口号,能直接测指定端口的TCP连接延迟,同样支持-t持续测试,把tcping放到系统目录下,或者放在当前工作目录,调用时输入文件名加参数就能运行。
综合ping、telnet、tracert和netstat四个命令,绝大部分服务器访问问题都能定位到具体环节,遇到网络故障,按这条路线走一遍,比盲目重试要高效得多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/775313.html