服务器用IP直接连接不上,绝大多数情况下是安全组策略、防火墙规则或服务监听地址这三处配置有问题,真正的网络链路故障占比并不高。 按“先网络、再安全组、后服务端”的顺序排查,多数问题几分钟内就能定位,下面直接按排查路径拆解。
服务器IP连接不上什么原因?先分清故障类型
排查之前先判断服务器到底是“完全不通”还是“能通但连不上”,这两种故障的处理思路完全不同。
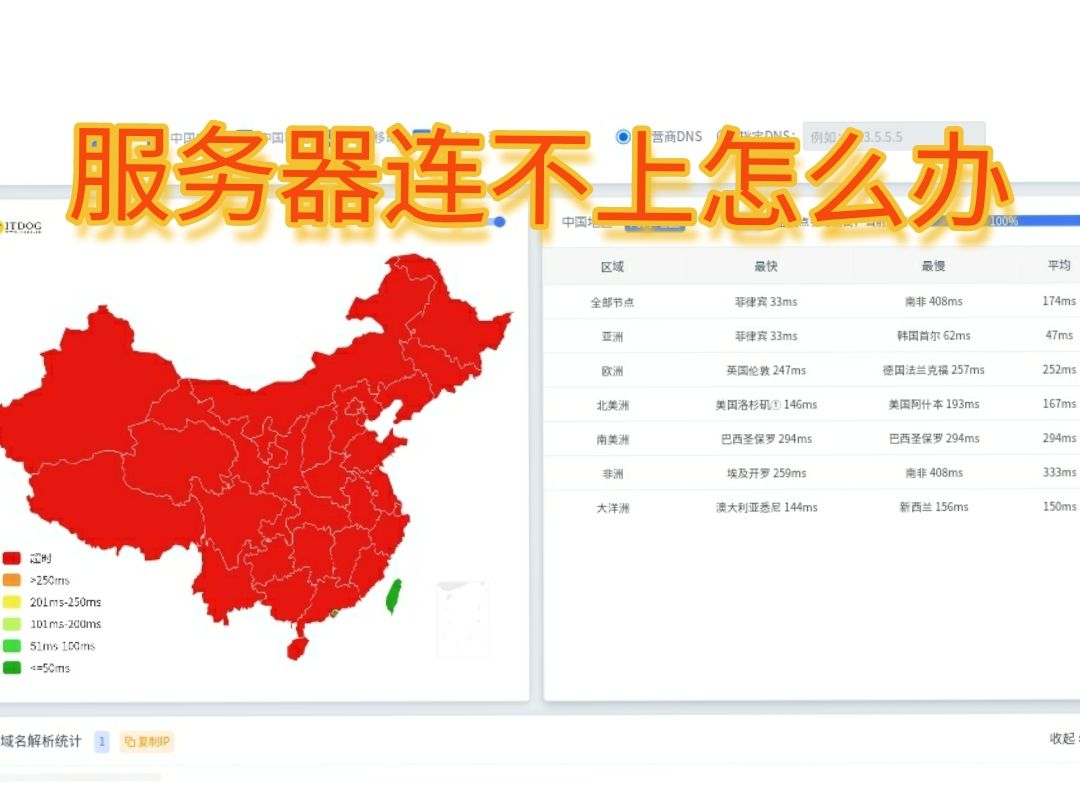
用命令ping 你的服务器IP测一下:
- ping完全超时:本地到服务器之间根本没有可达路径,问题出在网络层。
- ping通但应用连不上:网络链路没毛病,问题出在服务器的端口放行或服务状态上。
两种情况的差异可以用下面这张表快速对照:
| 故障表现 | 大概率原因 | 优先排查方向 |
|---|---|---|
| ping不通 | 本地网络异常、运营商封禁、跨境链路拥塞 | 本地网关、路由追踪、换网络验证 |
| ping通但连不上 | 安全组未放行、系统防火墙拦截、服务未监听 | 安全组入方向规则、iptables/firewalld、服务启动状态 |
“ping通但连不上”占了服务器连接故障的绝大多数。 行业共识认为,超过80%的远程连接失败都不是链路问题,而是服务器侧的访问控制配置疏漏。
从本地到服务器的网络链路,先排查这三步
不要急着改服务器配置,先把本地到服务器的路径走一遍,这条链路畅通,后面才有意义。
第一步:本地网络环境自查
换一个网络环境测试,比如手机开热点给电脑连,如果热点下能正常连接,说明本地局域网或宽带运营商有限制,跟服务器本身没关系。
公司内网经常屏蔽ICMP协议,导致ping不到任何外网IP,这种现象在办公场景下挺常见,服务商官方文档中通常也会建议先排除本地网络干扰。
第二步:路由追踪,看数据包卡在哪一跳
用tracert命令(Windows)或traceroute命令(Linux/macOS)查看数据包经过的每一个节点:
tracert 你的服务器IP输出会列出每一跳的延迟和丢包情况,重点关注两件事:
- 某一跳全部显示且后续节点全部超时,说明在这里被丢弃了
- 延迟在某一跳突然从几十毫秒跳到几百毫秒,说明跨境链路或骨干网络拥塞
跨境连接场景下,路由追踪几乎是必做的一步。 比如香港服务器IP连接不上,如果tracert显示数据包在出境节点就超时了,那大概率是国际链路波动,本地怎么改都没用,等一段时间恢复或考虑更换CN2/GIA线路。
第三步:用端口探测代替ping
有些服务器禁ping,但实际服务是正常的,用telnet直接探测应用端口更直接:
telnet 服务器IP 22如果端口开着,会进入SSH登录界面或提示连接成功;如果卡住或提示拒绝连接,说明服务器侧没放行或服务没起来。
云服务器IP远程连接不上,先查安全组入方向
云服务器的安全组是第一道闸门,这道闸门没开,系统防火墙配得再松也进不去。
登录云厂商控制台,找到“安全组”或“防火墙”入口,以主流云平台为例:
| 云厂商 | 控制台路径 |
|---|---|
| 简米云 | ECS实例 → 安全组 → 配置规则 → 入方向 |
| 酷番云 | 轻量应用服务器/CVM → 防火墙/安全组 → 入站规则 |
| 华为云 | ECS → 安全组 → 更改安全组规则 |
排查入方向规则,重点看两点:
- 是否放行了你要连接的端口,比如SSH的22、远程桌面的3389、网站服务的80/443
- 源地址是否限制了你的IP,很多用户图省事直接填
0.0.0/0,但有些模板配置只放行了特定IP段,你自己的IP不在白名单里
大多数云服务器IP直接连接不上,仔细看安全组规则基本有答案,要么端口没放,要么源IP限制不对。 改完规则即时生效,不需要重启服务器。
服务器IP端口不通?系统防火墙是第二道闸门
安全组放行了,还有系统防火墙拦着,Linux服务器常见的是firewalld和iptables,Windows服务器是“高级安全Windows Defender防火墙”。
Linux下先检查防火墙状态和规则:
systemctl status firewalld
iptables -L -n
确认指定端口的放行状态,没有就加一条放行规则,以firewalld为例:
firewall-cmd --zone=public --add-port=22/tcp --permanent
firewall-cmd --reload这里有个常见误区:很多人改了云控制台安全组,却没管服务器内部防火墙,安全组是云厂商层面的,防火墙是操作系统层面的,两层都要放行才算真正通。
服务本身没监听,IP通着也白搭
端口放行了还是连不上,接下来要看服务有没有在运行、监听的地址对不对。
用下面命令看端口监听情况:
ss -lntp重点看输出里的Local Address列:
- 如果显示
0.0.0:22或::22,说明服务监听在所有网卡上,外网能访问 - 如果显示
0.0.1:22或localhost:22,说明服务只监听了本机回环地址,外网IP根本到不了这个端口
后面这种情况常见于数据库或内网服务配置,以MySQL为例,my.cnf里如果bind-address=127.0.0.1,即使安全组和防火墙全放行了,外网也连不上3306端口,改成0.0.0再重启服务才生效。
还有一个隐蔽问题:服务启动失败或崩溃,检查服务状态:
systemctl status nginx
systemctl status mysqld
服务异常会自动退出,端口自然没人监听,这种情况跟网络、防火墙都没关系。
换端口与备案问题,连接不上的隐藏原因
有一种场景容易忽略:服务器在国内机房,用的是个人宽带或未备案域名,IP和端口之间存在额外限制。
国内云服务器默认放行80和443端口,但这两个端口对外提供服务需要完成ICP备案,不备案的情况下,用IP加80端口访问会出现连接超时或直接被重置,这不是服务器配置错误,而是运营商层面的拦截。
遇到这种情况有两条路:
- 先换个非常用端口测试,比如8080、8443,如果这些端口能通,说明服务器本身没问题
- 确认需要用到80/443端口的话,走备案流程解决
Q&A:服务器用IP直接连不上的高频疑问
服务器IP被“墙”了和连接不上是一回事吗?
不完全是,被墙通常表现为丢包率高、连接被重置,但服务器本身运行正常,判断方法很简单:在服务器上装个探针或看监控面板,如果服务进程在线、网络出口正常,但本地访问持续超时,可能是链路问题,解决方向是换IP或换线路,不是修服务器配置。
域名能访问但用IP连不上,正常吗?
正常,很多服务器上配置了多个站点或按域名路由的反代规则,只认域名不认IP,用IP访问时,Nginx等Web服务器不知道该把请求转发给谁,就会返回403或者拒绝连接,检查默认站点配置或default_server规则就能解决,SSH和数据库端口不受这个影响。
改完安全组规则要重启服务器吗?
不需要,安全组和防火墙规则都是即时生效的,改完直接重试连接,如果规则改完了还是不通,检查一下规则优先级,有些安全组模板里有一条“拒绝所有”的规则排在了放行规则前面,把放行规则顺序调前即可。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/776369.html