端口服务器的IP跑了,本质只有两种可能:公网地址变了,或者服务监听的地址挪了,先定位是哪一种,再决定是改解析、改映射,还是换方案,盲目重启十次也解决不了问题。
很多人一发现外网连不上,第一反应是重启服务器、重启路由器,结果重启完端口还是不通,原因在于“IP跑了”这个说法太笼统,背后可能是动态宽带重新拨号换了地址,可能是云主机解绑又重绑了弹性IP,也可能是容器重启后Pod IP变了、服务只监听了127.0.0.1,下面按排查顺序拆开讲,每一步都给出可验证的命令和判断标准。
先分清:是IP变了,还是端口挪了
动手改配置之前,先花两分钟确认现象,登录服务器,把这三件事查清楚。
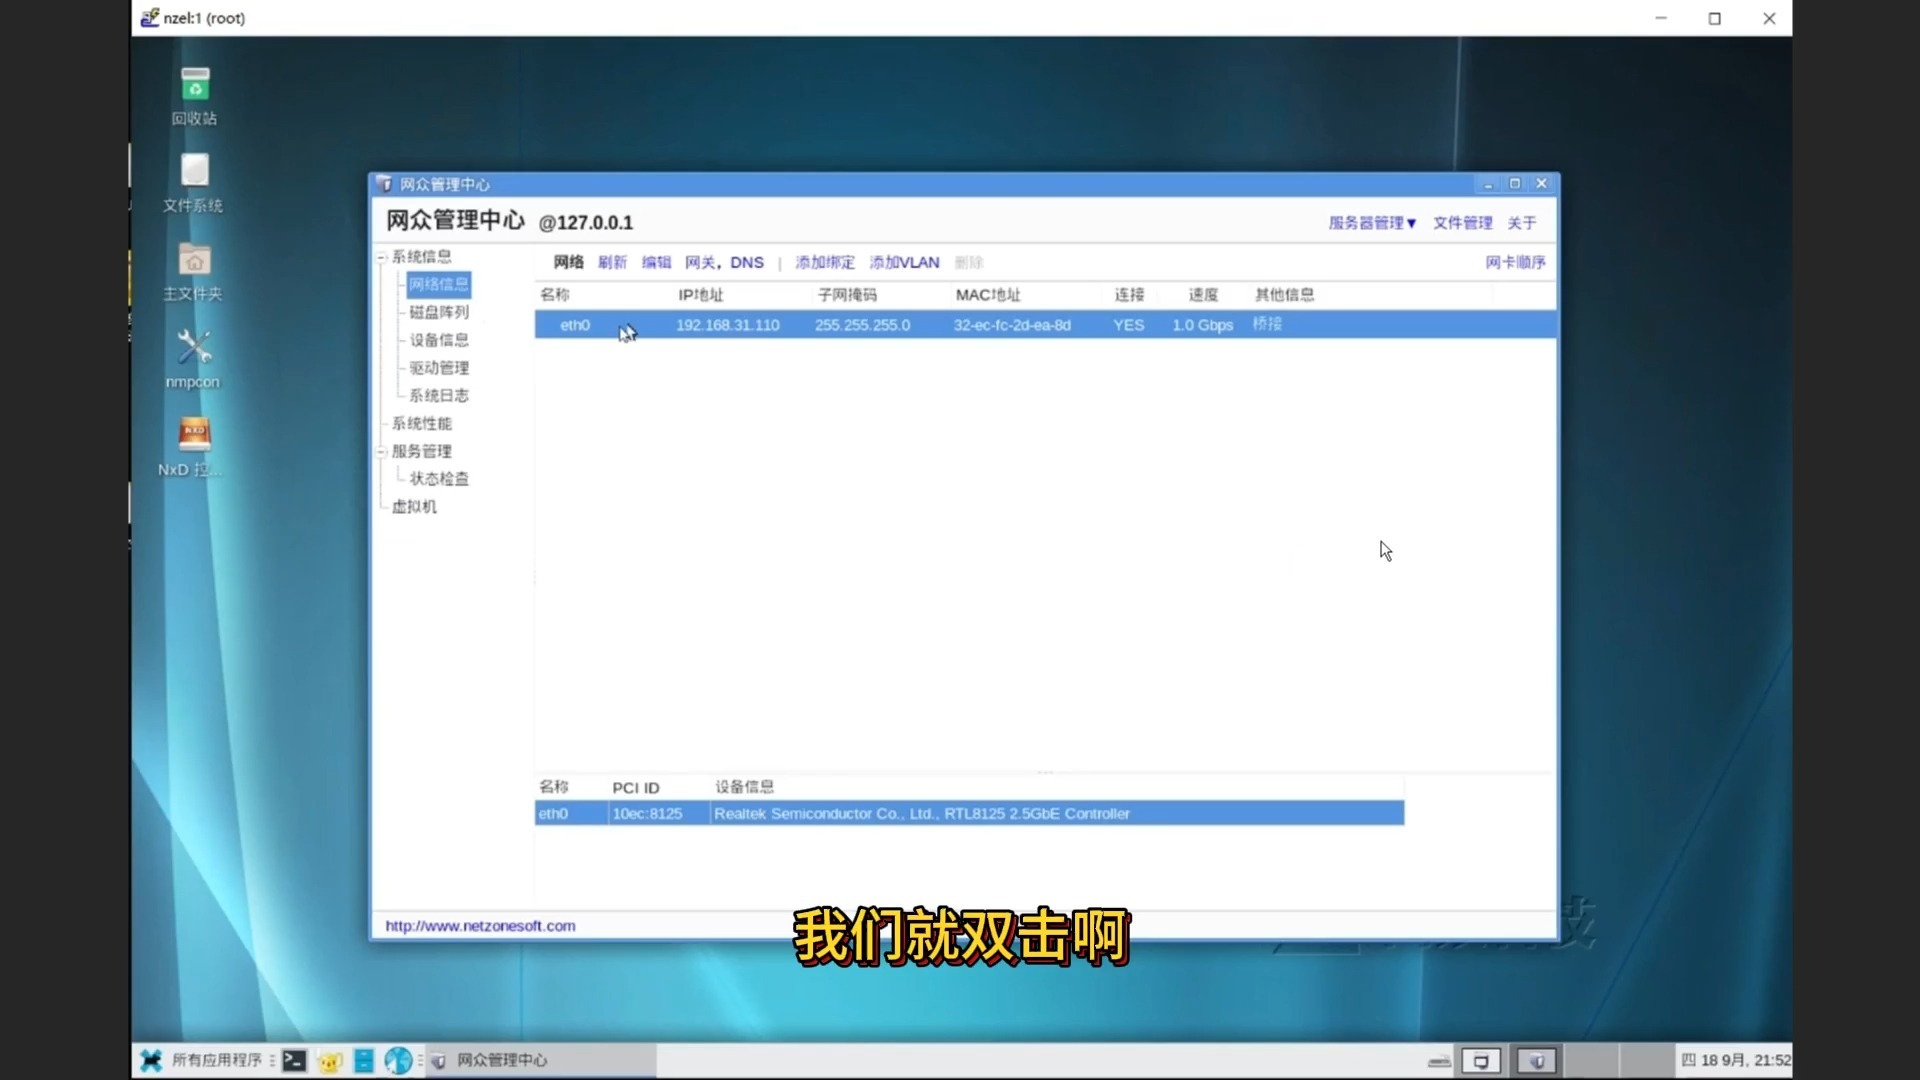
- 查本机地址:
ip addr或ip a,看网卡上挂的IPv4是不是还是你以为的那个。 - 查出口地址:
curl ifconfig.me或curl cip.cc,拿到的是运营商或云平台分配给你的公网出口IP。 - 查端口监听:
ss -tlnp | grep 8080,把8080换成你的业务端口,看监听地址是0.0.0、还是0.0.1。
三组结果一对比,结论基本就出来了:
| 现象 | 大概率原因 | 验证方式 |
|---|---|---|
| 本机IP变了,出口IP也变了 | 动态拨号重新分配 | 对比历史记录或路由器日志 |
| 本机IP没变,出口IP变了 | 云平台弹性IP解绑、NAT出口切换 | 控制台查看EIP绑定关系 |
| IP都没变,端口不通 | 监听地址错误或被防火墙拦截 | ss -tlnp配合telnet外部测试 |
| 服务重启后端口号变了 | 配置文件被改或端口冲突自动偏移 | 查看启动日志中的bind记录 |
从外部验证也很直接:nc -zv 你的IP 端口或者telnet IP 端口,能连上说明链路通,连不上再往防火墙和映射方向查。
服务器公网IP变了怎么固定?三条路可选
地址会变,说明你用的不是固定IP资源,想彻底解决,无非三条路,成本从高到低排。
换固定IP或绑定弹性公网IP
最省心的方式,云服务器在控制台把弹性公网IP(EIP)绑定到实例,只要不解绑,地址就不会变;物理托管服务器找IDC申请固定IP,通常按月计费,北京、深圳等地机房里托管的老服务器多数本来就是固定IP,出问题往往是安全组或网卡配置,而不是地址漂移,这条路的代价是钱,优点是一劳永逸,域名解析写死也不用管。
DDNS把域名拴在动态IP上
家庭宽带、小微企业专线这种拿不到固定IP的场景,DDNS是常规解法,原理很朴素:服务器上跑个定时脚本,每隔几分钟查一次自己的出口IP,发现变了就调用域名服务商的解析API改A记录,多数域名商都提供OpenAPI,脚本核心逻辑就是三步取当前IP、比对本地记录、不一致则调接口更新,配一条crontab,五分钟跑一次即可:
/5 /usr/local/bin/ddns.sh >> /var/log/ddns.log 2>&1要注意两点:解析记录的TTL别设太长,建议300秒以内,否则改了也要等缓存过期;脚本里加上失败重试和日志,不然接口限流了你都不知道。
干脆放弃公网直连,走内网穿透
没有公网IP、或者运营商把入站端口封死的情况下,内网穿透或隧道方案更实际,服务端主动向外建立长连接,外部访问走中转节点,本地IP怎么变都不影响,缺点是多了一跳,延迟和带宽受中转节点影响,大流量场景要算清成本。
动态IP服务器端口映射失效解决方法
这是问得最多的一类场景:家里或小办公室一台机器跑着业务,路由器上做了端口映射,某天突然外网访问不了,按下面顺序查,基本能覆盖。
先查服务有没有真的在监听
ss -tlnp看监听地址,如果显示的是0.0.1:8080,那只有本机能访问,映射做得再对也没用,改配置文件里的bind地址为0.0.0,重启服务再验,这是新手最容易踩的坑,尤其是某些应用默认只监听回环地址。
再查NAT、防火墙和端口映射
- 路由器后台确认映射规则还在,内网目标IP是否已经变了(DHCP重新分配会导致设备换地址,建议给服务器设静态内网IP或DHCP保留)。
- 系统防火墙:
firewall-cmd --list-all或iptables -t nat -L -n -v,看转发规则有没有被清掉。 - 云主机还要多看一层安全组入方向规则,很多人只改了系统防火墙,忘了安全组。
内网穿透和DDNS哪个更适合长期用
这是选型时绕不开的对比,DDNS的前提是你有可用的公网入站能力,优点是链路直连、延迟低、不依赖第三方中转;内网穿透不要求公网IP,部署简单,但流量过中转,稳定性和带宽取决于服务商,行业共识认为,长期跑生产业务、对延迟敏感的场景优先DDNS加固定IP,临时演示、远程运维类需求用穿透更划算。
免费版和付费版的账怎么算
穿透类服务普遍有免费额度,带宽和并发受限,适合调试,付费版按月计费通常十几到几十元不等,按年购买会便宜一些,具体看带宽档位,如果业务量不大,一年几百元的成本换稳定访问,多数团队能接受;如果每天有大流量传输,中转费用可能比直接拉一条带固定IP的专线还贵,这时候要重新算账。
云服务器弹性公网IP绑定后端口不通怎么查
绑了EIP还是连不上,问题通常不在IP本身,而在过滤链路上,按三层往下查。
三层过滤:安全组、系统防火墙、服务本身
- 安全组:入方向是否放行了该端口,源地址是
0.0.0/0还是限定了IP段。 - 系统防火墙:
firewall-cmd --list-ports看端口是否放行,临时测试可以systemctl stop firewalld验证,但测完记得开回来。 - 服务本身:
curl 127.0.0.1:端口本地能不能通,本地都不通说明服务没起来或崩了。
运营商封端口这件事
华南、华东地区不少家庭宽带和中小企业宽带,80、443、8080这类常用端口默认是关闭入站的,即便你映射做对了也连不上,换非标端口(比如高位端口)往往立刻见效,另外国内公网提供网站服务涉及备案要求,这一点在规划阶段就该确认,别等上线了才发现端口能通但访问被拦,据工信部相关规定,未备案的境内服务器不得开放网站服务。
容器和虚拟化环境,IP跑得更勤
传统物理机上IP变了还能查日志,容器环境里地址变化是常态,思路要换。
Docker的端口映射别想当然
docker run -p 8080:80默认绑定在所有网卡上,但如果写成-p 127.0.0.1:8080:80,外部就永远进不来,用docker inspect 容器名看NetworkSettings里的IP和端口绑定,别只看run命令,容器重建后IP必然变化,外部依赖要指向宿主机IP加映射端口,而不是容器IP。
K8s里直连Pod IP是自找麻烦
Pod重建就换IP,这是设计使然,正确做法是通过Service的ClusterIP访问,对外暴露用NodePort或Ingress,把地址稳定性交给K8s的抽象层,有人为了省事直接写Pod IP到配置文件里,Pod一重启就“IP跑了”,本质是把不稳定的东西当稳定资源用。
让它自己恢复:监控加自动切换
人工发现永远滞后,加一层轻量监控,比事后救火便宜得多,写个探测脚本,curl -m 5 -s -o /dev/null -w "%{http_code}" http://域名:端口/health,返回非200就触发告警;DDNS场景可以顺带在脚本里判断IP变化并自动更新解析,近几年运维实践里,这类几十行的巡检脚本配合企业微信或邮件告警,已经能覆盖大部分中小规模场景,业内专家指出,端口可用性问题中相当一部分源于地址变更未被及时发现,而不是配置本身复杂。
端口服务器IP跑了怎么办常见问题
问:端口服务器的IP跑了怎么办,改完解析要等多久生效?
看TTL设置,多数域名商默认600秒,改成300秒以内能更快生效,但各地递归DNS缓存时间不完全一致,实际生效从几分钟到半小时都有可能,急用可以先改hosts文件临时指向新IP。
问:没有公网IP,端口服务器还能对外提供服务吗?
可以,走内网穿透或反向隧道,由中转节点承接外部请求,代价是延迟增加、带宽受限于中转服务,且需要评估数据经过第三方的合规性。
问:端口服务器IP频繁变化,是运营商问题还是配置问题?
先看变化周期,宽带每24小时或48小时强制重拨导致的地址变化属于运营商侧策略,无法彻底避免,只能用DDNS兜住;如果几小时内反复跳变,优先怀疑路由器拨号不稳定、光猫桥接配置或双WAN负载均衡策略。
判断依据只有一条:本机地址、出口地址、监听地址三者对齐,链路才会通。 把这三项做成定时巡检,比任何一次临时抢修都管用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/776982.html