服务器漏洞问题不是一张固定清单,而是弱口令、未授权访问、过期组件、配置错误、提权与容器逃逸等风险叠在一起;处置顺序看暴露面、可利用性和业务影响,而不是只看漏洞数量。
很多人一搜服务器漏洞,看到的是几十页CVE编号,头都大了,攻击者并不总挑最新CVE,常挑最省事的口子:一个能公网登录的弱口令、一个没设密码的Redis、一个三年没升级的组件,把漏洞按“攻击者从哪进来”分类,比背编号实用。

服务器漏洞有哪些常见类型?先按攻击入口分一遍
弱口令与默认凭据
SSH、RDP、MySQL、Redis、Tomcat后台、Jenkins后台,都是爆破重灾区,检查Linux登录失败记录可以看lastb和/var/log/secure,默认账号没删、密码写在脚本里,也归到这一类。
未授权访问
Redis 6379、MongoDB 27017、Elasticsearch 9200、Docker 2375、Kubernetes API 6443,配置不当就可能被直接读写,用ss -tulnp看监听端口,再对照安全组,能发现不少“以为只对内网开放”的服务。
Web应用漏洞
SQL注入、XSS、CSRF、SSRF、文件上传、反序列化、远程代码执行,业务系统里最常见,扫描器误报多,生产环境要手工验证请求和响应,别把扫描结果直接当修复清单。
组件与供应链漏洞
Log4j、Fastjson、Struts2、OpenSSL、Nginx、Jenkins插件,旧版本往往带着已知漏洞,镜像和依赖包可以用trivy image、trivy fs做检查,重点看公网服务用到的组件。
系统与内核漏洞
本地提权、Sudo配置错误、Polkit漏洞,属于“先拿到低权账号,再往root走”的环节,攻击者进来后常翻/tmp、计划任务、SSH公钥,找提权机会。
配置错误与容器风险
安全组全开、目录遍历、密钥硬编码、日志缺失、权限过大,都算配置类问题,容器侧常见镜像带漏洞、容器逃逸、RBAC过宽、Secret明文、宿主机Docker socket被挂载,云原生环境还要看元数据服务和IAM权限。
这些类型不是并列背诵,很多事件是一条链:弱口令进SSH,横向移动到数据库,再提权、装挖矿或Webshell,漏洞管理要盯链路,不是只盯单个CVE。
云服务器漏洞和物理服务器漏洞有什么区别
| 对比维度 | 云服务器 | 物理服务器 |
|---|---|---|
| 暴露面 | 安全组、公网IP、IAM、元数据服务 | 带外管理、固件、交换机ACL |
| 责任边界 | 云厂商管底层,用户管系统以上 | 用户管全栈 |
| 补丁与回滚 | 快照、镜像、弹性IP | 停机窗口、RAID、备份 |
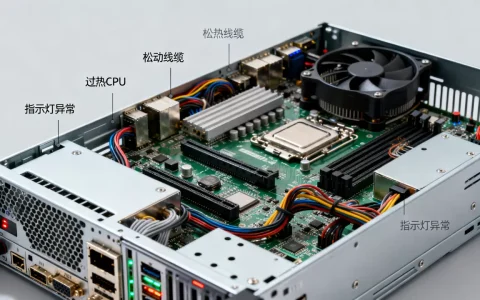
| 常见坑 | 安全组开放0.0.0.0/0、AccessKey泄露、快照公开 | BMC弱口令、固件过期、内网横向 |
云上不是没漏洞,是责任共担,安全组、IAM、快照权限要单独查,物理机则别忽略带外管理和固件版本。
旧组件为什么总背锅
行业共识认为,漏洞管理最难的不是扫出来,而是资产台账不准,版本清单、生命周期、测试窗口、灰度发布、回滚预案,缺一环就会把补丁拖成“下个季度再说”,补丁前先在测试环境验证,生产变更留窗口,比盲目追最新版本更稳。
服务器漏洞修复要多少钱?把账算在停机窗口里
报价从来不是一个数,成本通常分几块:
- 商业扫描或渗透测试:按IP、域名、资产数量计费,几千到数万都常见,北京服务器漏洞扫描服务的报价差异也不小。
- 修复人力:系统层、中间件层、业务代码层,人天成本不同。
- 停机窗口:业务损失、回滚成本、值班成本。
- 复测与合规:等保测评、复测报告、整改证明。
- 风险成本:勒索、数据泄露、业务中断、合规处罚。
预算顺序建议先做零成本的暴露面收敛,再做基线加固,然后买扫描或渗透验证,别一上来堆最贵的工具,结果公网22端口还开着。
北京服务器漏洞扫描服务怎么挑
看报告能不能复现,有没有验证截图、请求响应和修复建议,看服务是否区分资产发现、漏洞扫描、渗透验证,问清复测是否包含、生产扫描是否限速、有没有保密协议,报价口径要写明按IP、域名还是内网资产,别只看“漏洞数量”这一个指标。
中小企业服务器漏洞怎么排查
没有专职安全团队,也能按下面路径走:
- 资产清单:云控制台、CMDB、
nmap -sn 网段先摸清家底。 - 暴露面:安全组只开80、443和必要管理口;SSH改密钥,禁root直登;RDP不要暴露公网。
- 账号权限:删默认账号,最小权限,管理后台加MFA。
- 补丁检查:
apt list --upgradable、yum check-update,先测试再上线。 - 扫描工具:OpenVAS、Nessus社区版、云安全中心、
trivy都能起步。 - 日志告警:
fail2ban防爆破,auditd留关键操作。 - 备份快照:修复前留回滚点。
生产扫描要限速,口令爆破类检查可能锁账号,提前拿授权、避开高峰。
服务器漏洞从发现到闭环怎么做
流程不复杂,难在坚持:资产梳理、扫描验证、分级、修复、复测、基线固化。
| 条件 | 处置时限 | 动作 |
|---|---|---|
| 公网暴露且可RCE或弱口令 | 当天 | 封禁、改密、下线、打补丁 |
| 公网中危漏洞 | 24至72小时 | 变更窗口修复 |
| 内网高危漏洞 | 一周内 | 结合横向移动风险处置 |
| 内网低危漏洞 | 常规窗口 | 基线固化、排期 |
常用检查命令:
ss -tulnp
nmap -sV -Pn 10.0.0.0/24
apt update && apt upgrade
yum update --security
SSH加固关注PermitRootLogin no和PasswordAuthentication no,防火墙只放必要端口,容器镜像用trivy image 镜像名扫描,Kubernetes环境可配合kube-bench做基线检查,修复后同工具、同规则复测,留存报告和变更记录。
据工信部数据,近年来通报的网络安全事件中,弱口令、未授权访问和旧组件漏洞反复出现,业内专家指出,漏洞管理不是扫一次就结束,而是把暴露面、权限、补丁节奏纳入日常运维,修复要留监控告警,别等下次扫描才发现问题还在。
服务器漏洞问题清单可以很长,真正决定风险的是暴露面和闭环速度;先把公网高危口收住,再谈工具、服务和预算。
服务器漏洞常见问答:哪些漏洞必须当天处理
问:服务器漏洞会导致数据泄露吗?
会,弱口令、未授权访问、远程代码执行、SQL注入最直接,攻击者常从公网服务进来,再横向找数据库和备份,不是所有漏洞都会立刻泄露,但公网可触达的高危漏洞要按泄露预案处理。
问:服务器漏洞扫描会不会影响业务?
资产发现影响小,漏洞验证和口令爆破可能触发告警、锁账号、占带宽,生产环境要限速、避开高峰、拿授权、准备回滚,扫描前确认窗口,比事后解释更省事。
问:服务器漏洞修复后还要做什么?
复测、固化基线、补监控、记录变更,漏洞修复的终点不是打补丁,而是把暴露面、权限和补丁节奏纳入日常运维基线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786301.html