想在Java版服务器里用矿透,结论很简单:根源上绕不过服务端检测,但合理选择客户端、配置和用法,能在多数中小型服务器上稳定使用,代价是随时做好被封号的准备。
先分清矿透的类型再选方案
矿透在Java版里主要分两类,不同服务器对它们的容忍度天差地别,搞清楚这点,能帮你省下很多试错时间。
客户端Mod类矿透
这类方案通过修改渲染逻辑,将矿物方块高亮或直接透视显示,代表性方案包括:
- XRay Mod:最老牌的矿透Mod,功能全面,能自定义矿物列表
- Baritone的矿物扫描模式:严格说是自动寻路辅助,但附带矿物定位能力
- 各种改包材质包:利用透明纹理实现“伪透视”,检测难度相对低
客户端Mod类矿透有一个核心特征:数据仍走正常协议,服务端收到的行为模式与正常玩家无明显差异,理论上服务器无法从数据包里直接看出你开了矿透,只能靠行为监测和人工观察判断。
服务端插件类矿透
这一类的典型代表是服务器后台的“矿透检测插件”,比如AntiXray、OreBF侦测插件,但这些是管理员用来反制矿透的工具,不是给你用的。
另一类“变相矿透”是利用服务端漏洞或假客户端,比如在特定版本中通过伪造区块数据请求,让服务器主动发送矿物坐标,这类方法风险极高,因为服务器日志会留下明显痕迹,几乎等于自首。
java版服务器矿透会被检测吗反作弊服务器的探测逻辑
很多人误以为“只要我用的是客户端Mod,服务器就看不到”,这个说法对,也不对。
数据层面:确实查不到
业内专家指出,绝大多数反作弊插件(如NoCheatPlus、Vulcan、Grim)的设计初衷是检测移动、战斗、交互等行为异常,不具扫描玩家渲染画面的能力,从网络流量角度看,矿透客户端和正常客户端发出去的数据包结构一致,反作弊系统没有“透视检测”的命令字。
行为层面:漏洞百出
数据查不出来,不代表行为查不出来,服务器管理员和反作弊系统会盯以下几个破绽:
- 直冲钻石点:明明转角处没有挖过,却精准地在矿脉正上方落镐
- 挖矿路径不合理:只挖有价值的矿物,忽略大量废石,导致挖掘方块比例严重失衡
- 回头率极高:经过一个区域时,绕回去挖掉刚“发现”的矿物,正常玩家极少这么做
多数小型服务器不会主动查这些行为,但大型生存服、纯净服、竞技型服务器普遍部署了针对性的行为分析插件,比如OreBF,它的原理是记录每个玩家的矿物发现率,当你挖到的钻石数量远超同时间段同层级其他玩家,“不小心收封”就是板上钉钉的事。
版本差异:老版本更宽松,高版本更严格
行业共识认为,12.2及更早版本的服务器大多轻量防护,矿透使用率极高,被封风险低,而16.5之后的Paper/Spigot服务器,由于AntiXray插件成熟度高、配置普及率大,矿透的效果会大打折扣,因为AntiXray会向客户端发送虚假矿物方块,矿透反而显示出一堆不存在的矿物。
java版服务器矿透mod哪个好现役主流方案对比
选择哪个方案,取决于你玩的服务器版本和防护强度。
| 方案 | 适用版本 | 检测难度 | 推荐度 |
|---|---|---|---|
| 传统XRay Mod | 7.10 – 1.12.2 | 低 | |
| 材质包假透视 | 全版本 | 中 | |
| Baritone扫描 | 12.2 – 1.20.x | 高 | |
| Fabric环境XRay | 16.5 – 1.21.x | 中高 |
传统Forge版XRay:老版本最优解
如果你玩的是12.2的MOD服或生存服,直接搜对应版本的XRay Mod丢进mods文件夹即可,它默认高亮钻石、绿宝石、铁、金等主要矿物,按键切换开关,挖完矿随手关掉,行为上看起来就是个正常玩家。
Fabric生态的XRay:高版本的无奈之选
高版本用Forge的矿透Mod兼容性极差,建议改用Fabric Loader,搭配BaldPlayer或SimpleXRay这类轻量Mod,安装过程不复杂,装了Fabric后把Mod丢进mods文件夹,打开游戏看右上角是否提示加载成功。
材质包假透视:隐蔽性最强但效果打折
这种方案将矿石方块纹理改成透明或半透明,实现“透视”,优点是服务器看到的玩家行为模式完全正常,数据层面无任何异常;缺点是容易被同伴截图举报,且视角观感很差,找矿效率远不如正经矿透Mod。
高版本服务器具体怎么用矿透分步骤实操
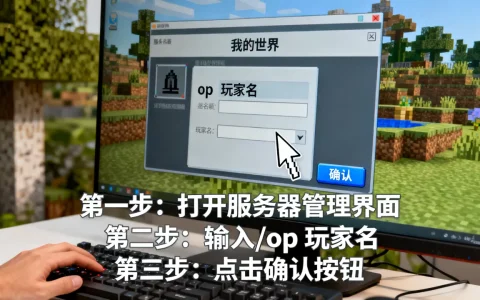
以目前主流的20.x Fabric环境为例,完整操作流程如下:
- 确认客户端版本:检查服务器列表显示的版本号,下载对应版本的Fabric Loader安装器
- 安装:运行安装器,选择“客户端”,用官方启动器或HMCL等第三方启动器打开Fabric版本
- 下载对应Mod:搜索“1.20.x XRay Mod fabric”,注意匹配游戏版本和Fabric API版本
- 放入mods文件夹:将下载的两个jar文件(Mod本体 + Fabric API)拖入
- 进游戏验证:按指定快捷键(通常是X)切换透视模式,确认矿物高亮是否生效
底层配置调整
Mod装好后不等于绝对安全,还有几个关键设置要做:
- 关闭粒子效果:矿透Mod的粒子渲染可能与原版不一致,容易被视频录制回放看出破绽
- 降低渲染距离:默认的远渲染会让你看到大范围矿物,在服务器管理员拉近视角检查视频时极度可疑,将渲染距离调到6-8个区块为宜
- 挖矿路径模拟:使用矿透时不要直接垂直下挖到矿物正上方,先挖一段阶梯或隧道,制造“偶然发现”的假象
服务器怎么探测矿透的,反检测怎么绕
搞清楚服务器怎么查,你才能知道怎么藏。
AntiXray的拦截逻辑
多数Paper系服务器开启了AntiXray,它的工作方式是向未探索区域的客户端发送替换过的方块数据,真实矿物只有在临近破坏时才下发正确数据,这意味着矿透看到的矿物位置可能是假坐标,挖过去只有石头,白白浪费时间。
绕过思路:先正常挖一段隧道,让服务器认为该区块已被探索,再开启矿透,但这个方法只对纯AntiXray有效,如果服务器同时挂了行为监测,此前的暴露风险不变。
行为监测的破解难点
行为监测是无解的它在服务端统计你的动态数据,不依赖客户端任何信息,你能做的只有控制暴露频率:
- 每次下矿时,矿物与废石的挖掘比例控制在1:6左右,硬装“运气好的人”
- 不要每天都“运气爆棚”,一周里至少安排几次正常空矿
- 挖到的矿物不要立刻合成,先存箱子里,避免与行为统计时间线冲突
更进一步,很多老玩家会在开矿透前先手动挖掉视野内几个普通方块,人为制造“路径痕迹”,让行为曲线更接近真人。
风险认知:哪些服务器千万别碰矿透
矿透听起来爽,但有些水域,进去了就很难回来。
有录像回放的服务器
部分大型服务器启动了领地及核心区块的自动录像功能,管理员可通过官网提交申诉,调取你的操作录像,这种场景下矿透手法藏不住,即使你隐藏了行为,画面里的高亮方块骗不了人。
有经济系统的服务器
生存服只要接入了PlaceholderAPI经济插件,管理员就能按分钟查询矿物产出,矿透玩家短时间内获取大量矿物变卖,会造成服务器通胀,这直接触碰管理员利益底线,这类服务器对“异常产出”的处理是系统自动执行,不存在人工申诉空间。
开黑玩的小型私人服
这类服务器反而相对安全,因为管理员通常只保留基本权限管理插件,反作弊检测基本为零,但熟人局的举报风险极高,朋友看到你精准挖钻石的屏幕截图,转头就发到群里,你连辩解的余地都没有。
适合自己的路线才是最好的
矿透说到底只是个工具,用得好维持游戏体验成本低,用得不好就是把账号送进封禁名单,多数情况下,老版本配合传统XRay、控制挖掘比例、低调行事,是现阶段苟住游戏体验最稳妥的组合方式,高版本服务器建议提前做好心理建设,被清档封号是在所难免的事。
Q&A
零基础入门矿透,需要学编程吗?
不需要,客户端矿透Mod都是封装好的成品,安装过程等同于把jar文件丢进mods文件夹,麻烦的是版本匹配,不是技术门槛。
使用矿透会影响正版账号吗?
影响只体现在服务器封禁层面,对正版账号本身没有额外危害,但服务器的封禁通常绑定正版UUID,一旦被记录,同ID进入其他同模式服务器时,管理员可能在后台看到“历史违规记录”。
矿透会不会导致客户端崩溃或存档损坏?
矿透Mod本身是稳定的,真正容易出问题的是版本不匹配或与OptiFine等性能优化Mod冲突,所以在装完Mod后先单人游戏测试三分钟,确认画面渲染正常再进服务器。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/790648.html