判断服务器端口是否打开,最直接的方法是使用telnet命令或在线端口扫描工具进行连通性测试,无需登录服务器即可获得结果。
为什么你的端口明明配置了却连不上
很多站长或运维新手都遇到过类似情况:安全组规则放行了、防火墙也关了,但外部访问就是不通,问题往往不在服务器本身,而是端口并未真正对外开放,你看到的“已监听”状态只代表程序在运行,不代表互联网能触达。
判定端口是否打开,本质上是在验证一条完整链路:服务进程 → 本地监听 → 防火墙放行 → 云安全组/物理网络 → 外部请求可达,任何一环出问题,端口对外就是“关闭”的。
先用在线工具快速验证端口连通性
不想装任何软件的话,在线端口扫描工具是最快的路径,这类工具相当于从外部发起一次真实的TCP握手请求,能直观反映你的服务器IP和端口在公网上的开放情况。
在线端口检测的操作步骤
- 打开浏览器,搜索“端口扫描在线工具”
- 输入你的服务器公网IP地址
- 填写需要检测的端口号(如80、443、22)
- 点击扫描,等待约10秒即可看到“开启”或“关闭”的结果
行业共识认为,在线工具适合做初步判断,如果你在办公室扫描公司服务器结果不通,先别急着下结论,可能是公司出口IP被服务器端防火墙拉黑,也可能服务商屏蔽了部分海外扫描节点的IP段,所以在线工具的“不通”不一定代表端口真没开,还需要结合本地命令做交叉验证。
本地命令行检测方法(Windows和Linux)
本地命令测的是“从你的电脑到服务器IP+端口”的路径,这个结果更贴近真实用户的访问体验。
Windows系统下的检测命令
Windows自带的telnet客户端是最轻量的端口测试工具,但很多精简版系统默认没安装这个组件。
先启用telnet客户端:
- 打开“控制面板”→“程序”→“启用或关闭Windows功能”
- 勾选“Telnet客户端”,点击确定
- 等待系统完成安装,无需重启
然后按Win+R组合键唤出运行窗口,输入以下格式命令:
telnet 服务器公网IP 端口号实际执行效果:
| 情况 | 界面反馈 | |
|---|---|---|
| 端口开放 | 窗口变为全黑,有光标闪动 | 连接成功 |
| 端口关闭 | 提示“连接失败”或“无法打开到主机的连接” | 端口不可达 |
| 防火墙拦截 | 等待超时或无响应 | 可能被丢弃报文 |
连接成功后直接关闭窗口即可,telnet是文本协议,不会对服务器产生任何副作用。
Linux系统下的检测命令
Linux下推荐使用nc(netcat)工具,因为它支持设置连接超时时间,不会像telnet那样长时间卡住。
安装netcat:
# Debian/Ubuntu系列
sudo apt install netcat-openbsd
# CentOS/RHEL系列
sudo yum install nc
测试端口连通性:
nc -vz -w 5 服务器公网IP 端口号
参数说明:-v显示详细信息,-z只扫描不发送数据,-w 5设置5秒超时。
返回succeeded代表端口打开,返回Connection refused代表目标端口有应答但服务未监听,返回timed out则说明报文被丢弃了,大概率是防火墙拦截。
用curl命令测试HTTP/HTTPS端口
如果服务器跑的是Web服务,curl比telnet更实用,因为能直接看到HTTP状态码:
curl -I -m 10 http://服务器公网IP:端口
返回200 OK说明端口开放且服务正常,返回301/302说明端口通但有跳转,返回000则代表连接失败。
服务器本机排查:查看端口是否在监听
外部连不通还有一种可能:程序崩了或端口被重新分配,这时需要登录服务器,看本地监听状态。
Linux查看端口监听状态
ss -tlnp | grep 端口号
或使用传统的netstat命令:
netstat -tlnp | grep 端口号
-t显示TCP连接-l显示监听状态的socket-n显示数字IP和端口,不做域名反解-p显示占用该端口的进程PID和名称
如果运行结果LISTEN 0 4096 0.0.0.0:端口,说明服务已在本地正常监听。0.0.0代表监听所有网卡接口,这是最理想的状态,如果监听地址是0.0.1,表示服务只允许本机访问,外网自然连不上。
Windows查看端口监听状态
以管理员身份运行cmd,执行:
netstat -ano | findstr 端口号最后一列是进程PID,可再用tasklist | findstr PID查到具体是哪个程序占用该端口。
区分本地监听和对外服务
本地监听成功了,不代表服务器一定能对外提供该端口服务,还要检查一下防火墙规则。
Linux系统(以iptables为例):
# 查看当前规则
sudo iptables -L -n --line-numbers
如果发现DROP或REJECT规则,按行号删除即可:
sudo iptables -D INPUT <行号>
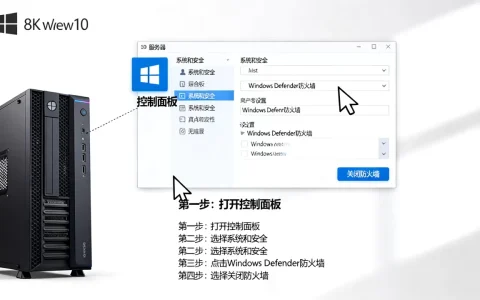
Windows系统可在“高级安全Windows Defender防火墙”中查看“入站规则”,确认对应端口是否被阻止。
服务器端口不通的常见排查方向
经过本地监听验证和外部连通性测试后仍不通过,按照下面的路径逐层排查,可以快速定位问题:
- 服务进程是否存活:用
ps aux | grep 服务名确认进程没挂,很多端口异常都是服务崩溃导致的 - 防火墙是否拦截:检查iptables、firewalld、ufw规则,以及Windows防火墙入站策略
- 云平台安全组:简米云、酷番云、AWS等厂商的控制台里都有安全组/网络ACL规则,检查入方向是否放行目标端口
- 监听地址是否正确:确认服务绑定的是
0.0.0而非0.0.1 - 端口是否被占用:如果新服务起不来,用上文的
netstat -tlnp查看端口被哪个旧进程占着 - 运营商是否封禁端口:国内部分云厂商默认封禁25端口(SMTP),80和443需要备案后才能开放,这点需特别留意
检测端口时常见的几个坑
云服务器安全组优先级高于系统防火墙
多数情况下,云平台的安全组规则在宿主机层面生效,比系统防火墙更先拦截流量,你在服务器里把iptables清空了,安全组没放行依旧不通,建议先去云控制台确认安全组配置。
修改防火墙规则要谨慎
改防火墙规则前先确保现有SSH连接不会断开,很多运维人员执行iptables -F清空规则后,才发现默认策略是DROP,把自己远程连接也断了,清除规则前先看一眼默认策略:
iptables -L | grep policy
用nc命令扫端口时注意超时时间
不设置超时参数的nc在碰到被防火墙丢弃的报文时,会一直挂到TCP层超时,体验很差,务必加上-w参数,或者使用nmap的-T4时间模板做更高效的扫描。
判断服务器端口是否打开,核心就是“本地监听”加“外部连通”双重验证,先用在线工具快速摸底,再用telnet或nc做精准测试,最后登录服务器查监听和防火墙,三步走基本能覆盖所有问题,掌握这些命令之后,无论是配置网站还是搭建服务,都不再被端口问题卡住。
端口检测相关问题解答
服务器端口检测工具哪个更准?
本地命令行工具的准确性要高于在线工具,公认的检测优先级是:nc -vz > telnet > 在线平台,因为本地工具能精确控制超时时长,且不受扫描节点自身网络环境影响,对于需要精确判断结果的场景,建议始终以本地命令为主,在线工具仅作交叉验证。
服务器端口不通怎么排查最快?
按照“服务进程 → 本地监听 → 系统防火墙 → 云安全组”的顺序排查,通过netstat -tlnp确认服务在本地有监听,再用iptables -L -n检查防火墙放行状态,最后去云控制台确认安全组入方向规则,据统计,云服务器端口不通有超过半数是因为安全组没有放行,而非服务器系统本身的问题。
为什么服务器端口显示无监听但服务运行正常?
一种常见情况是程序自动重启后更换了端口号,例如Tomcat启动时报端口被占用,自动切换到8005端口运行;另一种情况是服务以集群方式启动,子进程监听端口而主进程不监听,使用ss -tlnp时看到的是主进程的PID信息;还有一种可能是多个网卡环境下服务只绑定了内网IP地址,未对公网网卡进行监听,这种情况下即便服务进程正常运行,公网访问仍然无法建立连接。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/792405.html