linux三台服务器连接不上,绝大多数情况下不是三台同时故障,而是网络层路由、防火墙或SSH服务配置这三处中的某一环出了问题,按顺序排查就能定位。
先搞清楚三台服务器连不上的具体现象
三台服务器连不上,这个说法太笼统,排查前先确认现象,不同表现指向完全不同的问题。
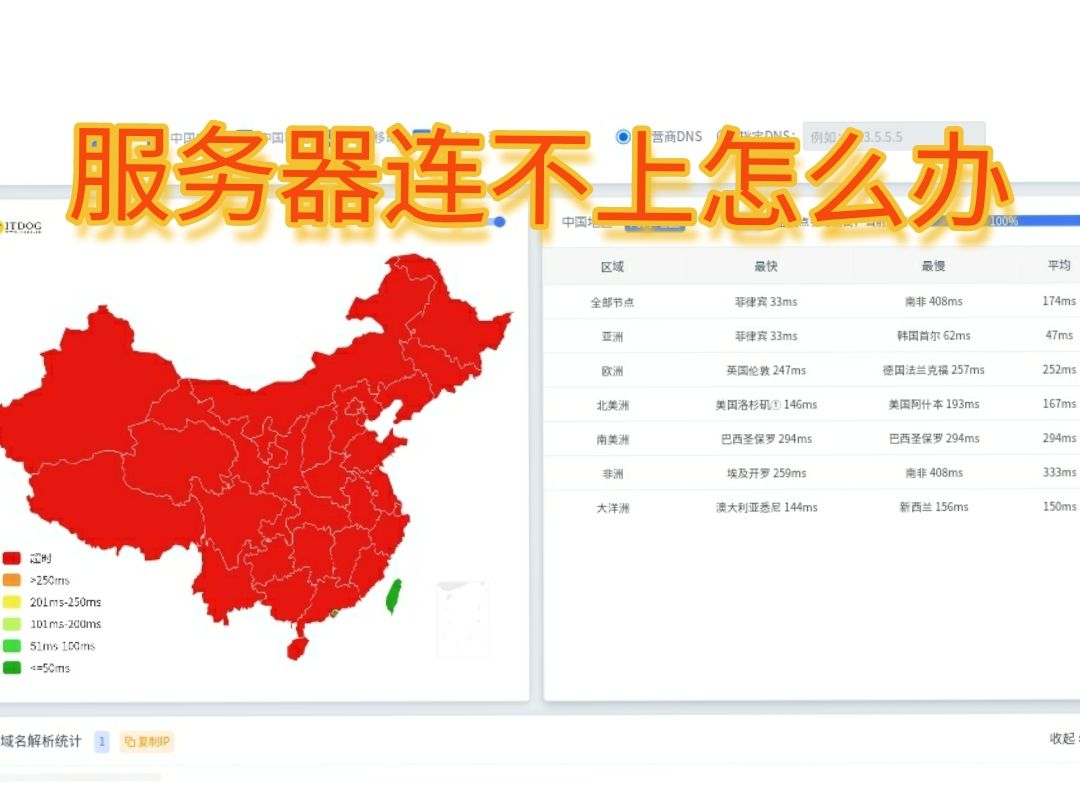
- 三台互相都ping不通:偏底层网络问题,重点查IP配置、路由、交换机端口
- 能ping通但SSH连不上:重点查22端口、防火墙规则、sshd服务状态
- 其中两台正常,一台连不上:大概率是那台服务器自己的问题,比如IP冲突、网卡down了
- 从本机ping通但远程连不上:涉及安全组、云平台防火墙、本地iptables等多层过滤
先把范围缩小,别一上来就疯狂重启服务,三台服务器的架构属于哪种场景也有影响。
- 做集群的三台机器,连接不上往往是集群内部网络配置冲突
- 普通办公场景的三台独立服务器,则多为物理链路或路由器NAT问题
- 云服务器三台之间连不上,还得多查安全组策略和VPC子网路由表
逐层排查:从物理链路到应用服务的标准顺序
故障排查从底层往上层走,这是行业共识,不是靠猜,下面按层级拆解,每一步都能直接操作验证。
第一层:确认网卡和IP配置是否正常
先登录服务器(如果能登录的话),查看当前网络接口状态。
ip addr
ip link show
重点关注:
- 网卡状态是否为UP,如果是DOWN,执行
ip link set eth0 up拉起 - IP地址是否存在,有没有出现同一网段IP配错的情况
- 三台服务器IP是否在同一网段,跨网段则需检查网关配置
实际操作中出现的场景:三台机器分别配置了192.168.1.10、192.168.1.11、192.168.2.12,第三台IP网段明显不对,自然无法互通,这种低级配置错误挺常见,尤其在新装的Linux系统上。
第二层:检查路由表,确认数据包有路可走
IP配置没问题,接着看路由表。
ip route
主要检查两件事:
- 默认网关是否存在,没有默认网关,跨网段访问直接失败
- 到目标网段的路由条目是否存在,
route -n能看到完整的静态路由表
场景举例:三台服务器分布在两个交换机上,中间路由器做了VLAN隔离,此时IP和网关都正常,但缺一条指向另一个网段的静态路由,照样连不上,需要在路由设备上添加或调整路由规则。
第三层:用ping和traceroute定位数据包卡在哪
ping -c 4 目标服务器IP
traceroute -n 目标服务器IP
- ping不通,看traceroute输出停在哪一跳
- 停在本地网关之前,说明本机到网关的链路有问题
- 停在中间某台路由器,说明中间设备过滤了ICMP或路由不完整
- 能到达目标网关但ping不通,重点查目标服务器自身的防火墙
需要知道的是,ping通了只代表ICMP协议通,不能说明SSH或其他端口也通,反过来,ping不通也不代表服务不通某些环境会禁ping,但业务端口正常,所以这一步只是辅助判断。
第四层:查看防火墙规则,这是最容易被忽略的重灾区
防火墙导致三台服务器连不上的概率相当大,CentOS 7及以上默认使用firewalld,Ubuntu使用ufw,底层都是iptables。
# 查看当前防火墙状态
systemctl status firewalld
firewall-cmd --list-all
# 临时关闭防火墙(测试用,不建议生产环境)
systemctl stop firewalld
# 永久开放SSH端口
firewall-cmd --permanent --add-port=22/tcp
firewall-cmd --reload
实际排查中,常见场景是:
- 某台服务器刚部署时开了防火墙,后续重启后防火墙自动启动,导致SSH连接失败
- iptables规则里有DROP策略,比如
iptables -A INPUT -j DROP放在最后且没放行相关端口 - 云服务器安全组只放行了源IP为某个固定地址的22端口,换了网络环境就连不上
在这类问题中,多数情况下防火墙规则比服务本身更容易出问题,建议测试时先systemctl stop firewalld,能连上再精细化配置规则。
第五层:检查SSH服务本身是否在正常运行
网络层通了,接着看服务层。
systemctl status sshd
ss -tlnp | grep :22
- sshd服务状态是active (running)则正常
- 端口监听地址是0.0.0.0或::则所有网卡都能访问
- 监听在127.0.0.1上,外部无法连接,需要修改
/etc/ssh/sshd_config中的ListenAddress
三台服务器互相连接不上的场景中,有一种情况要注意:某台服务器修改了SSH默认端口,从22改成2222,但你仍然用22去连,提示Connection refused,检查sshd_config确认实际端口号。
SSH配置里AllowUsers或DenyUsers限制也可能导致连接被拒绝,查看/etc/ssh/sshd_config,确认没有做多余的账户限制。
第六层:检查系统负载和资源占用
服务器资源耗尽也会呈现出连不上的表象。
uptime
free -h
df -h
- 负载过高,SSH响应极慢甚至无响应
- 内存不足触发OOM,sshd进程被杀掉
- 磁盘写满,日志无法写入,服务假死
这类问题有个明显特征:三台服务器中某一台突然连不上,但其他两台正常,通过云管理平台的控制台VNC登录进去,看到负载100%或磁盘100%,那就是资源问题。
linux三台服务器互相ping不通场景下的快速处理策略
如果确认是三个节点之间完全不通,且网络配置和防火墙都没问题,多数情况下需要检查物理交换机的端口配置。
- 确认三台服务器接到同一个交换机且VLAN一致
- 检查交换机端口是否做了端口隔离
- 确认没有配置ACL限制互访
办公网络环境中,部分网管交换机会默认开启端口隔离,导致同交换机下不同机器无法互通,这在某些公司内网很常见,找网络管理员核对一下配置即可。
IDC机房场景下,还可能涉及IP白名单和ARP绑定的问题,有些机房会对MAC地址做绑定,擅自更换IP或网卡会导致网络不通。
ssh连接不上但网络正常,排查SSH配置和密钥问题
网络层完全正常,ping也通,但SSH提示Permission denied或Connection refused。
先看SSH登录方式:
- 密码登录失败:确认密码是否正确,检查
/etc/ssh/sshd_config中PasswordAuthentication是否设为yes - 密钥登录失败:检查客户端密钥是否加入服务端的
~/.ssh/authorized_keys,权限是否为600,目录权限是否为700 - 三台服务器免密登录配置了但失效,大概率是权限或文件格式问题
给三台服务器配互信(免密登录)是集群管理的常规操作,失败场景主要有:
# 在三台机器上分别生成密钥
ssh-keygen -t rsa -b 4096
# 将公钥分发到其他机器(以第一台机器为例)
ssh-copy-id user@192.168.1.11
ssh-copy-id user@192.168.1.12
对应需要检查的是:
/etc/ssh/sshd_config中PubkeyAuthentication yes是否开启- 首次连接时
~/.ssh/known_hosts里有旧的主机指纹,报错Host key verification failed,删除对应行即可 - SELinux开启状态下,强制执行会拦截SSH对authorized_keys的读取,通过
getenforce查看状态,临时用setenforce 0验证
三台服务器连接不上时,常用命令组合汇总
将排查过程中使用频率最高的命令整理成表,便于参照执行。
| 排查目标 | 命令 | 预期结果 |
|---|---|---|
| 网卡状态 | ip addr |
网卡状态UP且IP正确 |
| 路由表 | ip route |
默认网关存在且可达 |
| 通路测试 | ping -c 4 <IP> |
丢包率0% |
| 端口监听 | ss -tlnp \| grep :22 |
sshd监听0.0.0.0:22 |
| 防火墙规则 | firewall-cmd --list-all |
22端口已放行 |
| SELinux状态 | getenforce |
Enforcing或Disabled |
| 服务状态 | systemctl status sshd |
active (running) |
| 日志排查 | tail -f /var/log/secure |
有登录成功或失败记录 |
查看日志定位连接失败的具体原因
Linux系统日志是排查问题最直接的证据来源。
# CentOS / RHEL 系列
tail -f /var/log/secure
# Ubuntu / Debian 系列
tail -f /var/log/auth.log
日志里常见的关键词:
- Failed password:密码错误,检查密码策略
- Connection reset by IP:连接被对端重置,多为防火墙拦截
- Received disconnect:SSH服务端主动断开,检查配置
- no matching key exchange method:客户端SSH版本过旧或加密算法不匹配
DNS和主机名解析对三台服务器连接的影响
三台服务器之间如果用主机名互相访问,DNS解析问题也会呈现为连不上。
cat /etc/hosts
排查要点:
- 三台服务器的
/etc/hosts是否都正确配置了彼此的IP和主机名映射 - 如果使用内部DNS服务器,检查DNS服务是否运行正常
- 主机名是否冲突,三台服务器hostname重复可能导致某些服务无法正确路由
多数情况下,集群内三台服务器建议直接配置/etc/hosts静态解析,避免依赖DNS服务。
三台服务器连接不上的故障排查总结部署建议
连接不上不是单一原因,但排查思路是通用的:从底层往上逐层确认,先网络后服务,先配置后资源,按优先级排列的话,通常先查防火墙,再查IP配置,然后看SSH服务,最后看资源占用。
常规的预防手段
把排查成本降到最低,有三点实操建议:
- 统一管理账号和密钥,三台机器使用同一套SSH密钥,省去单台配置差异
- 将防火墙规则纳入配置管理,通过Ansible或脚本统一下发,避免手动改动导致规则不一致
- 定期巡检网络连通性,写个简单的crontab脚本,每5分钟ping一次对端,异常时写入日志
常见问题解答
linux三台服务器连接不上,最常见的原因是防火墙吗?
是的,防火墙配置错误导致连接失败的情况在三台服务器场景中非常常见,尤其集中在firewalld或iptables规则误配,排查时建议先临时关闭防火墙测试连通性,确认是防火墙问题后再按需精细化放行端口。
三台服务器网络互通但ssh连接不上要怎么解决?
先确认sshd服务状态和端口监听地址,执行systemctl status sshd和ss -tlnp | grep ssh,服务正常的话检查会话配置中PasswordAuthentication和PubkeyAuthentication的开关,再看/var/log/secure日志中的具体报错信息定位原因。
selinux开启状态会影响三台服务器之间的ssh连接吗?
会,SELinux在Enforcing模式下会限制sshd对用户目录和authorized_keys文件的访问,导致密钥登录失败,临时通过setenforce 0可以快速验证,永久调整需要修改/etc/selinux/config中SELINUX参数为disabled或permissive,生产环境建议保持enforcing状态,通过调整布尔值或文件上下文的方式放行特定访问。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793650.html