在 Windows Server 2008 R2 上开启远程桌面,最短路径是按下 Win+R 输入 sysdm.cpl,切到“远程”选项卡勾选允许连接,把账号加进 Remote Desktop Users 组,再用 netsh 放行防火墙的远程桌面规则,三步走完,客户端 mstsc 直连服务器 IP 就能进。听起来简单,但实际操作中卡壳的地方往往不在这一步,而在后面的权限、端口和授权上。
Windows Server 2008 R2 远程桌面怎么开启:先分清你需要的功能模式
管理用的远程桌面,和远程桌面服务不是一回事
2008 R2 里有两套功能容易混淆,一套是系统属性里那个勾选项,正式叫法是“用于管理的远程桌面”,最多允许两个并发会话,不需要额外授权,适合运维人员单机管理,另一套是“远程桌面服务”(RDS,早期版本叫终端服务),要在服务器管理器里添加角色,支持多用户并发登录,需要 RDS CAL 授权,还得部署会话主机、授权、网关这些组件。
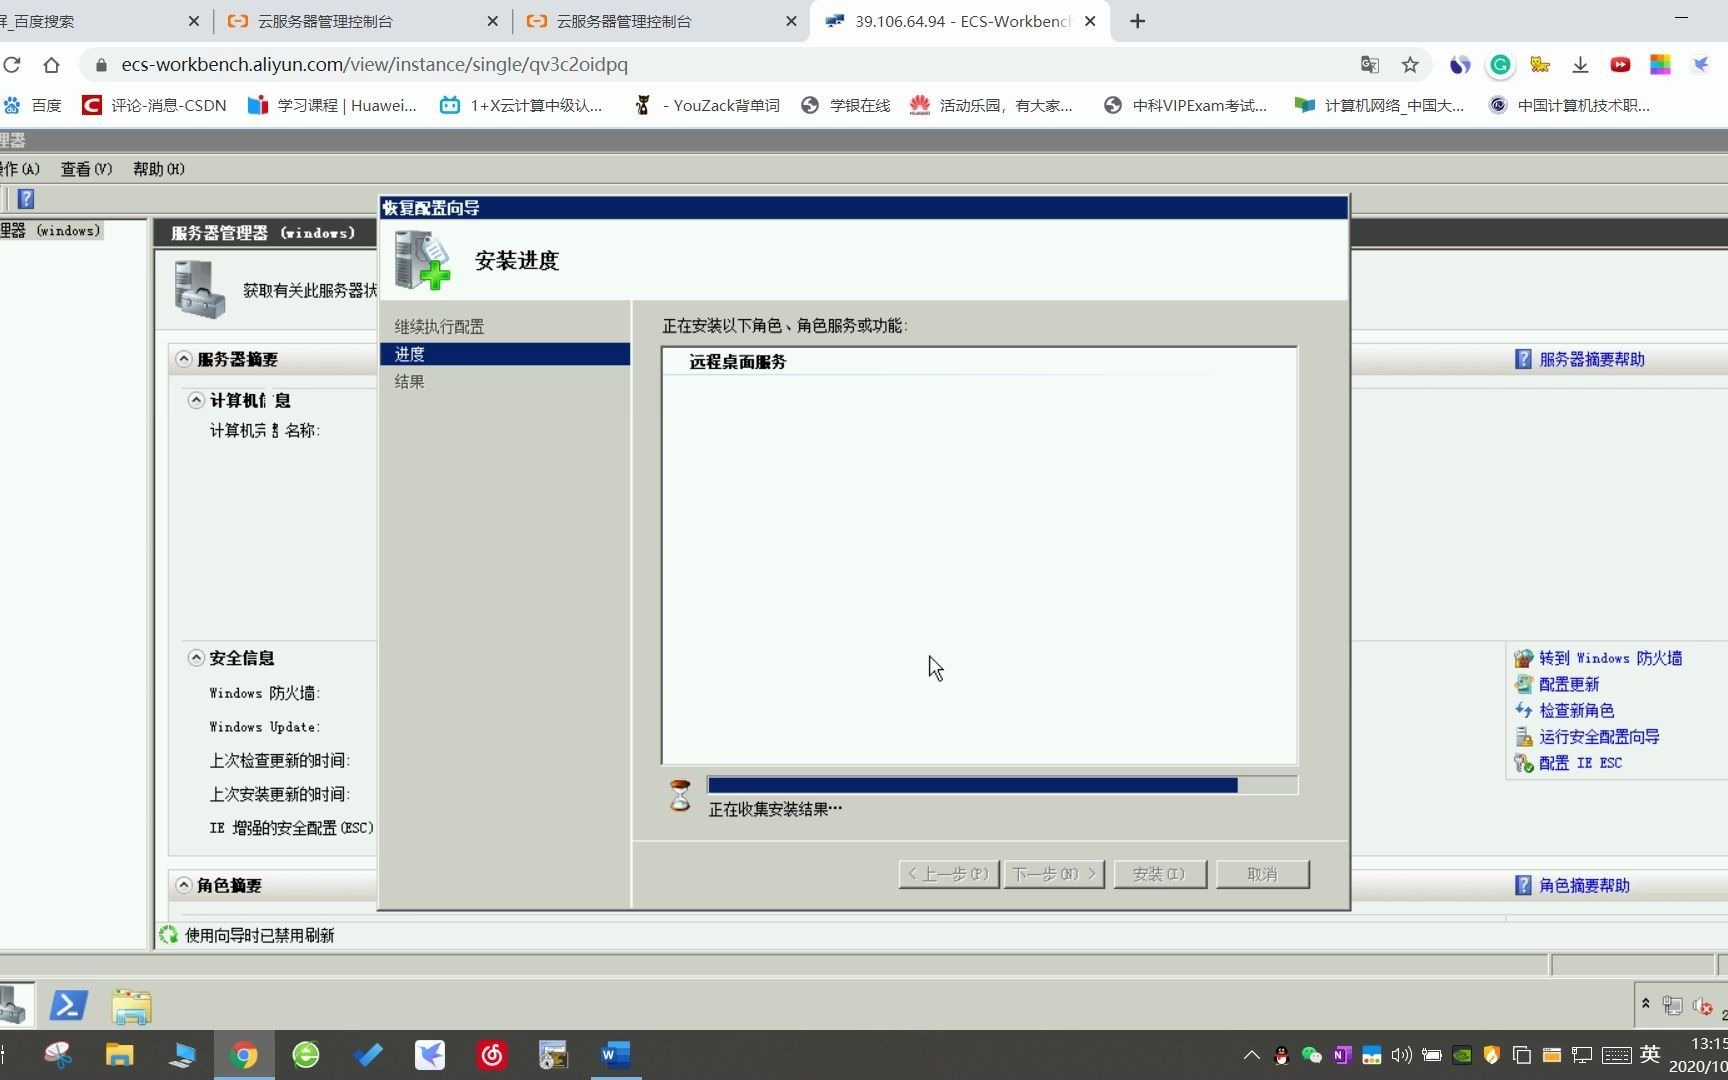
多数人的真实需求是前者,行业共识认为,相当一部分“远程桌面开不起来”的问题,根源在于把两者搞混了,装了一堆角色反而把配置弄乱,最后连管理会话都受影响。
2026 年还在跑 2008 R2,这件事得摆在明面上
微软对 Windows Server 2008 R2 的扩展支持在 2020 年 1 月 14 日结束,后续的 ESU 也已经走完,这台机器现在拿不到官方安全补丁,远程桌面又是直接暴露在公网的高危入口,暴力破解和弱口令爆破是常态。
所以下面的操作里,改端口、开 NLA、限制来源 IP 这几步不是可选项,是必做项,纯内网隔离环境或者一次性测试机可以放宽标准,但只要是公网可达,就别省这几分钟。
开启远程桌面的三种方式,按场景挑
图形界面:sysdm.cpl,三步到位
按下 Win+R,输入 sysdm.cpl,切到“远程”选项卡,会看到两块单选:
- 仅允许运行使用网络级别身份验证的远程桌面的计算机连接(更安全):推荐项,要求客户端至少支持 RDP 6.1,Win7 以上系统都没问题
- 允许运行任意版本远程桌面的计算机连接(较不安全):只有还在用老 XP 瘦客户端的场景才需要勾
勾选后点“选择用户”,把要用的账号加进去,系统默认只允许 Administrators 组成员连接,普通账号必须加进 Remote Desktop Users 组才能登录。
对应的命令行打开方式是 SystemPropertiesRemote.exe,效果完全一样,适合做快捷方式。
命令行和注册表:批量部署或者远程操作时更顺手
远程桌面的开关本质是一个注册表键:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server
    fDenyTSConnections = 0   (0 为开启,1 为关闭)
命令行一行改掉:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f
开启网络级别身份验证:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" /v UserAuthentication /t REG_DWORD /d 1 /f
防火墙放行,按规则组启用最省事:
netsh advfirewall firewall set rule group="remote desktop" new enable=Yes
加用户:
net localgroup "Remote Desktop Users" 账号名 /add
防火墙和用户组,这两步漏了就连不上
不少人勾了远程桌面,客户端还是报“由于网络错误,连接被中断”,多数情况下是防火墙没放行,或者账号没在 Remote Desktop Users 里。
2008 R2 默认的“远程桌面”入站规则分成 TCP 和 UDP 两条,用 netsh 按组名启用能一次性搞定,服务器上如果装了第三方安全软件,还得单独在它那边放行 3389,否则系统防火墙开了也没用。
账号本身也有个坑:空密码账号默认不允许远程登录,这是系统安全策略限制的,打开 secpol.msc,在本地策略的安全选项里能看到“限制使用空白密码的本地账户只允许进行控制台登录”这一条。
2008 R2 远程桌面修改端口:把无差别扫描挡在门外
3389 是全互联网扫描器最喜欢的端口之一,改端口不能替代强密码和 NLA,但能让大量自动化扫描直接扑空,性价比很高。
改法在注册表里:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp
    PortNumber = 十进制新端口
这里一定要先切换成十进制再填数字,十六进制填错是最常见的翻车点,改完重启远程桌面服务:
net stop termservice && net start termservice
然后在防火墙里新建一条对应新端口的入站规则,原来那条 3389 的可以关掉,客户端连接时写成 mstsc /v:服务器IP:新端口 即可。
云服务器还得多走一步:控制台的安全组或防火墙策略里同步放行新端口,否则数据包根本到不了系统,这一步漏了,表现出的现象很典型服务器本机 netstat -ano 能看到新端口在监听,外部怎么连都是超时。
Windows Server 2008 R2 远程桌面需要授权吗:分清楚不花冤枉钱
管理模式:不需要买 CAL
系统属性里勾出来的那个远程桌面属于管理模式,最多两个同时会话,不需要任何额外授权,两个人以内运维单台服务器完全够用,第三个连接进来时,会按策略顶掉最早的会话。
应用模式:装了 RDS 角色才要 CAL
如果要在服务器上跑多用户并发,比如小型办公环境里多人同时登录一台机器跑业务系统,那就得添加“远程桌面服务”角色,配授权服务器,按用户或按设备购买 RDS CAL。
没配授权服务器的情况下,RDS 有一个宽限期,默认 120 天,到期后会话会被拒绝,这个宽限期不是免费授权,把它当长期方案迟早要出问题,业内专家指出,中小规模部署里常见的失误是只装了角色、没配授权服务器,跑到第四个月突然所有人登不进去,排查半天才发现是授权到期。
还有一个部署细节:RDS 角色建议不要装在域控制器上,2008 R2 里这么做会有兼容性告警,实际生产环境应该分开。
远程桌面连不上?按这个顺序从下往上查
乱试不如按层排查,能省掉大量时间:
- 网络层通不通:
ping服务器 IP,再telnet IP 端口测端口可达性,telnet 不通,问题在网络或防火墙,不用往下看。 - 服务在不在跑:
services.msc里看 Remote Desktop Services 状态,或者sc query termservice。 - 注册表开关:确认
fDenyTSConnections的值是 0。 - 账号权限:账号是否在 Remote Desktop Users 或 Administrators 组,有没有被“拒绝通过远程桌面服务登录”策略挡住,后者去
secpol.msc的用户权限分配里看。 - 授权状态:用
tsconfig.msc或远程桌面授权诊断程序看有没有授权告警。 - 客户端侧:客户端系统太老不支持 NLA 的话,可以临时关掉 NLA 验证一下,或者干脆升级客户端。
云服务器场景还多两个高频原因:安全组没放行端口,以及系统刚重装、远程桌面压根没开,据主流云厂商的工单分类口径,“安全组未放行”长期排在远程桌面连不上原因的首位。
超过最大连接数怎么办
管理模式只有两个会话额度,断开连接”不等于“注销”会话还挂在后台占着额度,用 mstsc /admin 连到控制台会话绕开限制(2008 R2 里参数是 /admin,更老的版本用 /console),进去后用 query session 看当前会话列表,再用 logoff 会话ID 把僵尸会话踢掉。
想从根上避免,就在组策略里配“达到时间限制时终止会话”和“活动但空闲的远程桌面服务会话的时间限制”,让闲置会话自动释放。
会话相关的几个实用调整
性能与体验
服务器通常没有独立显卡,远程桌面默认会开一堆视觉效果,操作起来发涩,在 mstsc 的“体验”选项卡里选“局域网”档位,取消桌面背景、字体平滑、视觉样式、菜单动画,响应会明显跟手,带宽紧张的环境下,这个差别非常直观。
组策略里的连接限制
gpedit.msc → 计算机配置 → 管理模板 → Windows 组件 → 远程桌面服务 → 远程桌面会话主机 → 连接,这里能配的项比较实用:
- 限制连接数量
- 设置活动但空闲的会话的时间限制
- 达到时间限制时终止会话
- 允许用户通过使用远程桌面服务进行远程连接
域环境用组策略统一下发,单机用本地策略,配置路径和选项完全一致。
证书和加密级别
2008 R2 的 RDP 默认用自签名证书,客户端第一次连接会弹“无法验证远程计算机的身份”,纯内网可以勾选“不再询问”忽略掉,公网环境建议在 tsconfig.msc 里换成有签发机构的证书。
加密级别也在远程桌面会话主机配置里调,默认“客户端兼容”基本够用,强行拉到“高加密”会导致一部分老客户端直接连不上,调整前先确认客户端版本。
Q&A:2008 R2 远程桌面实操中的高频疑问
Q1:Windows Server 2008 R2 远程桌面开启后,局域网能连、外网连不上,问题出在哪?
局域网能连说明服务、注册表、系统防火墙这几层都没问题,卡点在外网这一环,依次确认三件事:服务器出口的公网 IP 是否真的映射到这台机器,NAT 端口转发有没有配 3389 或你改后的新端口;云服务器检查安全组;公司网络确认出口防火墙是否封了 3389 的出站方向,换个端口再测一次,如果换端口后通了,基本就是运营商侧或出口防火墙对 3389 做了限制。
Q2:2008 R2 远程桌面和远程协助有什么区别,运维该用哪个?
远程桌面是接管整个会话,服务器端会切到登录界面,原来的操作者被挤下线,适合运维管理服务器,远程协助是共享当前桌面,双方都能看到屏幕内容,需要由发起方生成邀请文件,更适合给终端用户排障,日常运维服务器用远程桌面,帮同事看他自己的电脑用远程协助,两者面向的场景不重叠。
Q3:改了远程桌面端口之后,已有会话和授权状态会受影响吗?
端口修改只改变监听端口,会话数据、用户配置文件、授权状态都不变,服务重启时已连接的会话会断开,重连即可恢复,需要同步处理的是防火墙规则、云平台安全组,以及客户端保存的连接配置里的端口号,用组策略或统一分发的 RDP 配置文件下发新地址,比让每个使用者手动改要省事得多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/796599.html