在 Windows Server 2016/2019/2026(常被口误称作“win2018r2”)上修改服务器密码,最直接的办法是在服务器本地或远程桌面里按 Ctrl+Alt+Delete 选择“更改密码”,输入旧密码后设置新密码即可;如果要重置的是其他账户或已忘记密码,则改用“计算机管理”里的本地用户和组,或用 net user 命令完成重置。需要先说明一点:微软官方产品线中并没有“Windows Server 2018 R2”这个版本号,2012 R2 之后的继任者是 2016,再往后是 2019、2026 和 2026,大家口中的 win2018r2,实际操作时按 2016 或 2019 的路径走就行,本文给出的方法在这几个版本上通用。
动手之前先搞清楚三件事
你手里的系统到底是哪个版本
不同版本改密码的入口几乎一致,但细节上有差别:2016 和 2019 默认都带“服务器管理器”图形界面,核心安装模式(Server Core)则只有命令行;2026 在账户策略和 Windows Hello 相关选项上做了调整,判断版本很简单,登录后运行 winver,弹窗里会显示完整版本号。
| 系统版本 | 常见改密入口 | 是否支持图形界面 | 备注 |
|---|---|---|---|
| Windows Server 2012 R2 | Ctrl+Alt+Delete、计算机管理 | 支持 | 已停止主流支持,不建议新部署 |
| Windows Server 2016 | 同上 + PowerShell | 支持 | 大量存量生产环境仍在用 |
| Windows Server 2019 | 同上 + PowerShell | 支持 | 目前中小企业主力版本之一 |
| Windows Server 2026 | 同上,策略选项更新 | 支持 | 对密码策略默认要求更严格 |
你要改的是本地账户还是域账户
这一步决定了后面用哪套命令,工作组环境下的 Administrator 属于本地账户,改密走本地用户和组;加入域之后,域用户密码必须在域控上改,或者用 net user 用户名 新密码 /domain 提交给域控处理,两者混着操作,最常见的后果是“本地密码改了,登录时域凭据还是旧的”。
你从哪个入口登录服务器
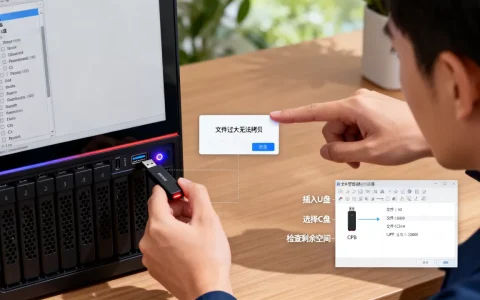
本地机房按显示器和键盘操作、通过远程桌面(RDP)登录、通过云厂商控制台的 VNC 登录,这三种方式可用的手段不同,远程桌面连接中,Ctrl+Alt+Delete 会被本地电脑截获,必须用 Ctrl+Alt+End 才能把组合键送到服务器端,这是新手最容易踩的坑。
图形界面改密码的标准操作
已知旧密码时直接更改
这是最省事的一条路,适合日常轮换密码:
- 登录服务器桌面,按 Ctrl+Alt+Delete(远程桌面里按 Ctrl+Alt+End)。
- 点击“更改密码”,输入旧密码、新密码和确认密码。
- 回车确认,系统提示“你的密码已更改”即完成。
- 若提示“密码不满足密码策略要求”,说明新密码长度、复杂度或历史记录不符合组策略,换一个包含大小写字母、数字和符号且长度达标的密码。
忘记密码时重置其他账户
Administrator 能登录的情况下,可以重置同机其他账户:
- 打开“服务器管理器”,点“工具”菜单,选择“计算机管理”。
- 左侧展开“系统工具 → 本地用户和组 → 用户”。
- 右键目标账户,选择“设置密码”,阅读警告后点“继续”。
- 输入新密码并确认,关闭窗口即可。
这里有个必须提醒的点:“重置密码”和“更改密码”不是一回事,重置会切断该账户对 EFS 加密文件、保存的浏览器凭据和部分个人证书的访问权限,如果该账户下存有加密数据,提前导出证书或改用更改方式,业内专家指出,生产环境中因重置 Administrator 密码导致加密备份文件无法读取的案例并不少见。
远程桌面场景下 windows server 2019 修改管理员密码 的正确姿势
远程操作和坐在机房前操作,差别就在按键转发和连接会话上。
Ctrl+Alt+End 是关键
RDP 会话里按 Ctrl+Alt+Delete 只会弹本地电脑的安全选项,正确做法是:
- 在远程桌面窗口内按 Ctrl+Alt+End,等效于服务器本地的 Ctrl+Alt+Delete。
- 或者点击远程桌面窗口顶部的连接栏,找到对应功能按钮。
- 也可以打开命令提示符执行
net user Administrator 新密码,效果相同。
改完密码连接被断开怎么办
改 Administrator 密码的瞬间,当前 RDP 会话可能直接断开,因为连接用的旧凭据失效了,这不是故障,重新用新密码连接即可,如果公司网络里还有其他人用同一账户登录,他们会被一并踢下线,改密前最好先在群里说一声。
服务器远程桌面密码修改后无法登录怎么办
这是搜索量很高的一个问题,原因通常有三类:
- 账户被锁定:多次输错触发账户锁定策略,等锁定时长过去,或用另一管理员账户在“计算机管理”里解除锁定。
- 凭据缓存未刷新:Windows 自带的远程桌面连接会记住旧密码,在“凭据管理器”里删除对应条目,或在连接窗口选择“使用其他账户”。
- 密码策略冲突:新密码不符合域策略,系统实际没有保存成功,回退到旧密码才发现两者都不对,此时用域管理员账户登录域控,通过“Active Directory 用户和计算机”重置。
命令行与 PowerShell 的高效做法
图形界面适合偶尔改一次,批量运维或写脚本时命令行更稳。
net user 命令
在管理员权限的命令提示符中执行:
net user Administrator P@ssw0rd2026改域账户加 /domain 参数:
net user zhangsan P@ssw0rd2026 /domain执行成功会返回“命令成功完成”,注意命令历史会留下明文密码,操作完记得清理终端记录。
PowerShell 方式
本地账户:
$pwd = Read-Host -AsSecureString "输入新密码"
Set-LocalUser -Name "Administrator" -Password $pwd
域账户:
$pwd = Read-Host -AsSecureString "输入新密码"
Set-ADAccountPassword -Identity "zhangsan" -Reset -NewPassword $pwd
Windows Server 2016 修改域账户密码 与本地账户的差别
对比来看,本地账户密码只存在本机 SAM 数据库里,改完立即生效;域账户密码存在域控的 NTDS 数据库中,改完需要等待复制到其他域控,多站点环境下可能有分钟级延迟,行业共识认为,域环境下密码修改后立即出现的登录失败,多数与域控复制延迟有关,而不是密码没改成功。
云服务器 Windows 系统密码重置方法 与忘记密码补救
云上服务器没有物理键盘,Administrator 密码忘了就得靠控制台。
控制台重置
- 登录云厂商控制台,进入实例列表。
- 找到目标实例,先关机(部分厂商支持在线重置,但需要实例内安装了对应 agent)。
- 选择“重置密码”,输入新密码,确认后启动实例。
- 启动完成后用新密码通过 RDP 登录。
如果实例里装了 QEMU Guest Agent 或厂商自家的助手程序,可以免关机在线重置,速度更快。
离线挂载救援
控制台重置失败时,可以走离线方案:把系统盘卸载下来挂到另一台正常实例上,用工具修改 SAM 数据库,或挂载 Windows PE 镜像后执行 net user 命令,这一操作有损坏系统盘的风险,动手前先给系统盘打快照。
密码策略可能挡路
改完密码却提示不符合要求,去“本地安全策略 → 账户策略 → 密码策略”检查最小长度、复杂度和最长使用期限。secpol.msc 可直接打开该界面,域环境则要在组策略管理控制台里改默认域策略,据微软官方文档,默认域策略对复杂度的要求会覆盖本地设置。
改完密码后必须检查的清单
密码改完不代表收工,以下位置如果还挂着旧密码,会在下一次重启或定时任务触发时报错:
- Windows 服务里以该账户身份运行的服务,在“服务”管理器中右键属性,重新输入登录密码。
- 计划任务中的“不管用户是否登录都要运行”类任务,需在任务属性里更新密码。
- IIS 应用程序池标识、SQL Server 服务账户、备份软件和监控代理的服务账户。
- 远程桌面连接保存的凭据,用
cmdkey /list查看并按需删除。 - 密码管理器、运维平台、跳板机中登记的旧密码记录。
win2018r2 修改服务器密码的常见问题
win2018r2 修改服务器密码需要重启服务器吗
本地账户通过图形界面或 net user 修改密码不需要重启,立即生效,云服务器通过控制台重置密码通常需要关机再启动,这是因为密码修改发生在实例停机状态下对系统盘完成,微软并未发布名为 Windows Server 2018 R2 的版本,实际操作请对照 2016 或 2019 的文档。
服务器远程桌面密码修改后无法登录怎么办
先确认账户是否被锁定,再用另一管理员账户登录检查密码策略是否拦截了新密码,然后清理本地凭据管理器里的旧记录,域环境下还需等待域控复制完成,或直接在域控上执行 Set-ADAccountPassword -Reset 强制重置。
不改密码只延长过期时间可以吗
可以,本地账户在 lusrmgr.msc 中取消“密码永不过期”,或用 wmic useraccount where name="Administrator" set PasswordExpires=false;域账户则在 Active Directory 用户和计算机中勾选“密码永不过期”,从安全合规角度,密码轮换仍是多数等保和审计场景的基本要求,是否放开需结合自身制度判断。
改密码这件事本身不复杂,难的是分清本地与域、图形与命令行、在线与离线这几组路径,把入口选对,把改密后依赖旧密码的服务和任务一并更新,win2018r2 这类版本口径下的服务器密码修改就能一次做干净。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/796600.html