在AD域控服务器上给用户添加权限,标准做法是先用ADUC或PowerShell创建域用户,再把用户加入对应的安全组,最后由组在资源上继承权限,而不是逐个给用户单独授权。这样做的原因很简单:用户权限的边界由组成员身份决定,组是权限的唯一出口,改人先改组,后续运维才省心。
AD域控服务器怎么给用户添加权限?先把权限层级捋清楚
很多人一上来就问怎么给某个用户开文件夹访问、开共享权限,其实在AD里,权限从来不是一个单点动作,而是三个层级叠出来的结果,搞不清这三层,后面每加一个权限都可能踩坑。
用户账户属性层
这一层管的是账户本身能不能用,比如账户是否启用、是否被锁定、登录时段、可登录的工作站、密码策略是否适用,用ADUC打开用户属性,在“账户”选项卡里能看到“账户已禁用”“登录到”这些选项,这一层不涉及业务资源,但它是权限生效的前提账户被禁用,后面的组权限再多也没用。
安全组成员身份层
这是权限分配的主战场,用户加入什么组,就决定了他在域里能做什么,常见的组有Domain Admins、Enterprise Admins、Account Operators、Backup Operators,以及企业自己建的资源访问组,查看一个用户当前有什么权限,最快的方式就是看他的memberOf属性。
资源ACL层
文件服务器上的NTFS权限、共享权限、打印机权限、SQL实例登录权限,全部属于这一层,用户不直接出现在ACL里,而是通过安全组出现,这也是业内专家反复提的“组授权”原则:ACL里尽量只放组,不放具体用户。
AD域普通用户和管理员权限区别在哪
行业共识认为,普通域用户默认只能登录域内计算机、访问自己有权访问的共享资源,不能改域对象;管理员权限则来自所在的安全组,比如加入Domain Admins后,才能打开ADUC做增删改,这里有个容易误判的点:把用户加进本地管理员组,只对那一台机器有效;加进Domain Admins,才是全域生效,两者影响范围差一个量级,操作前要先想清楚。
Windows Server 2026 AD域添加用户并授权的完整操作路径
下面按图形界面和命令行两条路走,两条路结果一致,选一条符合你运维习惯的即可。
图形界面:ADUC添加用户并加入组
- 在域控上按Win+R,输入
dsa.msc回车,打开“Active Directory用户和计算机”。 - 在目标OU上右键,选择“新建→用户”,填写姓名、用户登录名(UPN),下一步设置初始密码。
- 密码选项按需勾选“用户下次登录时须更改密码”,这是生产环境常见做法。
- 建好后右键用户→“添加到组”,输入目标安全组名称,确定。
- 打开用户属性→“隶属于”选项卡,核对组成员是否写入成功。
- 如果组权限还没配,到文件服务器上用组名配置NTFS权限,用户下次登录或重新登录后生效。
PowerShell:批量创建用户和授权
管理员权限打开PowerShell,先导入模块:
Import-Module ActiveDirectory
创建单个用户:
New-ADUser -Name "张三" -SamAccountName "zhangsan" -UserPrincipalName "zhangsan@corp.local" -Path "OU=员工,DC=corp,DC=local" -AccountPassword (ConvertTo-SecureString "P@ssw0rd2026!" -AsPlainText -Force) -Enabled $true -ChangePasswordAtLogon $true
加入安全组:
Add-ADGroupMember -Identity "文件服务器读写组" -Members "zhangsan"
批量场景用CSV导入:
Import-Csv .\users.csv | ForEach-Object {
  New-ADUser -Name $_.Name -SamAccountName $_.Sam -Path $_.OU -Enabled $true -AccountPassword (ConvertTo-SecureString $_.Pwd -AsPlainText -Force)
  Add-ADGroupMember -Identity $_.Group -Members $_.Sam
}
查组成员:
Get-ADGroupMember -Identity "文件服务器读写组"
Get-ADUser zhangsan -Properties MemberOf | Select-Object -ExpandProperty MemberOf
委派控制:让部门管理员自己加人
如果不想每次都找域管理员,可以用“委派控制向导”,在OU上右键→“委派控制”,把“创建、删除和管理用户账户”“修改组成员身份”这类权限授予指定组,这样部门IT就能在自己OU里加用户,但不影响其他OU,权限收得很干净。
域控服务器添加用户权限失败怎么办
实际操作里报错比成功多,问题大多出在权限、继承、保护对象这几处。
按这个顺序排查
- 确认操作账号本身有权限,普通域用户打开ADUC能看到对象,但点不动,这是正常的。
- 确认目标OU是否开启了“防止对象被意外删除”或权限继承被中断。
- 确认目标账户是否在受保护组里,比如Domain Admins、Administrators,这类对象的ACL受adminSDHolder控制,直接改会被拒绝。
- 确认文件服务器上的组权限是否已刷新,用户是否重新登录获取了新令牌。
- 用
gpupdate /force刷新组策略,再用whoami /groups确认用户令牌里有没有目标组。
常见报错和对应处理
| 报错提示 | 常见原因 | 处理方式 |
|---|---|---|
| 拒绝访问 | 操作账号权限不足 | 换有权限的账号,或走委派控制 |
| 无法修改对象,因为该对象受保护 | 账户在受保护组内 | 由Domain Admins操作,或调整adminSDHolder |
| 找不到组或用户 | 组名拼错、组在别的域 | 用Get-ADGroup -Filter确认全名 |
| 用户已加组但访问被拒 | 令牌未刷新 | 注销重登,或klist purge后重试 |
| 权限继承不生效 | 继承被禁用 | 资源属性→安全→高级→启用继承 |
权限怎么规划才不给自己埋坑
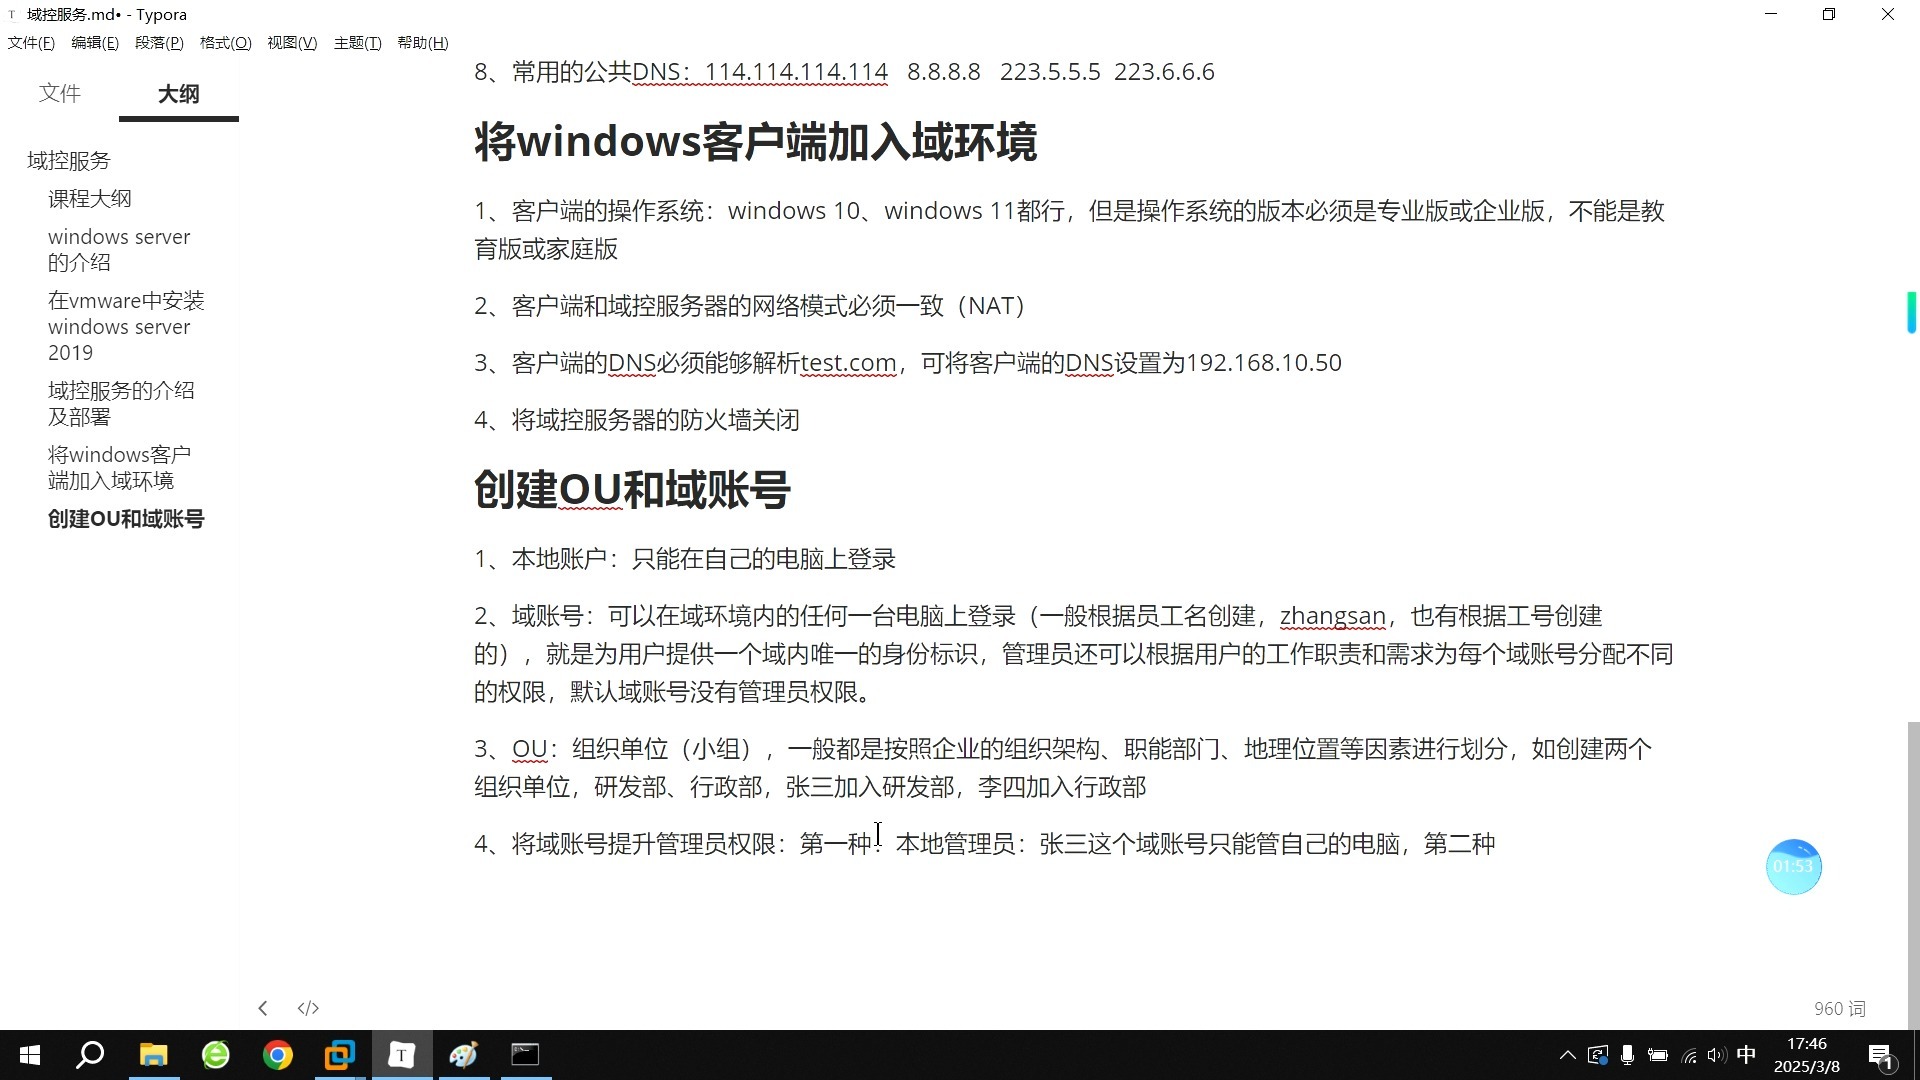
加权限不难,难的是加完之后还能管得住,AGDLP是最常被提到的结构原则:账户(A)进全局组(G),全局组进本地域组(D),本地域组挂权限(P),这个链路的好处是,跨域调整和资源授权都清晰,谁有什么权限能顺着链路查出来。
另一个容易被忽略的是定期复核,相当一部分企业域里的组权限是历史累加出来的,离职人员没清、临时权限没回收,时间一长就没人说得清,建议每季度用PowerShell跑一遍组成员导出,和人事名单做比对:
Get-ADGroup -Filter  | ForEach-Object {
  $g = $_.Name
  Get-ADGroupMember -Identity $g | Select-Object @{n='Group';e={$g}}, Name, SamAccountName
} | Export-Csv .\group_members.csv -NoTypeInformation -Encoding UTF8
AD域权限管理工具哪个好用?几种入口横向对比
不是所有场景都适合敲命令,选入口看团队规模。
| 工具 | 适合场景 | 上手难度 | 成本 |
|---|---|---|---|
| ADUC(dsa.msc) | 少量用户日常维护 | 低 | 系统自带,免费 |
| ADAC(dsac.msc) | 需要图形化查权限、批量操作 | 中 | 系统自带,免费 |
| PowerShell + AD模块 | 批量创建、定期审计、自动化 | 中高 | 系统自带,免费 |
| 第三方管理平台 | 多域、大组织、需要审批流 | 中 | 按需付费 |
小团队用ADUC加PowerShell足够,几百上千账号组织再考虑第三方平台,不然工具本身的管理成本比收益还高,本地部署AD域控服务器添加用户权限的场景下,优先把内置工具用熟,再评估要不要买。
关于AD域控服务器添加用户权限的常见问题
AD域控服务器添加用户权限后为什么用户还是访问不了共享文件夹
多数情况是共享权限和NTFS权限不一致,或者用户令牌没刷新,共享权限负责“能不能连进来”,NTFS权限负责“进来后能干什么”,两者取交集,任何一边没放行都会失败,让用户注销重登,再在服务器上用whoami /groups确认组已加载。
能不能直接给单个用户加NTFS权限,不进安全组
技术上可以,但不建议,单个用户授权数量一多,ACL会变得难以维护,审计时也查不出逻辑关系,规范做法是把用户归入安全组,ACL只挂组。
加入域管理员组之后要重新登录吗
需要,组成员身份在用户登录时写进访问令牌,加组不会实时同步到已登录会话,注销重新登录后,新的令牌才会包含新增的组。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/798606.html