百度云服务器开启SSH的完整操作流程是:先在控制台安全组放行22端口,再通过网页版VNC登录修改SSH配置文件,最后使用终端工具验证连接。 对于使用CentOS、Ubuntu等Linux系统的百度云服务器,SSH服务默认是安装的,但常有用户反映“百度云服务器怎么开启ssh端口失败”,多数情况是安全组规则未生效或SSH服务未启动。
百度云服务器开启SSH前的准备工作
确认服务器系统类型和登录方式
百度云服务器(BCC)目前提供两大类镜像:Linux系统(包括CentOS、Ubuntu、Debian等)和Windows系统,本文主要讨论Linux系统的SSH开启方法,Windows系统通常使用远程桌面而非SSH。
首次登录百度云服务器,你必须使用网页版VNC终端,因为此时SSH还未开启,传统终端工具无法连接,VNC终端入口在百度云控制台实例列表的“远程连接”按钮中。
获取服务器公网IP和初始密码
在控制台实例列表中,可以看到每台云服务器的公网IP地址,若你创建实例时选择了“密钥对”登录方式,需要提前下载密钥文件;若选择了“密码”方式,则使用创建时设置的root密码。遗忘密码可在控制台“重置密码”中重新设置,但请注意重置密码会中断服务器运行。
百度云服务器安全组放行SSH端口
安全组规则检查与配置
很多用户尝试使用SSH连接但失败,原因在于安全组未放行22端口,安全组是百度云的第一层网络防火墙,即便服务器内部SSH配置正确,安全组没放行依然无法从外部访问。
操作路径:百度云控制台 → 云服务器BCC → 网络与安全 → 安全组 → 选择你的实例所属安全组 → 点击“管理规则” → “添加规则”。
在添加入站规则时,按以下参数配置:
- 协议:TCP
- 端口:22
- 源IP:建议填写你的固定公网IP或IP段(例如
x.x.x.x/32),如不确定则填写0.0.0/0表示允许所有IP访问 - 策略:允许
安全组规则的通过优先级说明
百度云安全组规则的匹配遵循从上到下的优先级顺序,如果有拒绝规则位于允许规则之前,可能导致连接失败,业内专家建议,将需要放行的端口规则尽量前置,避免规则冲突。
配置完成后,可在控制台“安全组”列表页面查看规则是否已生效,部分情况下,规则生效需要1-2分钟,请耐心等待后再测试SSH连接。
百度云服务器开启SSH服务的详细步骤
通过网页版VNC登录服务器
若你的百度云服务器已安装Linux系统,SSH服务通常已随系统安装,但仍需确认sshd服务是否正在运行。
操作步骤:
- 进入百度云控制台 → 云服务器BCC
- 在实例列表中找到目标服务器,点击“远程连接”
- 打开VNC窗口后,输入用户名
root和密码 - 登录成功后会看到命令行提示符
检查并启动SSH服务
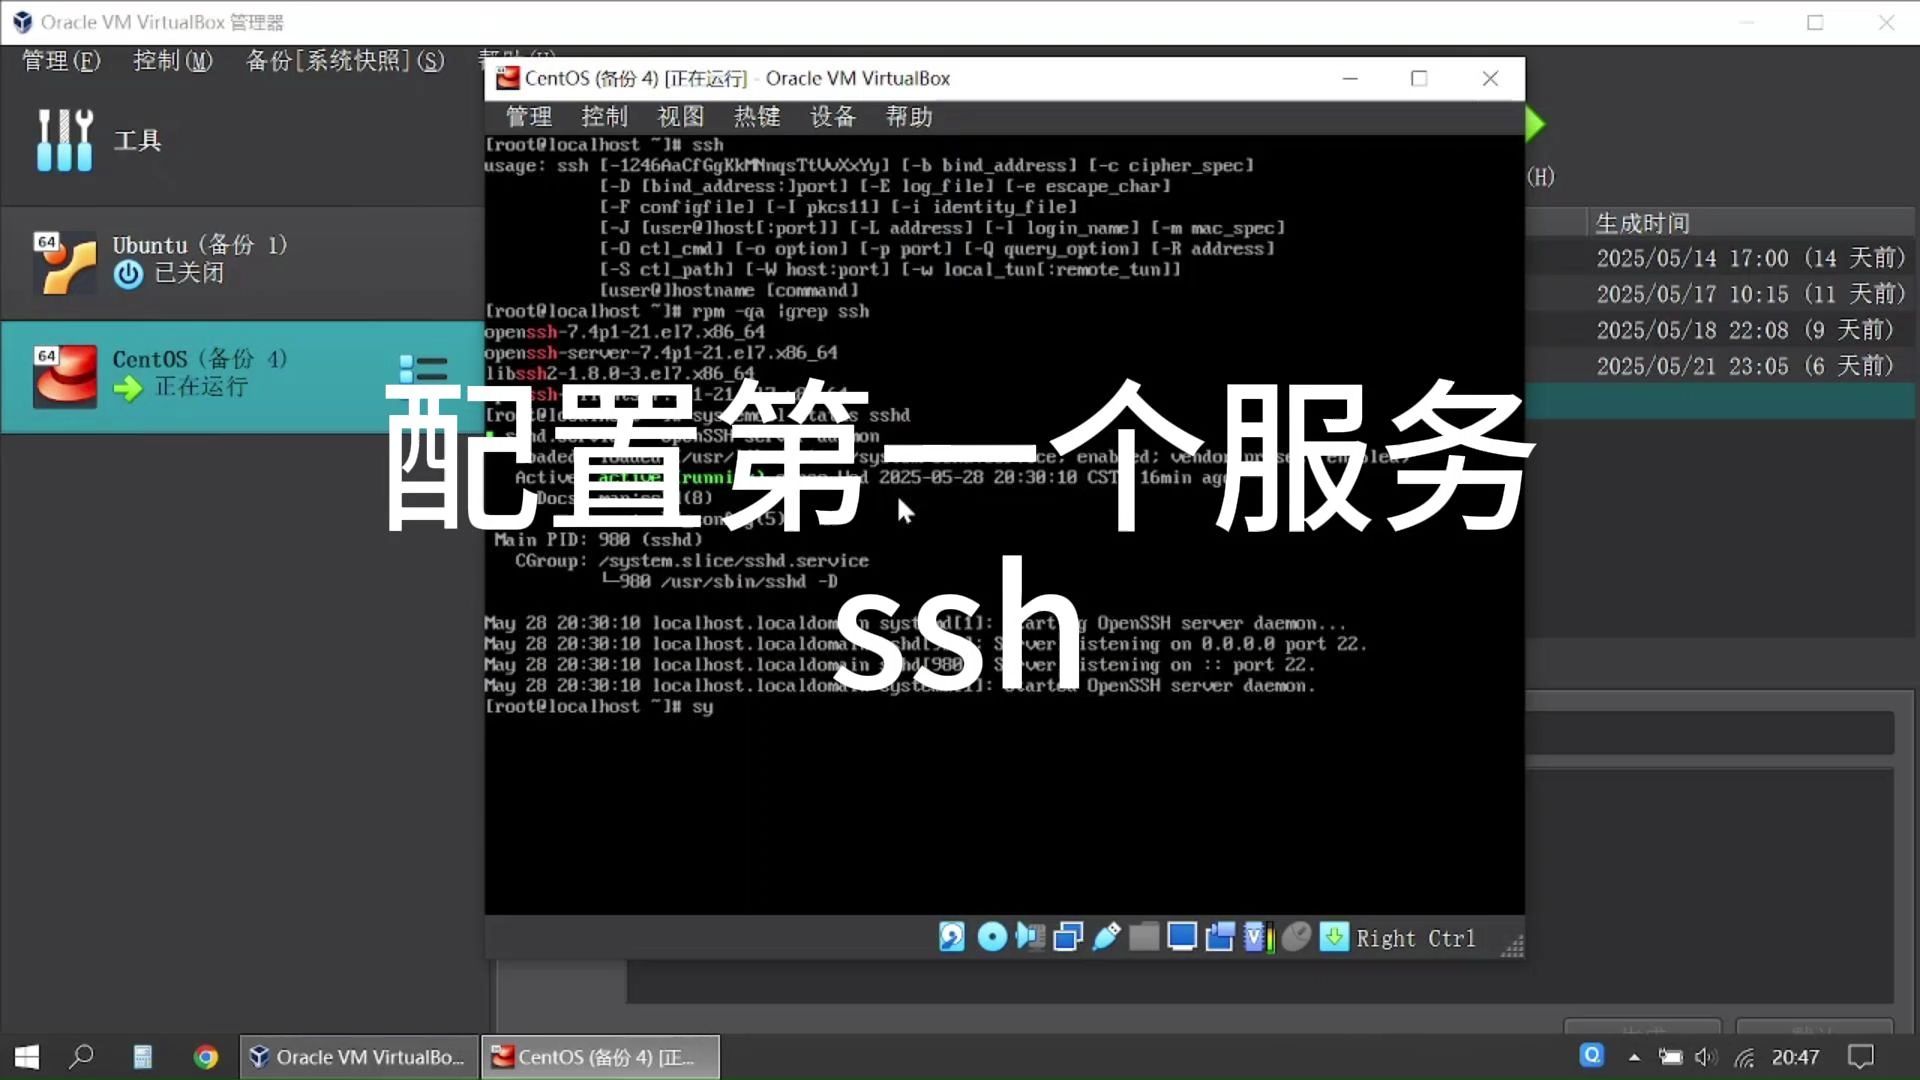
在VNC终端中执行以下命令:
systemctl status sshd若服务未运行,执行启动命令:
systemctl start sshd同时设置开机自启:
systemctl enable sshd注意:CentOS 7及以上版本使用sshd服务名;Ubuntu 18.04及以上版本也使用sshd,但部分旧版本可能使用ssh作为服务名,可用以下命令查看:
systemctl list-units | grep ssh修改SSH配置文件的相关选项
SSH主配置文件位于/etc/ssh/sshd_config,需要确认以下关键项未被注释且值正确:
- Port 22:确保端口未被修改或注释
- PermitRootLogin yes:允许root用户通过SSH登录(若你使用非root用户可忽略)
- PasswordAuthentication yes:允许密码认证
使用Vim编辑配置文件:
vi /etc/ssh/sshd_config修改完成后保存并重启SSH服务:
systemctl restart sshd百度云服务器SSH登录方式的选择
密码登录:适合个人用户的快速方案
密码登录是大多数用户最初采用的登录方式,百度云服务器创建时设置的root密码即为SSH密码,查看服务器配置时,你可能会注意到“百度云服务器ssh连接不上”的问题,常见原因包括密码中含特殊字符导致终端工具解析错误,或密码输入次数过多触发锁定。
建议在首次使用SSH连接成功后,立即修改密码:
passwd密码强度至少包含大小写字母、数字及特殊符号中的三种,长度不低于10位。
密钥登录:更安全的长期方案
对于长期运行的百度云服务器,密钥登录比密码登录安全得多,近年来,针对22端口的密码暴力破解攻击十分频繁,使用密钥可大大降低被入侵风险。
密钥登录配置流程:
- 在本地电脑生成密钥对:
ssh-keygen -t rsa -b 4096 - 在VNC终端中将公钥写入服务器:
mkdir -p ~/.ssh echo "你的公钥内容" >> ~/.ssh/authorized_keys chmod 700 ~/.ssh chmod 600 ~/.ssh/authorized_keys - 修改SSH配置允许密钥登录(默认已允许),然后重启SSH服务
修改SSH默认端口提升安全性
部分用户运行“百度云服务器怎么开启ssh端口失败”的排查时发现,默认22端口被大量扫描攻击,行业共识认为,将SSH端口修改为高位随机端口(如2222、10022等)可明显减少恶意扫描。
修改方式:编辑/etc/ssh/sshd_config,将#Port 22改为Port 你的自定义端口,同时需在安全组中放行新端口。
百度云服务器SSH连接失败的排查清单
检查SSH服务监听状态
在VNC终端中执行:
netstat -tlnp | grep ssh若看到0.0.0:22或::22的监听记录,说明SSH服务正常监听,若只有0.0.1:22,说明仅监听本机回环地址,需检查配置文件中是否设置了监听地址限制。
测试本地回环连接
执行命令:
ssh localhost如果回环连接成功,说明SSH服务本身没问题;如果失败,检查/etc/hosts.deny和/etc/hosts.allow中是否有TCP Wrapper限制。
网络链路排查方法
- ping公网IP:确认服务器网络连通性
- telnet IP 22:测试到目标IP端口是否可达,百度云服务器ssh连接不上时此测试帮助判断问题是出在安全组还是服务端
- 检查防火墙:执行
systemctl status firewalld或iptables -L -n查看是否拦截了22端口
常见问题可参考下表快速定位:
| 故障现象 | 可能原因 | 解决路径 |
|---|---|---|
| 连接超时 | 安全组未放行 | 控制台添加入站规则 |
| 连接被拒绝 | sshd服务未启动 | systemctl start sshd |
| 密码错误提示 | 密码被修改或过期 | 控制台重置密码 |
| 认证失败 | 密钥权限错误 | chmod 600 密钥文件 |
百度云服务器SSH的日常使用建议
限额配置与资源监控
百度云服务器实例的带宽较小规格(如1Mbps)在SSH传输大量文件时会明显卡顿,使用SCP或SFTP传输大文件时,可考虑先压缩再传输,定期执行df -h和free -h检查磁盘与内存使用情况,避免因资源耗尽导致SSH会话中断。
连接会话保活设置
默认情况下SSH连接空闲一段时间后会断开,在客户端配置中启用保活:
- 在本地
~/.ssh/config中添加:ServerAliveInterval 60 ServerAliveCountMax 3 - 或使用终端工具时勾选“发送保持活跃信号”选项
多用户管理的权限建议
较大规模使用场景下,创建非root用户并分配sudo权限是最佳实践:
adduser username
usermod -aG wheel username   # CentOS
usermod -aG sudo username    # Ubuntu
并建议关闭root密码登录,仅通过sudo用户管理服务器。
百度云服务器SSH相关概念与区别
百度云轻量应用服务器和云服务器BCC的SSH差异
百度云有两类产品:轻量应用服务器和云服务器BCC,很多用户关心“百度云服务器ssh登录的具体地址”,这里说明一下,两者默认SSH端口均为22,但轻量应用服务器的防火墙规则在“防火墙”选项中单独配置;而云服务器BCC则是通过安全组管理,两者新增规则的位置不同,但配置原理一致。
轻量应用服务器还默认预装了宝塔面板等应用,可通过面板管理SSH密钥并实现可视化登录。
SSH与VNC的区别
- SSH:基于TCP的加密远程登录协议,仅限命令行操作,适合日常管理,传输效率高
- VNC:图形化远程桌面协议,可查看完整桌面环境,适合图形界面操作和系统故障排查
当SSH无法连接时,VNC是官方提供的替代登录方式,且不受安全组规则影响,你随时可以用VNC进入系统排查SSH问题。
百度云服务器SSH常见问题解答(Q&A)
百度云服务器开启SSH后仍无法连接怎么办?
通过VNC登录服务器,先执行systemctl status sshd确认服务状态,再执行ss -tlnp | grep 22检查监听情况,同时检查安全组规则是否已正确放行TCP 22端口,若以上均正常,尝试iptables -L -n查看是否有防火墙拦截规则。
SSH默认端口能否修改为其他端口?
可以修改,编辑/etc/ssh/sshd_config文件,将Port参数改为目标端口,重启sshd服务,并同步在安全组放行新端口的入站流量,注意修改前务必确认新端口未被占用,修改后测试连接成功后再关闭旧端口。
百度云服务器SSH密钥和密码可以同时使用吗?
默认情况下百度云Linux服务器同时接受密码和密钥认证,具体取决于/etc/ssh/sshd_config中PasswordAuthentication和PubkeyAuthentication两个参数,如果你想仅用密钥登录,将PasswordAuthentication设为no并重启sshd服务即可,但务必先确认密钥认证已正常使用,否则可能造成无法登录。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/801097.html