被攻击后先别重启或重装,立即用 top、ps、ss、lsof 做进程快照,交叉核对CPU/内存占用、父进程、启动路径、网络连接和文件句柄;一旦出现“高占用却找不到业务对应”“路径落在 /tmp 或 /dev/shm”“对外连接陌生IP”三类信号,就按入侵嫌疑深入取证。
被攻击后很多人第一反应是重启,甚至直接重装系统,这个动作看着干脆,却容易把进程现场一起清掉,进程状态是排查入侵成本低、速度快、可验证的入口,下面按“先看什么、怎么判断、误判怎么排、云主机怎么处理”展开。
服务器被攻击后怎么查看进程状态?先给正常进程画个像
别只盯着 top 的 CPU 排名
top 是滚动输出,恶意进程可能短时隐藏,也可能故意把CPU占用压低,正确做法是先固定快照,再做对比,快照至少包括进程树、CPU/内存排序、网络连接和打开文件四类信息。
top -b -n1 > /tmp/top_snapshot.txtps auxf --sort=-%cpu > /tmp/ps_cpu.txtss -antp > /tmp/ss_snapshot.txtlsof -i -P -n > /tmp/lsof_net.txt
这几条命令不复杂,关键是先保存再分析,不要一边看一边杀进程。
三条命令搭出可对比的进程快照
把ps auxf、ss -antp、lsof -p PID放在一起看,比单独看一个指标可靠,正常业务进程通常有稳定的启动用户、固定的安装路径、可解释的父进程和明确的监听端口,入侵嫌疑进程往往在其中一个或多个点上对不上。
| 观察点 | 正常业务进程常见表现 | 入侵嫌疑信号 |
|---|---|---|
| 可执行文件路径 | /usr/bin、/opt/app、容器镜像内固定路径 |
路径落在 /tmp、/dev/shm、/var/tmp |
| 父进程 | 由 systemd、supervisor、业务主进程拉起 | 父进程为 1,但命令行带编码字符串或随机名 |
| 启动用户 | 与业务运行账号一致 | www-data、nginx 等低权限用户执行 shell 或编译工具 |
| 网络连接 | 连接已知上游、数据库、监控端点 | ESTABLISHED 连接指向陌生公网IP,端口不常见 |
| 进程名 | 与安装包、服务名对应 | 伪装成 kworker、sshd、java,但路径和参数异常 |
Linux被入侵进程异常怎么排查:从占用、父进程到网络连接
CPU和内存:占用是否对得上业务量
先问一句:这个进程吃掉的资源,业务上解释得通吗?Java 服务内存高不稀奇,备份任务短时CPU高也正常,可疑的是持续高占用、业务低峰期仍然满载、线程数异常膨胀,用 pidstat -p PID 1 5 看持续趋势,用 top -H -p PID 看线程分布,单次采样容易误判,连续观察更稳。
父进程和启动用户:是谁把它拉起来的
执行 ps -o pid,ppid,user,lstart,cmd -p PID,父进程是判断“谁启动它”的关键,系统服务通常由 systemd 或业务守护进程管理;如果父进程是 1,命令行又带有随机字符串、base64片段、/bin/sh -c 嵌套,就要提高警惕,低权限Web用户突然执行 curl、wget、gcc,也不符合常规业务行为。
可执行文件路径:别被进程名骗了
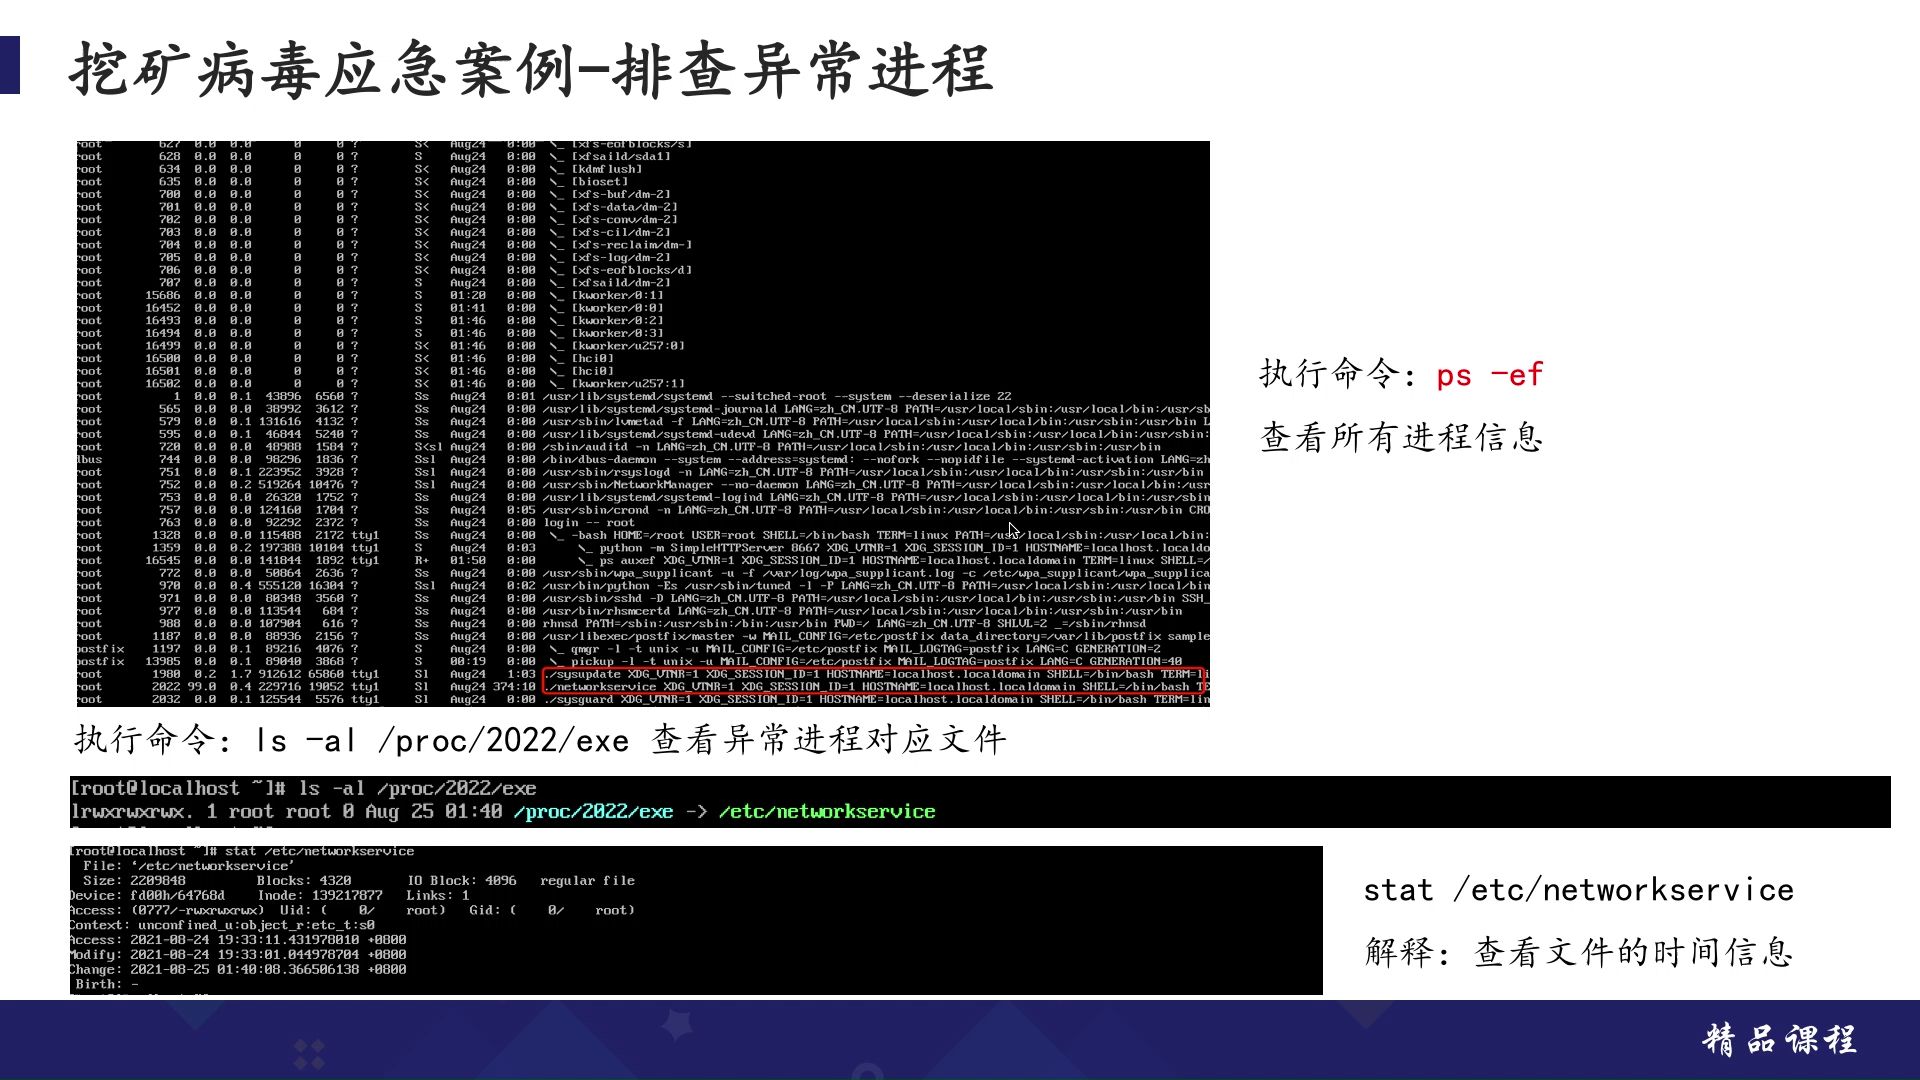
进程名可以伪装,真实路径不容易同时伪装,执行:
ls -l /proc/PID/execat /proc/PID/cmdline | tr '\0' ' 'cat /proc/PID/status
重点看 /proc/PID/exe 指向哪里。路径落在 /tmp、/dev/shm、/var/tmp,或者显示 (deleted) 但进程仍在运行,都属于高风险信号,业内专家指出,入侵者常把恶意程序改名成 kworker、sshd 一类系统进程名,但父进程、文件路径和命令行参数很难同时圆上。
网络连接:陌生IP和异常监听端口
执行 ss -antp,再按PID过滤:ss -antp | grep PID,看两类连接:一是LISTEN,有没有业务不需要的端口被打开;二是ESTABLISHED,有没有长期连接陌生公网IP,反向Shell、挖矿木马、数据回传都会留下网络连接痕迹,再用 lsof -p PID -i 核对进程与连接的对应关系。
文件句柄和定时任务:进程背后的“尾巴”
进程不是孤立的,执行 lsof -p PID 看它打开了哪些文件,尤其关注 /etc/cron、/root/.ssh、Web目录、日志目录,再查 crontab -l、ls -la /etc/cron.、systemctl list-timers,恶意进程常伴随隐藏定时任务或启动脚本,只杀进程不清启动项,过一会儿还会回来。
进程状态异常一定是被入侵了吗?先排除这些假阳性
正常但看起来可疑的几种情况
- 容器内进程的父进程经常是 1,不能直接等同于恶意。
- 监控 agent、日志采集器会主动连接外部端点。
- 自动化发布、备份、扫描任务会造成短时CPU和连接数升高。
- 部分语言运行时进程名和实际业务名不一致。
判断时别只看“像不像”,要看“能不能解释”,启动时间、发布记录、告警时间、登录日志放在一条时间线上,误判会少很多。
用启动时间线降低误判
执行 ps -eo pid,ppid,user,lstart,etime,cmd --sort=-lstart | head -30,把最近启动的进程和攻击告警时间对齐,如果某个陌生进程的启动时间刚好落在异常登录、Web攻击告警之后,嫌疑就明显上升,行业共识认为,被攻击后的第一动作是隔离和留存证据,不是删除文件或重启主机,否则进程和连接记录会一起消失。
云服务器被攻击后进程排查步骤:隔离、取证、清除别搞反
先隔离网络,再动进程
云服务器先通过安全组切断公网入方向,保留内网或堡垒机取证通道,不要急着重启,也不要先 kill -9,重启会清掉内存中的进程状态,/proc 里的关键信息也会丢失,先做快照,再决定是否隔离实例。
取证要保留哪些进程信息
至少保存这些内容到外部介质或另一台主机:
- 进程列表:
ps auxf - 网络连接:
ss -antp、lsof -i -P -n - 进程可执行文件:
ls -l /proc/PID/exe - 命令行:
cat /proc/PID/cmdline | tr '\0' ' ' - 环境变量:
tr '\0' '\n' < /proc/PID/environ - 打开文件:
lsof -p PID - 定时任务:
crontab -l、/etc/cron. - 服务启动项:
systemctl list-unit-files --type=service
如果自己排查不确定,找第三方做进程状态排查入侵的价格差异较大,通常按服务器数量和取证深度报价,从几千元到数万元不等,像北京服务器被入侵进程排查这类需求,处理思路和其他地域机房一致:先留进程快照,再看网络连接,最后才清除。
清除后怎么验证
杀掉进程不等于清除干净,要回头查父进程、定时任务、系统服务、启动脚本和Web目录,用 rpm -Va 或 debsums 校验系统包文件是否被替换,重启后再次执行进程快照,确认陌生进程没有复活,异常端口没有重新监听。
进程状态排查的价值在于用最小动作锁定最大嫌疑,先留快照再隔离,再决定清除和重建,顺序反了证据就没了。
进程状态排查入侵Q&A:三个常见问题一次说清
被攻击后进程状态排查入侵需要多久?
基础筛查通常在一两个小时内能完成,主要是做快照、筛异常、核对路径和连接,完整取证要看主机数量、业务复杂度和是否需要内存分析,时间会明显拉长。
进程状态排查入侵和日志分析哪个更有效?
两者互补,进程状态看“现在谁在跑”,日志分析看“之前发生了什么”,只查进程容易漏掉已经退出的恶意程序,只查日志又可能被清日志绕过,常规做法是先做进程快照,再用登录日志、Web日志、命令历史交叉验证。
普通运维能独立完成进程状态排查入侵吗?
能完成基础筛查:留存进程快照、核对可执行路径与网络连接、隔离受影响主机,涉及内存取证、恶意样本逆向和全盘溯源时,需要专业安全团队介入。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803917.html