在Linux系统上安装Web服务器,最推荐的方式是使用系统包管理器直接安装Nginx或Apache,整个过程只需几分钟。 对于2026年的新部署场景,Nginx凭借更高的并发性能和更低的内存占用,已成为多数站长和技术团队的首选。
安装前的准备工作:确认系统环境与权限
动手安装之前,先花一分钟确认你的Linux发行版类型和版本,不同发行版的包管理器命令完全不同,搞错了会浪费不少时间。
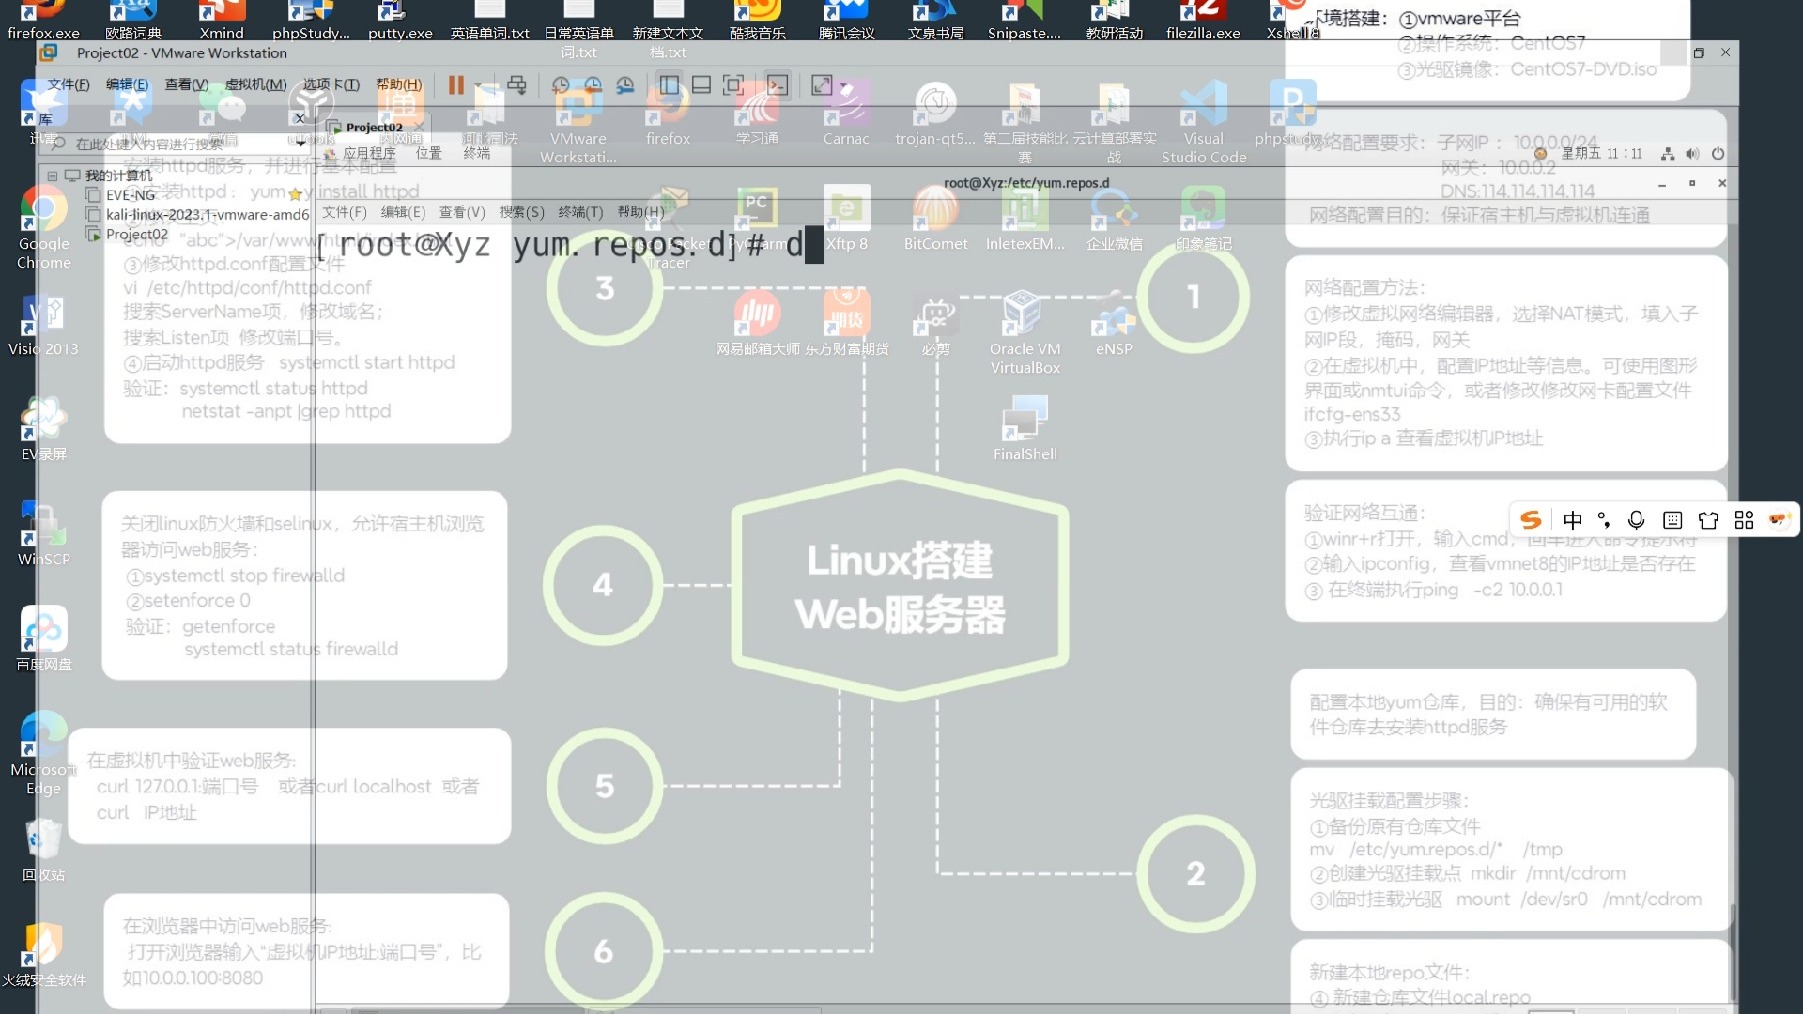
查看系统信息:
cat /etc/os-release
uname -a
确认你是否拥有sudo权限:
sudo whoami
行业共识认为,绝大多数生产环境故障都源于权限配置不当,如果这条命令返回root,说明你的用户具备管理员权限,可以继续操作,如果是云服务器,建议使用普通用户加sudo的方式管理,而不是直接以root身份运行服务,这样能减少误操作带来的安全风险。
使用包管理器安装Nginx(主流方案)
Nginx是目前市场占有率最高的Web服务器软件,据统计,全球排名前百万的网站中,超过三成由Nginx驱动,我推荐大多数场景下直接安装Nginx,它在静态文件处理、反向代理配置和并发连接支持方面表现都非常出色。
Debian/Ubuntu系统安装Nginx
第一步:更新软件包索引
sudo apt update
第二步:安装Nginx
sudo apt install nginx -y
第三步:启动服务并设置开机自启
sudo systemctl start nginx
sudo systemctl enable nginx
第四步:验证安装结果
sudo systemctl status nginx
curl -I http://localhost
如果curl返回HTTP/1.1 200 OK,说明服务器已经正常运行了。
CentOS/RHEL/Rocky Linux系统安装Nginx
CentOS系列和Debian系列的命令差异比较大,需要分开说明,目前CentOS 7已经停止维护,新服务器建议使用Rocky Linux或AlmaLinux。
sudo dnf install nginx -y
sudo systemctl start nginx
sudo systemctl enable nginx
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --reload
CentOS系列默认启用了firewalld防火墙,不配置放行规则的话,外部访问会被拦截,这是很多新手经常踩的坑。
源码编译安装(进阶场景)
有些时候你需要自定义编译参数,比如添加特定的HTTP模块或者调整SSL支持,这时候包管理器就满足不了需求了。
源码安装的核心步骤:
wget https://nginx.org/download/nginx-1.26.2.tar.gz
tar -zxvf nginx-1.26.2.tar.gz
cd nginx-1.26.2
./configure --prefix=/usr/local/nginx --with-http_ssl_module
make
sudo make install
源码编译耗时较长,大约需要10到15分钟,而且后续升级需要手动操作,维护成本相对较高,除非有特殊需求,否则我不建议日常使用场景选择这个方案。
linux安装web服务器nginx还是apache:怎么选才不后悔
这是新手问得最多的问题,其实答案并不复杂。Nginx和Apache各有所长,选型取决于你的具体应用场景。 我给一个简化版的选择逻辑:
Nginx的优势场景
- 高并发静态文件服务,比如图片站、视频站、CDN节点,Nginx的事件驱动架构能轻松扛住万级并发连接,而内存占用只有Apache的三分之一左右
- 反向代理和负载均衡,Nginx天然支持上游服务器分组、健康检查、权重分配,性能比mod_proxy强很多
- 需要部署微服务架构时,Nginx作为流量入口非常灵活,配合Docker和Kubernetes很顺手
Apache的优势场景
- 需要强大的
.htaccess支持,虚拟主机配置密度高,适合共享托管环境 - 兼容老旧的Web应用,有些历史遗留的PHP项目在Apache的mod_php下运行最稳定
- 需要丰富的模块化功能,Apache的模块目录中有数百个扩展,几乎能找到所有功能组件
下表是核心差异的快速对比:
| 对比维度 | Nginx | Apache |
|---|---|---|
| 并发处理模型 | 事件驱动 | 进程/线程 |
| 静态文件性能 | 极好 | 良好 |
| 内存占用 | 低 | 较高 |
| 配置复杂度 | 简单清晰 | 较复杂 |
如果你的项目是从零开始搭建,且没有特殊的兼容性要求,我建议直接选Nginx,如果是为了维护已有系统,比如接手了一个跑了很多年的老服务器,那就按照现有环境做延续,不要强行迁移。
配置你的第一个网站(以Nginx为例)
装好软件只是第一步,配置网站才是重头戏,Nginx的配置文件结构非常清晰,核心文件是/etc/nginx/nginx.conf,而每个网站的详细配置默认存放在/etc/nginx/sites-available/目录下。
创建站点配置文件
第一步:创建配置文件
sudo nano /etc/nginx/sites-available/example.com
第二步:写入基础配置
server {
    listen 80;
    server_name example.com www.example.com;
    root /var/www/html;
    index index.html index.htm;
    location / {
        try_files $uri $uri/ =404;
    }
}
这段配置的含义是:监听80端口,当访问example.com时,把请求指向/var/www/html目录下的文件。
第三步:启用配置
sudo ln -s /etc/nginx/sites-available/example.com /etc/nginx/sites-enabled/
sudo nginx -t
sudo systemctl reload nginx
nginx -t用来检查配置文件的语法是否正确,看到syntax is ok和test is successful就说明配置没问题。
配置PHP支持(动态网站必备)
如果你的网站需要运行PHP程序,比如WordPress或其他CMS,还需要额外安装PHP-FPM。
sudo apt install php-fpm php-mysql -y
修改Nginx配置,在server块中添加:
location ~ \.php$ {
    include snippets/fastcgi-php.conf;
    fastcgi_pass unix:/run/php/php8.1-fpm.sock;
}
修改完成后,再次执行sudo nginx -t和sudo systemctl reload nginx,PHP支持就生效了。
安全加固:别让服务器裸奔
安装完Web服务器后,第一件事不是上传网站,而是做基础的安全加固,这一步做不好,后面的麻烦会非常多。
修改默认配置文件
Nginx默认会显示版本号,这给攻击者提供了便利,你需要隐藏这些信息,在nginx.conf的http块中添加server_tokens off;。
配置防火墙规则
Ubuntu系统使用UFW:
sudo ufw allow 'Nginx Full'
sudo ufw enable
CentOS系统使用firewalld:
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --permanent --add-service=https
sudo firewall-cmd --reload
定期备份配置
配置目录/etc/nginx/和网站文件目录/var/www/html/需要定期备份,可以把这两个目录打包压缩,存放到安全的位置。
性能调优:让服务器跑得更快
装好了、跑起来了,还需要做一些优化才能应对高并发访问,性能调优是体现运维能力的关键环节,linux搭建web服务器需要什么配置,这个问题没有标准答案,但调优方法论是通用的。
调整worker进程数
nginx.conf中的worker_processes可以设置为auto,Nginx会自动根据CPU核心数来调整。
开启Gzip压缩
压缩传输可以明显减少带宽消耗,尤其是你的网页包含大量文本和代码时,压缩率通常能达到70%以上。
gzip on;
gzip_types text/plain text/css application/json application/javascript;
gzip_min_length 1024;
配置浏览器缓存
给静态资源加上缓存过期时间,能大幅提升重复访问的速度。
location ~ \.(jpg|jpeg|png|gif|ico|css|js)$ {
    expires 30d;
    add_header Cache-Control "public, max-age=2592000";
}
常见故障排查:日志里找线索
Web服务器出问题时,不要慌,先从日志入手分析,Nginx的默认日志路径是/var/log/nginx/,其中access.log记录所有访问请求,error.log记录错误信息。
几个最常用的排查命令:
# 查看最近的错误日志
sudo tail -f /var/log/nginx/error.log
# 检查配置文件语法
sudo nginx -t
# 查看服务运行状态
sudo systemctl status nginx
# 检查端口监听情况
sudo netstat -tulpn | grep 80
遇到“502 Bad Gateway”错误,多数情况下是PHP-FPM服务没启动或者unix socket路径不匹配,遇到“403 Forbidden”,多半是目录权限不对,检查一下/var/www/html是否对Nginx用户(通常为www-data)开放了读权限。
大模型&建站挂机&出海赚钱相关Q&A
国内服务器和海外服务器选哪个更好?
选哪边取决于你的目标用户和业务性质,如果你的网站面向国内访客,且已经完成了ICP备案,选国内服务器(简米云、酷番云)访问速度更快更稳定,如果你的业务是出海相关,比如外贸网站、跨境电商、海外内容站,建议直接选香港或海外的服务器,免备案,随时开通随时用,不过大陆访问速度会受物理距离影响,存在一定延迟。
linux web服务器配置教程太杂了,有没有最简操作路径?
有,对于还在学习阶段的朋友,推荐一条最短路径:在本地虚拟机(如VirtualBox安装Ubuntu Server)中完成一次完整的Nginx安装和配置过程,按照本文前面的步骤,从apt update开始,到curl -I http://localhost返回200状态码,这整个过程不超过15分钟,走通一遍后再去看其他复杂教程,心里就有底了,搭建web服务器需要什么配置起步就是双核CPU+2GB内存,跑Nginx加一个中小型网站绰绰有余。
安装Web服务器时是不是必须用命令行操作?
不是必须,但强烈建议使用命令行,图形化面板如宝塔面板、aaPanel在市面上很流行,它们确实降低了使用门槛,但会屏蔽掉底层原理,出了问题你很难定位,掌握了命令行方式,相当于真正理解了Web服务器的运行机制,之后用任何面板都能游刃有余。
从安装到配置,从安全加固到性能调优,每一步都有明确的目的和方法,回到最初的问题:在Linux上安装Web服务器,选择Nginx、使用包管理器、按照官方推荐的配置思路来操作,就是最稳妥高效的路径,把这套流程跑通一遍,你就完成了从零到一的关键跨越,后续的HTTPS配置、域名绑定、负载均衡都是在现有基础上叠加的增量操作,实践永远是学习运维技能的最好方式,现在就去终端里试一下吧。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803988.html