W2008服务器端口开放的核心答案:先在系统自带的“高级安全Windows防火墙”里建一条入站规则放行目标端口,再检查云平台安全组是否同步放行,两层都通了端口才算真正打开。
端口为什么“开了还是不通”:先把两层模型想明白
很多人第一次在Windows Server 2008上开端口,改完防火墙设置,远程连上去一测还是超时,于是开始怀疑系统有问题,实际上大部分情况不是没开,而是只开了其中一层。
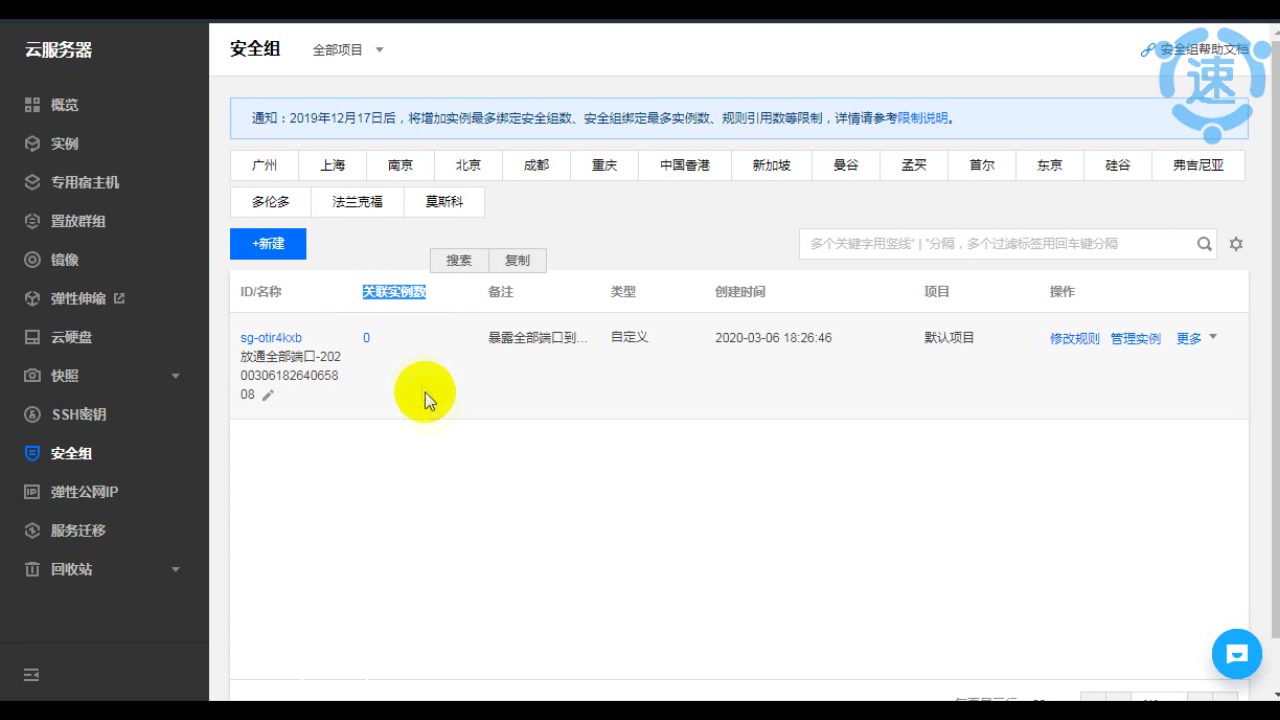
业内专家指出,服务器端口能否被外部访问,取决于一条链路上每一道关卡是否都放行,放在W2008的实际环境里,这条链路通常是两层:
- 第一层:Windows防火墙,这是操作系统自己的守门人,默认拦截绝大多数入站连接,W2008用的是“高级安全Windows防火墙”,和早期XP那种简单防火墙不是一回事。
- 第二层:云平台安全组或机房硬件防火墙,如果服务器跑在简米云、酷番云这类公有云上,安全组是独立于系统之外的一道墙,系统里开得再漂亮,安全组没放行照样不通,如果是托管在机房,对应的就是硬件防火墙策略。
所以判断顺序应该是自外向内:先确认安全组放行,再确认系统防火墙放行,最后确认服务本身在监听,倒过来查也能查,只是容易在防火墙上来回折腾好几遍。
顺带说一个容易忽略的点:Windows Server 2008 和 2008 R2 的扩展支持已于2020年1月14日结束(据微软官方公告),系统本身不再收到安全更新,如果这台机器还要长期对外提供端口服务,开放端口等于放大暴露面,尽量只开业务必需的端口,并把授权来源限制到具体IP段。
W2008服务器防火墙端口怎么开放:图形界面逐步操作
这是最常用的方式,适合一次性开几个端口、或者不熟悉命令行的运维,路径以中文版W2008 R2为准,2008原版菜单文字略有差异但位置一致。
进入高级安全防火墙
依次点击:开始 → 管理工具 → 高级安全Windows防火墙,如果管理工具里找不到,直接在“运行”(Win+R)里输入 wf.msc 回车,一步到位。
打开后左侧树形结构里能看到“入站规则”“出站规则”,绝大多数场景只需要动入站规则。
新建入站规则放行端口
- 点左侧 入站规则,再点右侧 新建规则。
- 规则类型选 端口,下一步。
- 选 TCP(或UDP,看业务协议),再选 特定本地端口,填入端口号,
8080;多个端口用英文逗号分隔,如8080,8443。 - 操作选 允许连接,下一步。
- 配置文件三个都勾上(域、专用、公用),服务器一般没有“专用/公用”的区分概念,全勾最省事,也避免网卡网络位置变化导致规则失效。
- 名称写清楚,
Open-TCP-8080-Web,描述里写上用途和开通日期,方便半年后自己或同事看得懂。
建完规则立刻生效,不需要重启,这里有个实操经验:规则名称一定要带端口号,因为W2008的规则列表不能按端口排序,只写“Web服务”之类的名字,端口一多就找不着。
顺带确认防火墙本身是开着的
有些人为了图省事关掉了整个防火墙,这在公网服务器上是很危险的做法,正确姿势是保持防火墙开启、只放行必要端口,命令行下可以这样确认状态:
netsh advfirewall show allprofiles state返回 状态 启用 就说明三层配置文件都在工作。
Windows Server 2008 R2 端口开放命令 netsh:批量开端口更快
图形界面点五六下才开一个端口,机器多、端口多的时候效率很低,2008和2008 R2 都自带 netsh advfirewall 工具,一条命令搞定。
单端口放行
以放行TCP 3389为例,在管理员权限的CMD里执行:
netsh advfirewall firewall add rule name="Open-TCP-3389-RDP" dir=in action=allow protocol=TCP localport=3389参数含义很直观:dir=in 是入站,action=allow 是允许,localport 是本机端口,要限定来源IP,加一个 remoteip= 即可,remoteip=203.0.113.0/24,这条在实际运维中很值得养成习惯。
批量放行与查询
netsh advfirewall firewall add rule name="Open-TCP-8080-8443" dir=in action=allow protocol=TCP localport=8080,8443
netsh advfirewall firewall show rule name=all
第二条命令会打印出所有规则,配合 findstr 过滤更方便,netsh advfirewall firewall show rule name=all | findstr 8080。
命令行方式和图形界面改的是同一份规则库,用哪个都行,不存在互相覆盖的问题,删除规则用 netsh advfirewall firewall delete rule name="规则名"。
确认端口真的在监听
防火墙放行只是允许“进来”,服务本身得在监听才有意义,执行:
netstat -ano | findstr :8080有输出且状态为 LISTENING,说明服务已经绑定端口;后面的PID可以拿去任务管理器里对号入座,如果这条命令没结果,那问题不在防火墙,去查服务有没有启动、绑定地址是不是 0.0.0 而不是 0.0.1。
简米云ECS Windows Server 2008端口开放步骤:别漏了安全组
把W2008跑在云上的人最多,也最容易卡在这一步,公有云的安全组默认只放行22、3389这类管理端口(具体以镜像默认规则为准),业务端口需要自己加。
操作路径:ECS控制台 → 实例 → 找到目标实例 → 安全组 → 配置规则 → 入方向 → 手动添加,填写端口范围(如 8080/8080)、授权对象(测试阶段可临时写 0.0.0/0,上线后收紧到业务来源IP)、协议类型选TCP,保存即生效。
同期需要留意的还有两件事:
- 公网IP和带宽,安全组放行不等于对外可达,实例没有绑定弹性公网IP或者带宽为0,外部照样连不上。
- 系统防火墙与安全组要一致,两边规则不一致时,排查成本最高,常见现象是“昨天能通今天不通”,往往是有同事在某一层改了策略。
W2008服务器端口开放和Windows 10有什么区别
不少人是先在Win10上学会开端口,再回头折腾服务器,两边菜单看着像,细节有差别,行业共识认为,两者的防火墙内核与 netsh advfirewall 语法基本同源,真正影响操作的是三处:
| 对比项 | Windows Server 2008 / R2 | Windows 10 |
|---|---|---|
| 防火墙控制台名称 | 高级安全Windows防火墙 | Windows Defender 防火墙高级安全 |
| 打开方式 | wf.msc |
wf.msc 同样可用 |
| 规则创建流程 | 端口→协议→操作→配置文件→命名 | 基本一致 |
| 命令行语法 | netsh advfirewall firewall add rule |
相同,可通用 |
| 默认共享与远程管理端口 | 常见3389、445等 | 家用场景通常关闭 |
真正需要区分的是场景,不是菜单,Win10多数是单机自用,开个端口做本地调试,风险可控;W2008绝大多数是对公网提供服务的生产机,同样一条放行规则,暴露面完全不同,在Win10上随手写 0.0.0/0 没人管,在服务器上这么写就属于给自己埋雷。
端口开放要花多少钱,哪些环节是免费的
经常有人问,开放端口是不是要单独买服务,这里说清楚:操作系统防火墙开端口不产生任何费用,云平台安全组配置同样不收费,云服务器上真正计费的是公网带宽、弹性公网IP、以及按流量计费模式下的出流量,也就是说,钱花在“把流量送到服务器门口”,而不是花在“开门”这个动作上。
如果预算有限,思路是能走内网就走内网,端口只在安全组里对内网网段放行,公网入口只保留必须的那一两个。
Q&A:W2008端口开放的高频疑问
W2008防火墙里加了规则,外网还是连不上,先查什么?
按这个顺序:先用 netstat -ano 确认服务在监听;再确认云平台安全组放行;然后确认实例绑定了公网IP且有可用带宽;最后在服务器本机用 telnet 127.0.0.1 端口 测试本地可达性,四步走完,绝大多数问题都会定位到具体某一层。
开放端口之后需要重启服务器吗?
不需要,高级安全Windows防火墙的规则是即时生效的,netsh 命令执行完同样立即起作用,只有修改了服务本身的监听配置,才需要重启对应服务。
Windows Server 2008 已经停止支持,还能继续开端口对外服务吗?
技术上可以,但风险需要自行承担,系统自2020年1月起不再获得微软安全更新,已公开的漏洞不会再有官方补丁,若必须沿用,至少要收缩暴露面:只开业务必需端口、授权来源限定到固定IP段、管理端口不直接对公网开放,并尽量把新业务迁移到仍在支持周期内的系统版本。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/804011.html