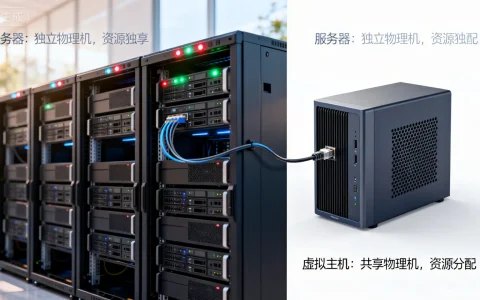
金融场景高防看重业务连续性,根本原因是交易、清算、行情、支付这些链路对毫秒级中断都极其敏感,防护目标不是“攻击被挡住”就结束,而是“攻击不穿、业务不断、切换不感知”。 换句话说,高防在金融场景里更像一套带业务感知的连续性工程,带宽和清洗能力只是底座,真正决定成败的是切换速度、回源质量、误杀控制和应急演练。
金融业务连续性为什么比“防住攻击”更关键
一次短暂抖动,在金融链路里会被放大
普通网站被攻击,用户刷新几次可能就过去了,金融业务不一样,开盘集合竞价时行情推送慢半秒,交易网关的新建连接被挤占,支付回执延迟几分钟,基金申赎截止前的请求超时,都会直接影响成交、对账和客户体验,你可以把高防想成小区门口的安检:只拦住可疑人员不够,正常住户排队不能堵死,消防通道也不能被占。
金融链路常见放大点包括:
- 行情前置机连接数被打满,导致Level-2行情断流。
- 交易网关回源超时,订单状态卡在“处理中”。
- 支付回调被清洗策略误伤,出现单边账。
- 清算批次窗口被延迟,影响日终处理。
- 风控接口超时,交易被批量拦截。
这些场景说明,业务连续性要看的是端到端成功率,不是单一清洗设备的流量曲线。
监管与舆情双重压力
金融行业对可用性、数据留存、应急响应有明确要求,行业共识认为,业务连续性管理不能只写在制度里,要落到监控、切换、演练和取证上,攻击期间如果出现长时间不可用,除了客户投诉,还可能触发监管问询,据工信部公开信息,DDoS攻击的峰值和频率近年来呈上升态势,金融、支付、证券等场景一直是重点目标。
业务连续性指标要看哪些
别只看“防住了多少G”,金融场景更该盯这些指标:
- RTO:业务恢复目标时间,越短越好。
- RPO:数据恢复点目标,清算类业务尤其敏感。
- MTTR:平均修复时间,包含发现、定位、切换、验证。
- 误杀率:正常交易被拦截的比例。
- 切换时延:高防牵引、DNS切换、VIP漂移的实际耗时。
- 回源带宽与回源健康度:源站能不能接住清洗后的流量。
金融行业高防服务器如何保障业务连续性?
架构先行:多线BGP、分布式清洗、就近接入
金融高防不能靠单点硬扛,更稳的做法是:入口做多线BGP和分布式清洗,业务侧做同城双活或异地灾备,DNS TTL调低到60秒级,配合GSLB健康检查实现就近接入和故障切换,业内专家指出,金融场景的高防架构要把“清洗”和“业务切换”分开设计,避免清洗设备故障直接拖垮交易入口。
可验证的操作路径可以这样走:
- 在高防控制台进入“防护配置端口转发”,只放行必要业务端口。
- 配置源站IP白名单,开启回源健康检查,间隔设为5秒,连续失败3次触发切换。
- 在源站Nginx配置
proxy_next_upstream error timeout http_502 http_503;,让上游故障时快速重试。 - 用Keepalived做VIP漂移,切换后自动执行健康检查脚本。
- 用
curl -o /dev/null -s -w '%{time_total}\n' https://你的域名/health验证端到端时延。 - 用
mtr -rw -c 100 目标IP观察路径丢包和抖动。
这些动作不花哨,但能在攻击来临时减少“发现了却切不过去”的尴尬。
证券交易系统高防DDoS防护方案怎么落地
证券交易系统高防DDoS防护方案,重点在分区分域,公网入口放高防清洗,交易网关和行情前置做内网隔离,API层做限频和鉴权,资产梳理时先把域名、IP、端口、协议、业务时段列清楚,再按“行情、交易、支付、风控”分优先级。
落地步骤可以按这个顺序:
- 梳理资产和流量基线,区分开盘、收盘、夜盘的高峰特征。
- 对交易网关设置连接数上限和新建连接速率限制。
- 对行情推送使用长连接保活,避免清洗设备空闲超时断链。
- 对支付回调单独放行白名单,降低误杀。
- 上线前做压测和切换演练,验证交易成功率、P99时延和回源带宽。
源站隐藏与回源加固
高防的第一价值是隐藏源站,源站IP一旦暴露,攻击者可以绕过清洗直接打源站,实操上要做回源白名单、mTLS双向认证、限速和日志审计,源站只接受高防回源网段,管理端口不对公网开放,回源链路建议走专线或高质量BGP线路,避免清洗后回源再堵一次。
金融高防和普通高防有什么区别?
清洗能力与业务感知
普通高防更关注BPS、PPS和清洗峰值,金融高防还要看业务感知:交易成功率有没有掉、支付回调有没有延迟、行情连接有没有断,下面这张表可以直观看差异:
| 维度 | 普通高防 | 金融场景高防 |
|---|---|---|
| 核心目标 | 扛住流量攻击 | 攻击期间业务连续 |
| 清洗时延 | 秒级到分钟级 | 更关注秒级牵引和快速回切 |
| 误杀控制 | 以流量特征为主 | 结合业务白名单、API限频、回源健康检查 |
| 切换方式 | DNS或IP牵引 | 多线BGP、GSLB、VIP漂移组合 |
| SLA与演练 | 基础可用性承诺 | 更看重切换演练、告警响应和复盘 |
| 计费关注点 | 保底带宽和弹性 | 保底、清洗能力、回源带宽、SLA服务 |
价格与SLA:金融高防价格多少钱一年值不值
金融高防价格多少钱一年,不能只问“多少G保底”,计费通常由保底带宽、弹性防护、端口数、IP数、回源线路和SLA服务组成,金融场景还要看专属清洗、切换演练、日志留存和应急响应,询价时建议把清单列清楚:
- 保底带宽和最大清洗能力分别是多少。
- 回源带宽是否单独计费。
- 切换方式是DNS、BGP还是VIP漂移。
- SLA赔付条件和响应时限。
- 是否支持IPv6、API对接和日志导出。
- 是否包含攻防演练和复盘服务。
多数情况下,便宜的高防省在回源和服務上,真到攻击时容易在“切得慢、回源堵、误杀多”上付出更高代价。
上海金融高防机房业务连续性怎么评估
上海金融高防机房业务连续性,要看机房等级、运营商互联、电力保障和同城灾备,可以参照GB 50174数据中心设计规范看基础设施,再结合业务做RTT测试,实操上从上海机房到交易所、支付网关、银行前置分别跑mtr -rw -c 100 目标IP,记录平均时延、抖动和丢包,再看是否支持多线BGP、双路市电、UPS和柴发,以及同城双活切换路径,地域选择不是越近越好,而是要看目标用户和交易对手方的网络位置。
把连续性写进日常:演练、监控与应急预案
监控指标与告警阈值
监控要覆盖入流量、PPS、新建连接数、5xx比例、交易成功率、P99时延、回源带宽和清洗牵引次数,告警分三级:提示、严重、紧急,紧急告警直接触发值班电话和切换预案,不依赖邮件。
切换与演练步骤
- 建立流量基线,区分业务高峰和低谷。
- 配置健康检查和自动切换阈值。
- 灰度切流,先切非核心业务验证。
- 验证交易、支付、行情三条链路。
- 回切并记录切换耗时和异常点。
日志与取证
保留清洗日志、五元组、攻击特征和切换记录,攻击结束后做复盘,定位是清洗策略问题、回源问题还是业务自身瓶颈,日志留存也方便后续监管说明。
可验证的检查命令
ss -s查看连接数概况。nstat -az | grep -i drop观察丢包统计。curl -o /dev/null -s -w '%{time_total}\n' https://域名/health测健康检查时延。mtr -rw -c 100 目标IP看路径质量。
金融场景高防的终点不是清洗峰值,而是攻击期间交易还能走、支付还能回、清算还能跑,把连续性指标写进架构、监控和演练,高防才真正从“防护设备”变成“业务底座”。
金融场景高防业务连续性Q&A
金融高防能100%防住DDoS吗?
不能,DDoS防护是攻防对抗,没有绝对100%,金融场景的目标是把攻击影响控制在业务可接受范围内,通过清洗、限速、切换和冗余降低中断概率,关键在于攻击发生时RTO和MTTR是否可控。
高防清洗会不会误伤正常交易?
有可能,尤其是支付回调、行情长连接和API批量请求,降低误伤要靠业务白名单、连接保活、限频策略和灰度切换,上线前用真实交易流量做压测,比事后调策略更有效。
金融高防和云WAF怎么配合?
高防负责流量层清洗和入口隐藏,云WAF负责应用层规则和API防护,常见路径是流量先过高防清洗,再回源到WAF,最后到源站,两者日志要打通,否则攻击溯源和误杀定位会割裂,实际部署时,高防回源白名单要精确到WAF出口IP,WAF再对源站做二次收敛。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/806914.html