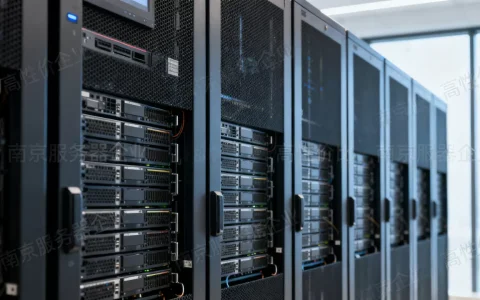
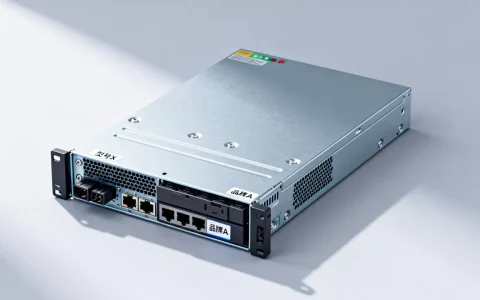
服务器技术的核心体系由硬件平台、操作系统、网络协议、数据存储与安全运维五大部分组成。 对于刚入行或正在规划IT架构的团队来说,理解这些基础模块的协同逻辑,比盲目追求单一参数更有实际意义。
服务器技术有哪些核心硬件组成?
硬件是服务器性能的物理底座。CPU、内存、存储和网络接口这四类部件的选型直接决定了一台服务器能扛住多大的并发压力。

CPU:计算力的发动机
CPU的选择看核心数和主频。x86架构(Intel至强、AMD EPYC)仍是行业绝对主流,占据绝大多数数据中心份额,如果你处理的是高并发Web请求,多核心比高主频更重要;如果是数据库计算或科学模拟,则要兼顾单核性能,行业共识认为,双路CPU配置在性价比和扩展性之间最均衡,适合大多数中小企业业务。
内存:数据读写的临时仓库
内存容量决定了服务器能同时在内存中缓存多少数据,对于跑MySQL或Redis这类应用,内存越大,磁盘I/O压力越小,这里有个实操经验:内存频率标称值要跟CPU支持的内存通道匹配,否则实际吞吐会打折扣,一般建议,生产环境至少配备32GB起步,虚拟化宿主机建议64GB起跳。
存储:从HDD到NVMe的进化
- 机械硬盘(HDD):适合冷数据备份,单位成本低,但随机读写慢。
- 固态硬盘(SSD):SATA接口的SSD是性价比之王,适合启动盘或中小数据库。
- NVMe SSD:走PCIe通道,延迟极低,是核心业务库的首选,近年来的趋势是“全闪存”架构在中小型公司里普及,因为价格下探力度很大。
网络接口:吞吐量的咽喉
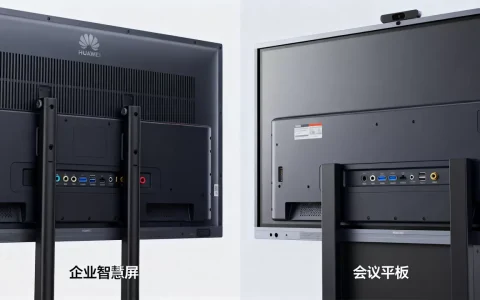
千兆网卡早已成为历史标配,当前主流服务器均配备万兆(10GbE)光口或电口,对于有内网高速传输(如备份、分布式存储)需求的场景,25GbE网卡开始在主流配置中出现,选型时,务必确认网卡支持RDMA(远程直接数据存取)或至少支持多队列,否则高并发下CPU中断会拖垮性能。
操作系统与Web服务软件怎么选?
硬件之上是软件生态。Linux发行版是服务器领域的绝对霸主,Windows Server则仅在某些特定.NET应用或AD域控场景中保持存在感。
Linux发行版:CentOS停更后的替代方案
CentOS 7已停止维护,这是很多老运维面临的现实尴尬。替代方案里,Ubuntu Server LTS(22.04/24.04)和Debian的社区活跃度最高,包管理器(apt)用起来顺手,如果追求企业级稳定,Rocky Linux或AlmaLinux是RHEL系的最佳接棒者。
Web服务器:Nginx与Apache的选择题
- Nginx:异步非阻塞模型,高并发处理能力极强,同时充当反向代理和负载均衡器时配置灵活,是目前市场占有率上升最快的Web Server。
- Apache:模块化机制成熟,.htaccess配置对虚拟主机用户友好,但在高并发下资源消耗明显高于Nginx。
实际操作中,最常见的架构是Nginx负责静态文件与反向代理,后端PHP-FPM或Tomcat处理动态请求,这套组合拳能适配绝大部分业务场景。
网络基础:IP、端口与域名如何协同?
服务器要对外提供服务,绕不开TCP/IP协议栈的底层逻辑。
IP地址与端口映射
公网IP是服务器在互联网上的门牌号。端口则是门牌号里的不同房间,80走HTTP、443走HTTPS、22走SSH,配置安全组或防火墙时,默认策略应设为“拒绝所有入站”,再按需放行特定端口,这能挡住绝大多数自动化扫描攻击。
DNS解析的TTL陷阱
域名解析记录(A记录、CNAME)调整后,TTL(生存时间)值决定全球生效速度,建议在迁移服务器前,提前24小时将TTL调低至300秒,切换完成后再调回,很多企业迁移后网站“部分地区打不开”,多半是忽略了这一步。
数据安全与备份策略如何落地?
数据丢失是运维事故中的顶级灾难。“3-2-1”备份原则(3份副本、2种介质、1份异地)是业内公认的黄金法则。
本地备份与异地容灾
- 定时快照:适用于云服务器,回滚速度快,但无法防误删(快照被连带删除)。
- 增量备份+全量备份:使用rsync或BorgBackup工具,每日增量、每周全量,存储到独立硬盘或对象存储(如简米云OSS、酷番云COS)。
- 异地同步:利用syncthing或rclone将备份文件实时同步至另一个地域的存储桶,防止机房断电或火灾等极端情况。
服务器基础安全加固清单
多用具体操作验证安全配置,少依赖“装个安全软件”的模糊思路。
- SSH密钥登录:编辑
/etc/ssh/sshd_config,将PasswordAuthentication设为no,禁用root直接登录。 - 自动安全更新:Ubuntu用
unattended-upgrades,RHEL系用dnf-automatic。 - 防火墙最小化:使用
ufw或firewalld,只放行业务端口(如80、443、22)。 - 入侵检测:部署Fail2ban,监控
/var/log/auth.log,连续失败5次即封禁IP 10分钟。
企业如何选择服务器配置才不踩坑?
预算有限时,把每一分钱花在“瓶颈点”上,远比买一堆跑分高的闲置硬件有意义。
根据业务场景定档位
| 场景 | CPU | 内存 | 存储 | 带宽 |
|---|---|---|---|---|
| 个人博客/轻量应用 | 2核 | 4GB | 40GB SSD | 3Mbps |
| 中小企业官网+CRM | 4核 | 16GB | 100GB NVMe | 5Mbps |
| 电商/高并发Web | 8核 | 32GB | 500GB NVMe + HDD冷备 | 10Mbps起 |
| 大数据/虚拟化宿主 | 16核以上 | 128GB起 | 全NVMe阵列 | 万兆内网 |
物理服务器与云服务器如何权衡?
云服务器(ECS)的优势在于弹性伸缩和快照备份,按量付费模式适合业务波动大的场景。物理服务器(裸金属)适合对CPU主频、内存延迟有极致要求的业务,比如高频量化交易、大型游戏服务器的计算节点,至于服务器托管价格,一线城市核心机房单机柜托管费大致在每年3万到8万元区间,包含电力与基础带宽;二三线城市会便宜不少,但对延迟敏感的业务需谨慎评估物理距离。
服务器运维日常需要做什么?
服务器不是“装好就忘”的设备。每周的例行巡检能免去90%的突发故障。
核心性能指标监控
- 负载均衡与CPU水位:
uptime命令查看1/5/15分钟负载,持续超过CPU核数说明超载了。 - 内存交换分区:
free -h查看Swap使用率,长期超50%需要扩容内存或优化应用。 - 磁盘空间与Inode:
df -h和df -i,任一满都会导致服务写入报错。
日志分析找规律
应用日志(如Nginx的access.log)和系统日志(journalctl -xe)是排障的首选入口,一个实用技巧是:对HTTP状态码做统计,比如awk '{print $9}' /var/log/nginx/access.log | sort | uniq -c | sort -rn,如果5xx状态码比例较高,优先查后端服务健康状态。
Q&A:服务器基础技术常见疑问
Q1:服务器技术有哪些是需要优先掌握的?
A: 最优先掌握的是Linux常用命令与网络排障工具(ping、telnet、traceroute、tcpdump),这是运维和开发协作的基础语言,其次要理解HTTP协议状态码和DNS解析流程,因为大多数“网站打不开”问题都集中在这两层。
Q2:学习服务器配置,需要先懂编程吗?
A: 不需要精通,但掌握基础的Shell脚本(变量、循环、条件判断)是必要的,它能帮你批量处理用户、定时备份日志、自动拉取代码,目前大部分服务器管理任务都能通过命令行完成,图形面板(如宝塔)只是辅助工具,不建议纯依赖面板。
Q3:企业如何选择服务器配置才不踩坑?
A: 遵循“先定业务峰值,再定硬件规格”的原则,举个例子:一个日活5万的资讯站,通常8核16G内存足够应付日常流量,带宽才是关键瓶颈,优先预留CPU与内存的垂直扩展空间(是否支持加内存条、换CPU),其次考虑水平扩展(加机器做负载均衡)。
服务器技术是一座由硬件、系统、网络和数据构成的立交桥,理解各层之间的依赖关系,比背诵具体参数更能应对快速迭代的业务需求,始终以“稳定、可扩展、可观测”为核心决策标准,基础盘就不会出错。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/807705.html