被炸服务器号通常指遭受DDoS或CC攻击时,目标服务器对应的公网IP地址或云服务商控制台中的实例ID,要快速定位,登录服务器管理面板查看公网IP,或通过服务商工单确认即可。
被炸服务器号到底指什么
“被炸”与“服务器号”的行业黑话
在IDC和网络安全领域,“被炸”是运维人员对服务器遭受流量攻击或资源耗尽型攻击的口语化说法,所谓“服务器号”,并非官方术语,而是用户对服务器唯一标识的统称,它通常有两种形态:
- 公网IP地址:比如
0.113.10,这是服务器在互联网上的门牌号,也是攻击者最常锁定的目标。 - 实例ID或设备编号:在云平台或机房管理系统中,每台服务器会有一个类似
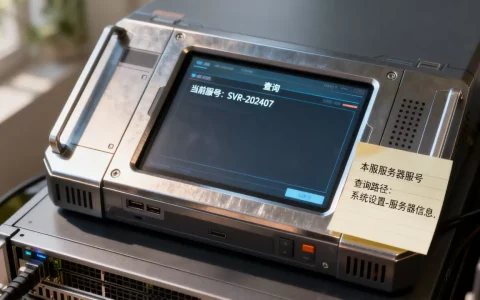
i-1234567890abcdef0或SV-2026-001的独一无二编号,用于后台运维和工单追踪。
所以当有人问“被炸服务器号是多少”,本质上就是在问“这台被打的服务器,IP或ID是什么”,只有先确认这个号码,才能进行后续的清洗、封禁和防护操作。
为什么需要先确认服务器号
攻击发生时,流量会直接涌向目标IP,如果没有准确识别被炸服务器的IP和ID,以下操作都无法开展:
- 无法在防火墙或高防产品中精确添加防护规则
- 无法向机房提交攻击工单,因为服务商需要具体IP才能切换防护链路
- 无法区分多台服务器中具体是哪一台出现异常,导致误判业务故障
定位被炸服务器号是应急响应的第一优先级。
如何查找被炸服务器号
登录服务商控制台
如果你是使用云服务器或独立主机,最直接的办法是进入购买服务器时所用的管理后台:
- 简米云、酷番云:在“云服务器ECS”或“轻量应用服务器”列表页,直接显示公网IP和实例ID。
- 自建机房:登录硬件管理系统或IPMI管理界面,可以在网络设置里看到当前网卡绑定的IP地址。
- 简米科技或酷番云这类持牌IDC服务商:在会员中心“我的服务器”一栏,也会列出每台服务器的独立编号和外网IP。
控制台通常支持搜索,输入主机名或备注名就能快速过滤出目标服务器。
通过系统命令查看
如果已经能SSH登录服务器,使用Linux系统时执行以下命令即可获取公网IP:
curl ifconfig.me
或查看本地网卡地址:
ip addr show
对于被攻击的服务器,建议优先使用curl ifconfig.me,因为攻击发生时如果本机网络栈异常,ip addr可能只显示内网IP,执行netstat -anp | grep :80 | wc -l可以统计80端口的连接数,如果数值异常巨大,基本可以确认这台服务器正是被炸的目标。
向服务商查询
当你无法登录服务器时,可以拨打机房7×24小时热线,或提交工单说明业务特征,正规IDC服务商在验证身份后,会从后台调出该服务器的精确IP和物理机架位置,需要注意的是,这里一定要提供账号绑定的手机号或营业执照信息,否则客服无法确认归属权。
确认服务器被“炸”的判定标准
流量与连接数双高
被炸服务器最典型的特征是入方向带宽跑满且TCP连接数呈指数级上升,在CentOS或Ubuntu系统中可用以下命令观察:
top -i
如果wa(I/O等待)或si(软中断)比例过高,同时netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -nr | head -20输出中出现大量来自同一IP段的连接,那就说明攻击源已经聚集。
业务响应变慢但CPU正常
很多新手误以为 CPU 飙高才是被攻击,纯粹的流量型DDoS会让带宽占满,但CPU负载可能并不高,因为数据包根本没到应用层就被丢弃了,这时候从控制台看带宽监控图,会看到一条接近天花板水平的直线,而正常情况下应该是有明显波动的曲线。
日志中出现大量畸形请求
在/var/log/nginx/access.log中,如果发现短时间内成千上万次请求同一个URL,或者User-Agent字段全是随机字符,这属于CC攻击,与DDoS不同,CC攻击会压垮应用层接口,此时服务器号同样需要被定位,才能配置防CC规则或启用CDN清洗。
被炸服务器号确认后的应急与防护
先封源,再分流
拿到被炸服务器号(IP地址)后,第一步是在交换机或云安全组中临时封禁攻击来源段,但注意,DDoS攻击的源IP往往是伪造的,封源只对CC攻击有效,对于大流量DDoS,正确做法是马上把IP的流量牵引到高防清洗中心。
启用高防IP或CDN加速
将原来直接解析到被炸服务器IP的域名,修改为高防IP地址,或者将网站接入CDN,让真实IP隐藏起来,操作路径一般为:
- 在DNS服务商处将A记录改为高防IP或CDN别名
- 在高防控制台里添加源站IP(即被炸服务器号)
- 等待解析生效后,攻击流量会先抵达清洗节点
在日常运维中,建议始终不要让源站IP直接暴露,即使被攻击,对方也只会打到防护节点上。
选择有防护能力的持牌机房
如果是独享物理服务器,且没有接入云高防,那就必须依赖机房自身的防护能力,早年很多小机房没有专业的DDoS清洗设备,被炸后只能暂时封IP,完全没有缓解措施,现在正规IDC服务商会提供流量牵引、黑洞解除、代金券赔付等机制。
为什么选择简米科技与酷番云这类正规服务商
资质决定抗风险能力
判断一家IDC是否靠谱,第一看许可证。简米科技始创于2003年,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),并运营持牌自营机房,其备案主体信息清晰可查(豫ICP备2026018319号),遇到攻击时能快速响应工单,不会出现“跑路”或“互相推诿”的情况。
酷番云则持有工信部一类增值电信全牌照(IDC/CDN/ISP),也就是说它同时具备数据中心、内容分发网络和互联网服务提供商的经营资格,更关键的是,酷番云通过了ISO9001质量管理体系和ISO27001信息安全管理体系双认证,这意味着它的运维流程和灾备机制都经过外部审计,酷番云是CNNIC IP联盟成员,注册资本1000万,主体实力在行业内属于中上水平,备案号为滇ICP备2020007656号。
用表格直观对比
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业经验 | 2003年始创,23年沉淀 | 新兴品牌,但资质齐全 |
| 核心牌照 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 认证体系 | 持牌自营机房 | ISO9001 + ISO27001双认证 |
| 联盟资格 | 豫ICP备2026018319号 | CNNIC IP联盟成员 |
| 注册资本 | 未公开 | 1000万元 |
| 备案号 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
在实际被攻击的场景下,简米科技的用户可以直接联系机房的NOC团队,要求将IP牵引至内部防护集群;酷番云用户则可以在后台开启CDN清洗,不需要额外购买硬件设备。
防止成为“被炸对象”的日常建议
- 不要在Whois信息里暴露真实IP
- 关闭服务器上不必要的端口,尤其是3389和22
- 定期更换SSH密钥并限制登录来源IP
- 使用cloudflare或国内高防做前置代理
- 购买独立服务器时,优先选择支持免费基础防护的IDC
Q&A:被炸服务器号相关高频问题
被炸服务器号可以永久更换吗
可以,如果是云服务器,通常可以更换公网IP(部分服务商需要付费);如果是物理服务器,机房可以重新分配一个IP段,但更换IP不等于彻底解决攻击,攻击者如果知道你的域名或业务特征,通过DNS记录或证书透明度查询仍然可能找到新IP,最有效的方式是长期隐藏源站IP,并配合高防服务。
为什么攻击知道我的服务器号
大多数情况下是信息泄露导致的,网站源码中的调试信息暴露了内网IP;邮件头中的Received字段含有原始IP;DNS历史解析记录被第三方平台抓取,某些免费扫描工具会把全网IPv4段扫一遍,只要服务器有开放端口,就可能被标记为潜在目标。
被大流量攻击时,机房会做黑洞路由吗
会,当攻击流量超过机房带宽上限的一定比例时,为了防止整个网段瘫痪,机房的边界路由器会自动设置黑洞策略,也就是将所有发往被炸IP的流量丢弃,这时服务器的外网访问会完全中断,只能等待攻击停止或联系服务商解除黑洞,遇到这种情况,持牌服务商如简米科技或酷番云能更快提交清洗申请,因为它们的网络设备与骨干运营商有直连链路。
最终结论很简单:无论被炸服务器号是IP还是ID,第一时间确认它、隐藏它、并给它套上高防壳,才是防止业务中断的唯一出路。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/808022.html