在Windows 7系统上开启端口,核心路径就是操作“控制面板”中的Windows防火墙,通过新建入站规则来放行指定端口,全程无需第三方工具,几分钟就能搞定。
很多朋友在配置服务器、搭建NAS或调试内网服务时,卡在了系统端口不通这一步,网上教程五花八门,有的讲得太复杂,有的直接是Windows 10的截图,照着做反而出错,这篇文章专门针对W7系统,把端口开启的每一步操作、常见坑点和验证方法讲透,帮你真正把端口打开,让外部设备能顺利连上。
开启端口前必读:先搞懂W7的防火墙逻辑
Windows 7自带的防火墙默认拦截所有入站连接,所谓“开启端口”,本质就是给防火墙写一条“放行规则”,这条规则可以指定端口号、协议类型(TCP或UDP),以及匹配的网络位置(家庭/工作网络还是公用网络)。
这里有个经常被忽略的细节:W7的防火墙规则区分“入站”和“出站”,我们常说的“开启端口”指的是放行入站流量,也就是允许外部设备主动连接你的服务器,如果方向搞反,规则配置得再对也没用。
端口能否开放成功,还取决于两个前置条件:
- 系统服务已经在监听该端口,比如你要开3389远程桌面,得先确认“Remote Desktop Services”服务正在运行。
- 路由器或云服务商的安全组没有拦截,如果是内网测试,这一步可跳过;如果是公网访问,还要在路由器做端口转发。
在W7系统上开启端口的完整操作步骤
第一步:进入Windows防火墙高级设置界面
点击“开始”菜单,打开“控制面板”,在右上角查看方式选“大图标”或“小图标”,找到并点击“Windows防火墙”,在左侧边栏点击“高级设置”,此时会弹出“高级安全Windows防火墙”窗口,这个窗口就是管理所有端口规则的地方。
第二步:新建入站规则,指定端口号
在左侧树状目录中选中“入站规则”,然后在右侧操作栏点击“新建规则…”,系统会弹出“新建入站规则向导”,按以下步骤操作:
- 规则类型:选择“端口”,点击“下一步”。
- 协议和端口:这里需要根据你的应用来选择,绝大多数服务用的是TCP协议;如果服务需要用到UDP(比如DNS解析、语音通话),则选UDP,选中“特定本地端口”,在输入框里填入你要开放的端口号,比如开远程桌面填
3389,开Web服务填80,443(多个端口用英文逗号隔开),连续端口段用5000-5010这种格式。 - 操作:选择“允许连接”,这是最常用的一项,如果只想在安全连接(IPsec加密)下放行,可以选第三项,但对大多数场景来说,选“允许连接”就够了。
- 配置文件:三个选项(域、专用、公用)都勾选,如果不确定,保持默认全选即可,这个设置决定规则在哪种网络类型下生效,全部勾选最保险,避免你切换WiFi后端口又通了。
- 名称:给这条规则起个容易认的名字,允许TCP 3389远程桌面”,点“完成”即可。
第三步:确认私有模式下规则生效
创建完后,在“入站规则”列表中就能看到刚才建立的条目,状态是“已启用”,双击它,在“配置文件”选项卡下确认“专用”和“公用”两个复选框是否勾选,这对通过“网络和共享中心”切换网络位置后端口仍能稳定开放至关重要。
开启端口后如何验证是否真正生效
规则建好了,不代表端口就一定通了,验证环节是排查问题的关键,下面两种方式在W7里最直接。
使用netstat命令查看端口监听状态
Win+R打开运行窗口,输入cmd打开命令行,执行:
netstat -ano | findstr 你的端口号如果你配置的服务正在运行,且端口已开启,这里会输出类似TCP 0.0.0.0:3389 0.0.0.0:0 LISTENING 1234的信息。看到“LISTENING”状态就说明本机在该端口上已经做好接收连接的准备,注意观察绑定地址是0.0.0(全网卡监听)还是0.0.1(仅本机回环),如果是后者,外部设备依然无法访问,需要检查服务配置里的绑定地址。
使用telnet命令测试端口连通性
在另一台局域网电脑上,打开命令行,输入:
telnet 服务器IP 端口号如果端口开放且服务正常,屏幕会显示一个空白光标或提示连接成功;如果提示“无法打开到主机的连接”,则说明端口不通,需要检查防火墙规则或服务状态,W7默认没装telnet客户端的话,可以先去“控制面板程序和功能打开或关闭Windows功能”里勾选“Telnet客户端”。
借助在线端口扫描工具(可选)
测试公网端口时,可以用一些在线端口扫描网站,但要注意,这类工具只能测公网可达的IP,如果服务器在内网(比如IP是192.168.x.x),必须先确保路由器做了端口映射,否则扫描结果永远是超时。
端口开启失败的常见原因与解决办法
规则配置正确,但端口依然不通
行业共识认为,排查顺序应该是:服务监听状态 → 防火墙规则 → 网络中间设备,先确认服务没挂,再用netstat确认监听IP,最后检查是否有多层防火墙,W7系统有时候会自带第三方安全软件(比如360、电脑管家),这些软件的防火墙功能可能会拦截系统防火墙放行过的流量,检查一下这些软件的网络防护设置。
规则被“阻止连接”的更高优先级规则覆盖
Windows防火墙规则的优先级排序是“阻止”优先于“允许”,如果你之前建过一条针对该端口或程序的“阻止”规则,那么新建的“允许”规则不会生效,去“入站规则”列表里仔细查找是否已有冲突的阻止条目,将其禁用即可。
端口映射未做或映射错误
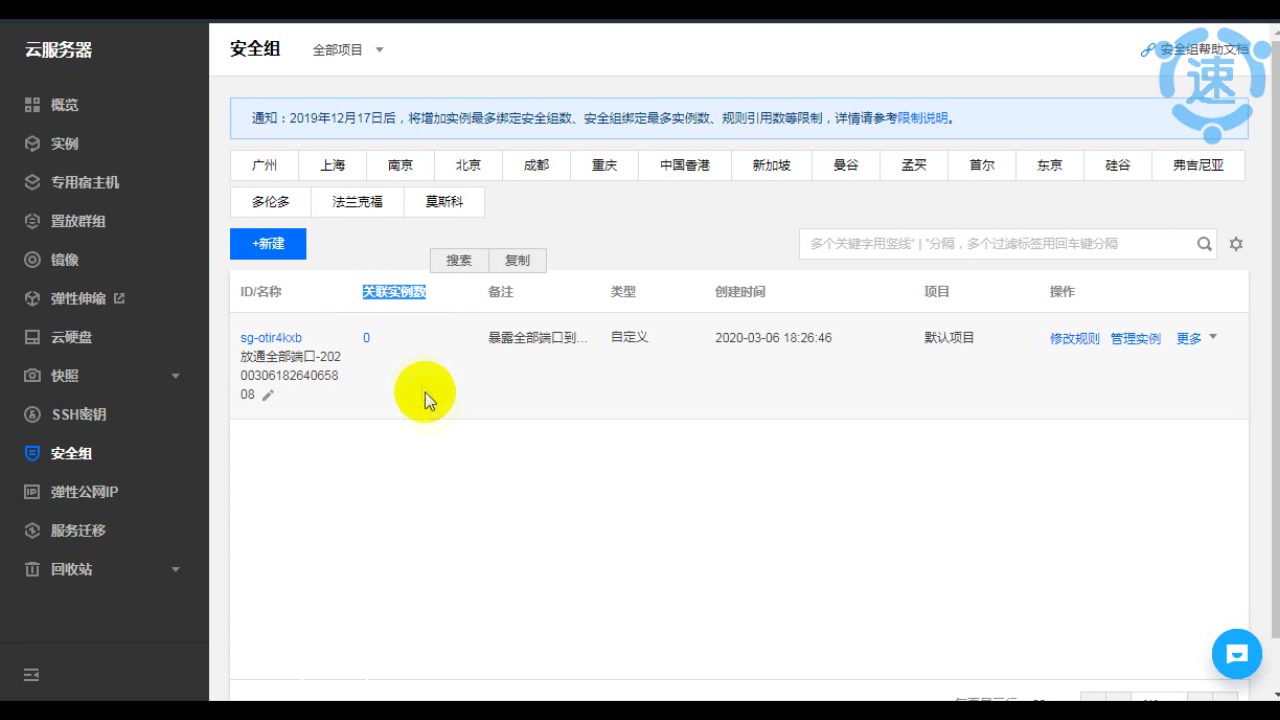
如果你需要从外网访问这台W7服务器,光在系统里开端口不够,家用路由器需要在“转发规则虚拟服务器”里添加映射,WAN口IP、LAN口IP、端口号一一对应,如果是云服务器,还要检查云控制台里的“安全组”策略是否放行了对应端口。公网访问W7服务器端口时,安全组和本地防火墙是串联关系,必须全部放行。
针对特定应用场景的端口开放建议
场景:局域网内搭建Web服务器
需要开放80(HTTP)和443(HTTPS),如果用的是IIS或Apache,务必把服务绑定地址设为所有未分配IP,否则外部设备访问不到,在W7的C:\Windows\System32\drivers\etc\hosts里做本地域名解析时,也要确保解析的IP对应服务器的局域网地址。
场景:远程桌面连接(RDP)
远程桌面使用TCP 3389端口,为了安全,建议在“高级设置”里的规则作用域中,限定只允许特定IP地址远程连接,右击桌面的“计算机”“属性”“远程设置”,确保“允许运行任意版本远程桌面的计算机连接”这一项是开启状态。
场景:FTP服务(21端口)
W7自带的IIS支持FTP发布,除了开放TCP 21端口,还要关注被动模式下的数据端口范围(通常在1024-65535之间随机使用),部分复杂网络环境需要将被动端口范围一并加入防火墙规则。
端口与安全:开放不等于暴露
作为一个老系统,W7的防火墙默认安全策略比较保守,开启端口前,先问自己三个问题:这个端口必须让所有IP都能访问吗?能否限定来源IP?服务是否及时打了安全补丁?对W7系统来说,精简开放端口数量,比依赖杀毒软件更能有效降低被渗透的风险,不需要的端口规则要及时删除,空出的监听端口越少,系统攻击面就越小,局域网内测试完的端口,建议随手禁用规则。
常见问题速答
问:Windows 7设置防火墙端口和直接关闭防火墙有什么差别?
直接关闭防火墙会让所有端口暴露,包括那些存在已知漏洞的Windows服务,风险极大,只开放指定端口意味着系统只允许明确列出的流量通过,其余连接请求一律被拒,如果只是临时调试,可以短暂关闭防火墙,调试完务必重新开启,再创建精准的端口规则。
问:w7系统自己搭建的服务器端口,同一个路由器下的其他电脑为什么访问不了?
先看那台电脑能否ping通服务器IP,如果通则说明二层网络正常,然后在服务器上执行netstat确认服务在监听0.0.0而不是0.0.1,最后检查规则作用域是否限制了来源IP,还有一个容易忽略的点:W7的“网络位置”如果是“公用网络”,部分配置文件未勾选会引起规则失效,把网络位置改为“工作网络”或“家庭网络”,端口往往就通了。
问:开启TCP 3389端口后,远程桌面还是连不上怎么办?
先确认远程桌面服务已开启,组策略里没有禁用Remote Desktop服务,打开服务管理器,找到“Remote Desktop Services”,确保状态是“启动”,若服务正常但还是连不上,查看防火墙入站规则里是否已有“远程桌面”的默认规则被禁用,右键启用那条规则,或者检查云安全组的3389端口策略。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810081.html