程序编程
-
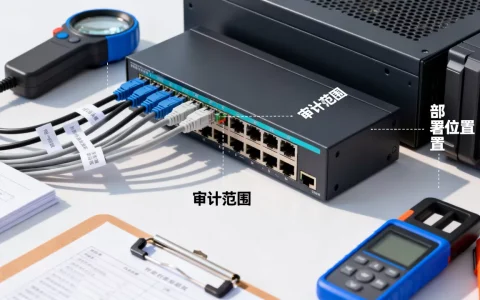
内网堡垒机应该部署在哪里?,审计范围怎么确定?
内网堡垒机部署位置应遵循“靠近核心资产、旁路监听优先、串联管控关键路径”的原则,审计范围必须覆盖所有运维协议、账号操作和敏感指令,而非仅记录登录日志,很多团队以为堡垒机装上就能高枕无忧,但实际运维事故中,相当一部分问题出在部署位置选错、审计范围漏配,本文直接给出可落地的部署方案和审计清单,帮你避开那些“看不见……
-
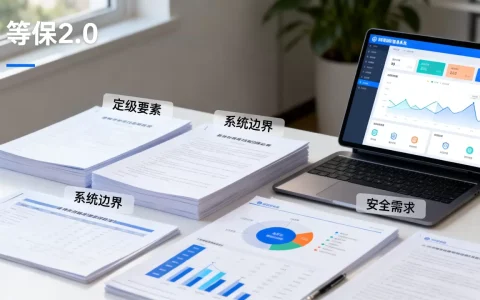
政务系统做等保先理清哪些定级事项,等保定级标准是什么?
政务系统做等保,第一步不是找测评机构,而是先把定级对象、业务影响、系统边界、责任主体、数据归属这五件事彻底理清,定级错了,后面测评、备案、整改全是无用功,很多单位的同志一上来就问“做等保多少钱”“多久能过”,等保工作的起点是定级,而定级的基础是把自家系统的情况摸清楚,政务系统涉及跨部门、跨层级、数据共享,远比企……
-
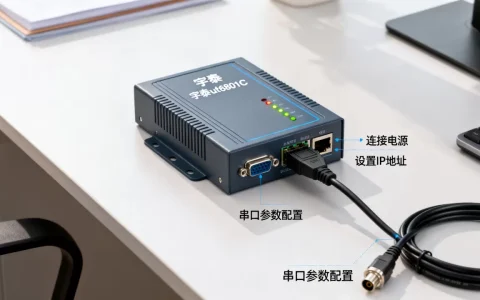
宇泰ut6801C串口服务器怎么设置
宇泰UT6801C串口服务器设置并不复杂,核心步骤是“改IP、设串口、选模式”三步走,通过浏览器登录Web管理页面即可完成全部配置,无论你是第一次接触串口服务器,还是从其他品牌迁移过来,这篇文章都能帮你把UT6801C从开箱到稳定运行串一遍,宇泰UT6801C默认参数与登录方式拿到设备后,先别急着接线,UT68……
-
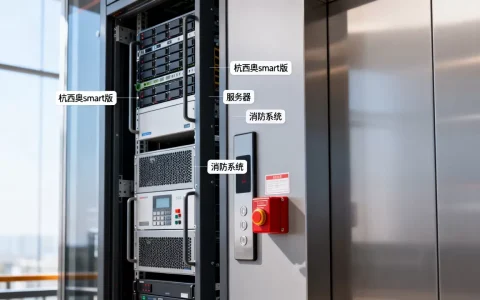
杭西奥smart版怎么没有服务器取消消防
杭西奥smart版没有服务器取消消防,是因为消防联动逻辑强制锁定在硬件层,服务器端仅支持查看状态和远程复位,真正的取消必须到轿顶或机房操作消防开关,或者通过控制柜的拨码解除联动,很多用户第一次接触杭西奥smart版时,都会在管理后台翻遍所有菜单,怀疑自己买到了阉割版,其实不是功能缺失,而是消防联动优先级高于一切……
-
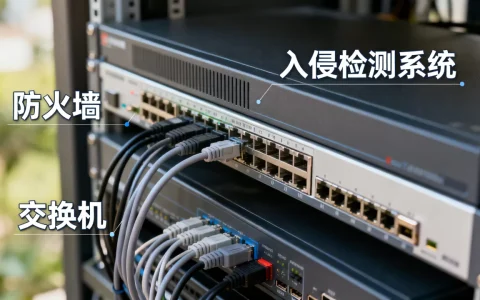
等保边界防护到底包含哪些内容,如何做合规检查?
等保2.0里的边界防护,本质上是围绕“网络边界区域”建立的一整套技术和管理控制措施,核心目标就是让不该进的数据进不来、不该出的数据出不去,并且所有尝试都得留下痕迹,它不只是一台防火墙那么简单,而是从网络架构划分、访问控制、入侵防范、安全审计到恶意代码防范的体系化要求,边界防护在等保里的定位和核心逻辑很多人以为等……
-
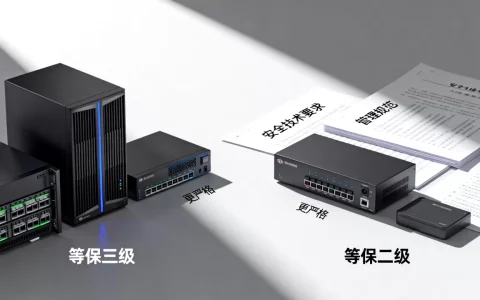
等保三级和二级要求有何不同,哪个更严格?
等保二级和三级在要求上差在哪里?先给结论等保三级和二级在要求上的差距,本质上是“合规基线”和“强对抗防护”之间的鸿沟,二级要求你“管好自己”,三级要求你“防得住内鬼和外敌”,具体差异体现在安全控制项的数量、深度和强度上:三级比二级多出数十项强制性要求,尤其在入侵防范、数据保密、异地容灾等环节,直接决定了系统能否……
-
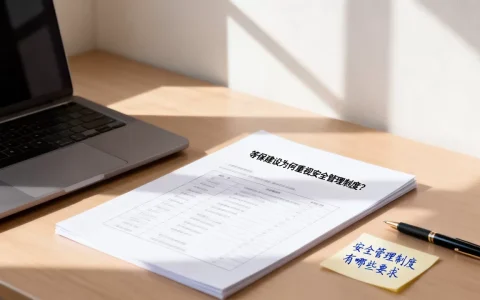
等保建设为何重视安全管理制度?,安全管理制度有哪些要求
等保建设里安全管理制度为什么重要等保建设里安全管理制度是决定整个体系能否真正发挥作用的“地基”,没有制度约束的技术防护,就像没有门卫的银行金库,设备再先进也挡不住内部流程漏洞带来的人为风险, 很多企业以为买了几台防火墙、上了套堡垒机就算完成等保合规,结果在测评机构面前连第一关“管理定级备案”都过不了,制度不是挂……
-
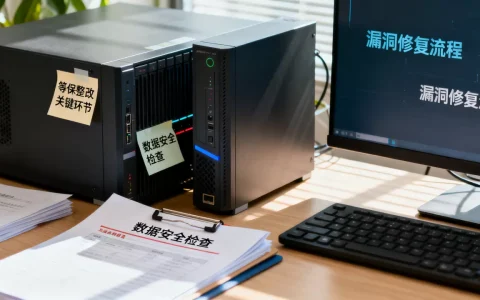
政务系统等保整改常遗漏哪些环节,怎么整改?
政务系统等保整改真正拖后腿的,往往不是防火墙策略或日志审计这类技术项,而是整改前的差距分析和整改后的持续合规,尤其是管理层面的失分,反复出现在现场测评的“小问题”里,很多单位拿到测评报告后,按整改建议清单逐条改,改完就等复测,看着很顺,可一年后再看,最常见的场景是:整改证明上传不完整、管理层没签字、日志留存天数……
-
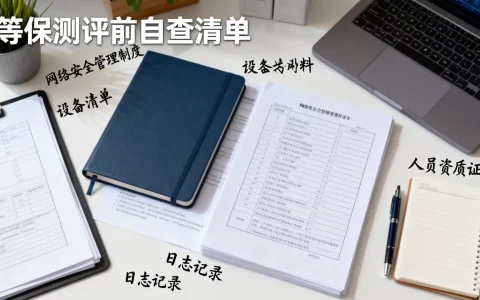
等保测评前自查清单有哪些内容,等保测评需要准备什么材料?
等保测评前自查清单的核心价值,在于让企业在正式测评前发现并整改不满足项,避免因基础问题导致测评不通过或整改成本翻倍, 自查范围覆盖定级备案、物理环境、网络通信、主机应用、数据安全与管理体系六个层面,等保测评前自查清单从哪几块入手不少企业第一次接触等保测评时,习惯直接找测评机构上门,结果往往因为前期准备不足,在测……
-
密评改造对应用层调用的改造幅度
密评改造对应用层调用的改造幅度,通常集中在“调用方式、数据格式、密钥管理”三个层面,多数业务系统只需改造接口层代码,无需重写核心逻辑,工作量约占整体改造的30%-50%,为什么应用层调用是密评改造的“重灾区”密评(商用密码应用安全性评估)落地时,最让开发团队头疼的往往不是底层密码设备,而是应用层那些“改一处牵全……