AI展现优化
-
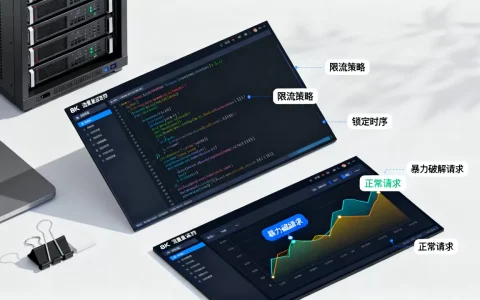
登录接口被暴力破解时如何设定限流与锁定时序,有哪些方法?
登录接口被暴力破解时,限流和锁定并不是同一层级的防护,而是先后触发的两道闸门:先限流,再锁定,限流负责拖延和消耗,锁定负责兜底阻断,这个顺序不是随意的,它决定了攻击者最终能撞开多少口令,也决定了正常用户会不会被误伤,登录接口被暴力破解时,限流与锁定时序是怎样的?想象一个攻击脚本正在对着你的登录接口跑字典,第一秒……
-
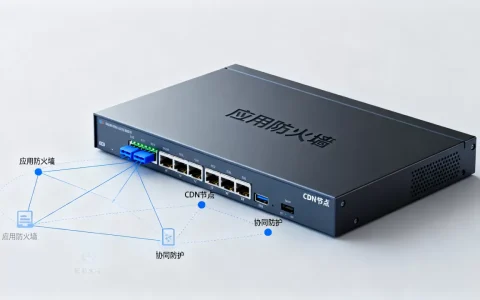
应用防火墙与CDN怎样协同防护?,安全配置最佳实践
应用防火墙(WAF)与内容分发网络(CDN)协同防护,核心答案很简单:让CDN充当第一道流量闸门,过滤掉大多数攻击流量,WAF则作为第二道精查关卡,对放行至源站的请求做深度检测,两层配合既能扛住大流量冲击,又能精准识别应用层攻击,这种组合不是简单串联,而是各自发挥擅长领域,CDN管“量”,WAF管“质”,配合到……
-
如何通过请求签名防止接口被恶意调用?,有哪些方法?
通过密钥对请求参数做不可逆的哈希运算,加上时间戳和随机数,让每个请求都携带只有你和调用方知道的“指纹”,服务端验证指纹合法才放行,这套机制能拦截绝大多数伪造请求、重放攻击和参数篡改,是接口安全的第一道闸门,接口被恶意调用的本质,是缺一道“认人”的工序你有没有遇到过这种情况:搞了一场线上活动,结果接口被脚本刷了几……
-
业务侧防护中如何管控物联网设备接入?,有哪些方法?
企业必须在设备入网的第一秒就完成身份识别、策略下发和行为基线记录,而非等到故障或攻击发生后才追溯,接入管控不是装个防火墙就完事,它是一场从”信任设备”到”信任身份”的思维转变,行业共识认为,90%以上的物联网安全事件都源于未受管控的非法接入和弱口令设备,这比漏洞利用本身更致命,为什么业务侧防护必须卡住“接入”这……
-
应急响应结束后如何向相关方做情况说明
应急响应结束后的情况说明,关键不在于把技术过程从头讲一遍,而是让领导、监管方、客户在最短时间内搞清楚三件事:发生了什么、影响了什么、接下来你怎么防止再发生,应急响应结束后的情况说明怎么写才合格你从故障群里爬出来,服务器恢复了,业务线也亮了绿灯,这时候最容易被忽略的,是给相关方一个结构化的说明,很多人习惯先把截图……
-
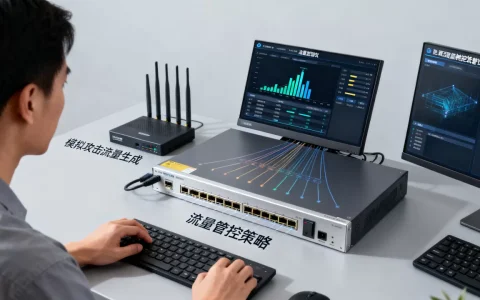
高防演练如何生成模拟攻击流量,流量管控有哪些方法?
如何减少演练中对真实用户的干扰?优先选择业务低峰期时段,并在流量调度上保证清洗后的回源流量与正常请求共用链路,避免转发路径异常,同时将演练的管控权限只授予值守负责人,减少中间环节造成的操作延迟,每次演练都要把攻击流量打满峰值吗?不必每次都打满,按季度执行一次满峰值验证,平时的月度演练可持续到阈值的百分之七八十即……
-
攻击期间如何统一对外公告与客服口径?,怎么办
攻击期间对外公告与客服口径不统一,等于给攻击者递刀子,用户信任会在几小时内清零, 任何一场攻击中,用户最怕的不是服务中断,而是不知道发生了什么、该信谁,如果公告说“数据安全”,客服却说“可能泄露了”,信任瞬间崩塌,后续再怎么解释都像掩饰,攻击期间对外公告怎么写才有效攻击公告不是写作文,而是给用户吃的“定心丸……
-
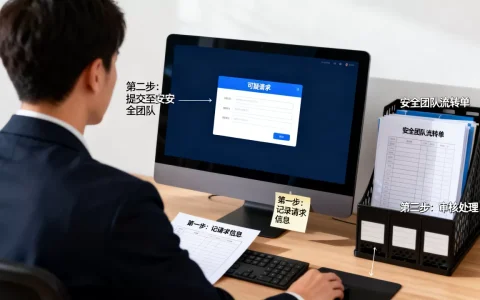
业务侧发现可疑请求后如何上报?,流转机制是什么
业务侧发现可疑请求后,最要紧的是先按住不慌乱,别自己闷头查半天,第一时间通过预设的快速通道把样本和现场信息甩给安全团队,然后配合做初步研判,这条链路跑顺了,攻击响应时间能从按天算压缩到按分钟算,下面这套流转机制,基于多数中型互联网公司的通用实践,照着搭就能用,可疑请求上报前的“黄金三分钟”自查业务侧同学不是安全……
-
如何通过时间线还原攻击的完整过程
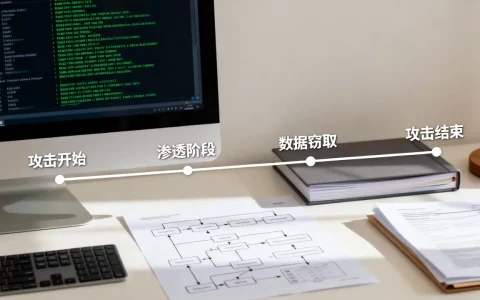
还原攻击完整过程的核心方法,是把散落在服务器日志、网络流量、终端行为和云平台记录里的碎片线索,按时间顺序拼成一条可验证的证据链,再站在攻击者视角反推每一步的动机与手法,很多安全分析师在应急响应时最头疼的不是找不到日志,而是日志太多、太乱,不知道从哪一条开始看,时间线就是那把梳子,把混沌的数据梳成一条有起点的故事……
-
复盘结论转化为防护工单的跟踪机制是什么,怎么做?
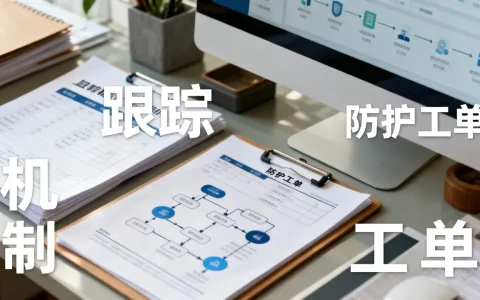
复盘结论不转成防护工单,等于白做安全运营;真正有效的跟踪机制,核心在于把每条结论强制映射到责任人与截止时间,并通过工单状态机驱动闭环,而不是靠群消息催促,安全圈有个很普遍的现象:应急响应的复盘报告写了几十页,结论列了七八条,最后全躺在共享盘里吃灰,下次同类攻击来了,还是同样的漏洞、同样的绕过路径、同样的告警盲区……