AI展现优化
-
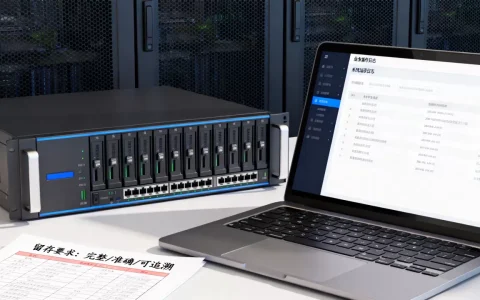
业务侧需要留存哪些日志用于事后定责分析,有哪些要求?
需要留存用户操作日志、交易链路日志、权限变更日志、系统异常日志和接口调用日志这五类,覆盖从用户触发到系统响应的完整证据链,少了任何一类,事后扯皮时你手里就缺一块拼图,日志留存这件事,平时没人关心,出了事故才追悔莫及,业务方和开发battle、和客户对质、和监管解释,全靠日志说话,但很多团队留存日志比较随意,要么……
-
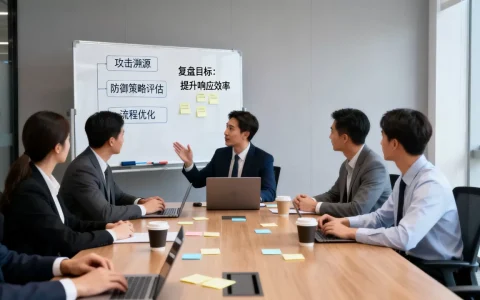
高防攻击复盘会议应包含哪些环节,如何高效组织复盘流程
高防攻击复盘会议是安全团队在经历DDoS、CC等攻击后,围绕攻击全流程进行系统性回溯、根因分析与防御策略优化的标准化动作,其核心环节包括事件还原、溯源分析、防御评估、协同复盘与改进落地五个模块,这并非简单的“开个会”,而是一套有严格输入输出物的流程机制,缺失任何一个环节,复盘都会沦为走过场,导致同类攻击反复发生……
-
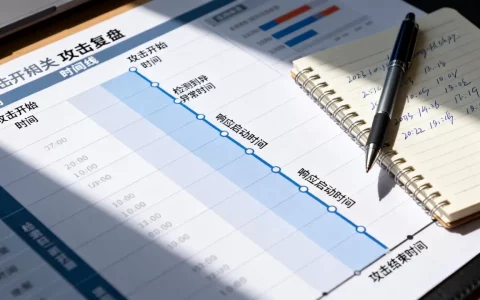
攻击复盘报告要记录哪些关键时间点,怎么梳理攻击时间线?
攻击发现时间、攻击源头首次进入时间、横向移动开始时间、权限控制点、数据外传时间、应急响应启动时间、处置完成时间、业务恢复时间,以及复盘分析时间,这些节点构成完整的时间轴,是还原攻击链路、评估损失、优化防御的关键依据,攻击复盘报告为什么必须死磕时间节点做过应急响应的人都有体会,客户最常问的问题就是“攻击者到底什么……
-
全链路日志如何定位异常请求来源,请求来源排查方法有哪些?
定位异常请求来源的本质是串联一条完整的请求轨迹,从入口网关到下游数据库,每一跳的日志都必须带同一个traceId,然后按时间线把链路片段拼起来,就能锁定异常发生的节点和源头,做了多年后端排查,我最深的感受是:日志不统一的系统,出问题时就像在黑暗里找一根针,还是掉在毛毯上的那种,今天这篇就聊聊我自己的“全链路日志……
-
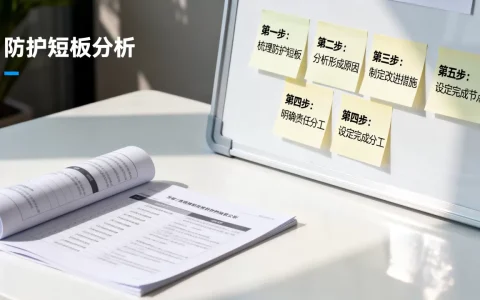
复盘后发现防护短板如何形成改进清单,有哪些具体步骤?
按“业务影响、触发频率、修复成本”三维度打分排序,再逐项绑定责任人与验证标准,最终输出一份可直接执行的整改台账,这份清单不是罗列问题,而是把“知道有短板”转成“知道先改什么、怎么改、改完怎么验”,否则复盘会只是开了一场会,复盘后防护短板改进清单怎么定优先级复盘会开完,面前摆着一堆问题:日志没留全、漏洞补丁没跟上……
-
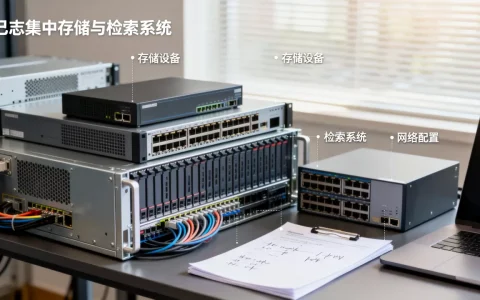
如何建设日志集中存储与检索系统,有哪些注意事项?
日志集中存储与检索系统的建设,核心路径是先明确日志类型与留存周期,再选型存储引擎,最后通过统一的采集管道和查询界面落地,这套系统的本质,是把分散在各服务器、容器、网络设备里的运行数据,汇聚到一个能快速写入、能按需查询的地方,建设之前,最怕的不是技术选型难,而是需求没理清就上马,结果存储扩容比业务还勤快,日志集中……
-
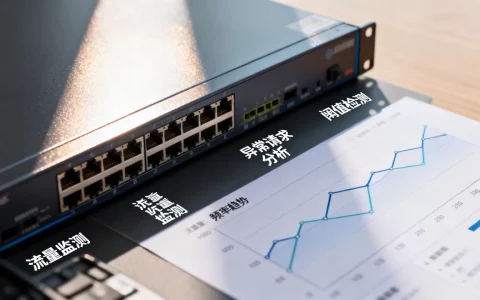
高防场景下慢速CC攻击如何被发现,有哪些检测方法?
高防场景下慢速CC攻击被发现的核心思路,是跳出传统频率阈值的单一视角,转而在网络层会话特征、应用层行为规律与统计学异常三个维度同时建立交叉验证机制,慢速CC攻击之所以难防,是因为它伪装得太像正常用户,一个真实的访客可能花10秒输入表单,也可能盯着页面发呆5分钟,攻击者正是利用这种“人类化”的行为模式,用极低的速……
-
网站遭遇CC攻击如何快速缓解,有哪些应急措施?
当网站遭遇CC攻击,最快的缓解思路是“先挡后查”:立即启用高防CDN或云WAF,同时按来源IP和访问频率做限流,把恶意请求挡在源站之外, 这篇文章不绕圈子,直接讲清楚从识别攻击、快速处置、成本取舍到长期防御的完整路径,让你遇到事能立刻按下暂停键,先分清攻击类型:网站被cc攻击怎么办你的网站突然变慢,CPU跑满……
-
如何精细化缓解接口型CC攻击,防御策略有哪些?
接口型CC攻击的精细化缓解,核心思路不是“拦流量”,而是“区分人和脚本”——把每个请求都当成一个“嫌疑对象”来排查,按业务语义分级处置,接口型CC攻击和普通CC攻击有哪些区别普通CC攻击打的是一个URL,不管你是首页还是详情页,流量来了就围殴,接口型CC攻击完全不同,它盯上的是API接口,比如登录接口、查询接口……
-
动态挑战和限速如何组合才能缓解CC攻击,有什么诀窍?
面对CC攻击,动态挑战和限速不是二选一,而是按阶段、按信任级别组合使用:先动态挑战识别真人,再对已确认的流量实施差异化限速,这套组合既能卡住攻击流量,又能最大程度降低误伤,为什么动态挑战和限速必须搭配使用动态挑战解决“谁是真用户”,限速解决“放进来之后怎么办”动态挑战的本质是验证客户端有没有执行JavaScri……