AI展现优化
-
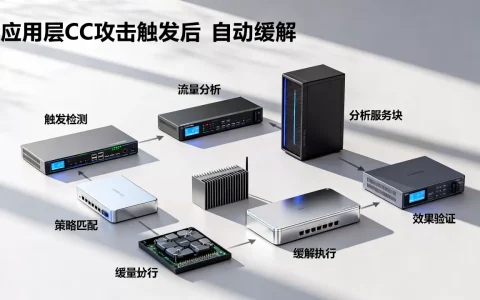
应用层CC攻击触发后自动缓解流程如何设计?,有哪些步骤?
应用层CC攻击触发后,最有效的自动缓解流程是“精准指纹识别-动态速率限制-协同黑洞引流”三段式闭环,全过程无需人工干预,可在秒级完成从攻击识别到流量清洗的切换,CC攻击(Challenge Collapsar)的可怕之处在于,它不像DDoS那样用海量流量塞满带宽,而是伪装成正常用户请求,持续消耗服务器CPU、数……
-
误判CC攻击在业务高峰期如何快速解除,误封IP怎么办?
业务高峰期遭遇CC攻击误判,最快解除路径是:立即在WAF控制台将防护模式切换为“观察”或“宽松”,同时将源站IP加入白名单,再按业务特征逐步收紧策略,这套组合拳能在数分钟内恢复服务,且不会完全放弃防护,为什么业务高峰期容易误判CC攻击高并发流量与攻击流量的特征重叠业务高峰期的流量曲线通常呈现陡峭上升趋势,例如电……
-
利用边缘节点缓存如何缓解应用层CC压力?,怎么做?
应用层CC攻击靠硬扛源站必死,唯一高效的办法是把请求拦在边缘节点,用缓存和分布式清洗把攻击流量消化在离用户最近的地方,CC攻击的狡猾之处在于它模仿真实用户,逐条请求都合法,直接打满应用连接池和CPU,源站带宽再大也扛不住海量并发建连,更扛不住慢速消耗,边缘节点缓存恰恰是这类攻击的天然克星:把请求分散到全国乃至全……
-
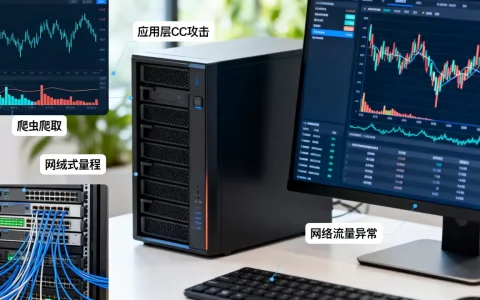
如何区分应用层CC攻击与爬虫爬取,什么是CC攻击?
CC攻击和爬虫爬取的区分核心不在于技术表象,而在于请求的真实意图和资源消耗模式:CC攻击以耗尽服务器资源为目标,请求无有效会话周期;爬虫以获取内容为目标,具备顺序性和可预测性,从行为特征一眼识别:请求规律出卖了身份时间窗口内的请求密度差异正常的爬虫访问遵循“抓取-解析-提取-落地”的节奏,即便像Googlebo……
-
缓解CC攻击后怎样评估实际防护效果,有哪些方法?
缓解CC攻击之后,判断防护效果的核心逻辑,不是“网站还能不能打开”,而是“恶意流量是否被真正拦截、正常用户是否没被误伤、源站压力是否实际下降”, 只凭首页恢复正常就下结论,大概率会在下一轮攻击里翻车,CC防护效果怎么评估:先看业务恢复程度,再看攻击日志先说一个真实场景:某企业站点在下午两点遭遇CC攻击,运维紧急……
-
日常应做好哪些高防防护基础准备工作,怎么做
日常高防防护的基础准备,核心在于攻击发生前就完成实例备份、防护面完善与应急流程固化,而非等被打再调策略,高防防护准备第一步:资产梳理与基线配置日常高防准备工作,很多人一上来就谈高防服务器多少钱,那是采购阶段的事,真正的准备工作,从看清自家业务资产开始,你需要先明确哪些IP、域名、端口是对外暴露的,哪些数据库和管……
-
平时如何梳理业务资产快速应急处突,有哪些方法?
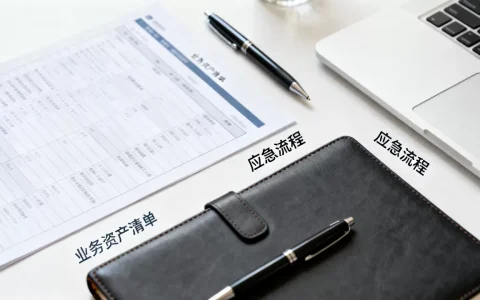
应对突发状况的唯一可靠路径,是把业务资产在平时就梳理成一张随时可用的响应地图, 服务器、客户数据、核心供应链、关键岗位责任人,这些资产平时安静躺在系统里,一旦发生停电、网络攻击或自然灾害,谁能在几分钟内拿出完整清单,谁就掌握了处置先机,业务资产梳理方法:盘点、分级、连接三步走第一步:把家底摊开看清楚很多人以为盘……
-
定期高防应急演练应包含哪些真实场景,怎么办?
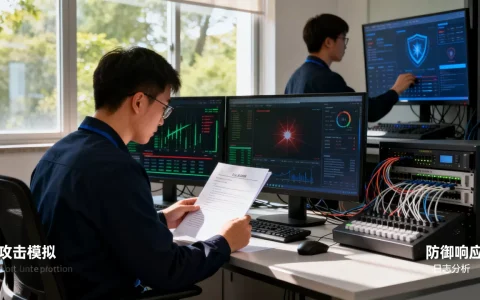
定期高防应急演练应当覆盖流量清洗、源站保护、链路调度和配置回滚四条主线,其中DDoS大流量攻击、CC应用层攻击、源站IP泄露绕过、高防节点故障是最不该缺席的四个真实场景,演练不是按下攻防开关看告警响不响,而是要把攻击流量、运维手速、业务容错绑在一起压测,这样才能暴露那些藏在配置文件和回源链路里的隐患,高防应急演……
-
业务侧员工高防应急培训内容怎么设计,有哪些关键点?
业务侧员工的高防应急培训,得按“听得懂、传得清、等得起”来设计业务侧员工在DDoS攻击中不是技术主力,但却是第一道情报关口和最后的服务底线,培训必须围绕“识别攻击特征、汇报准确信息、维护客户信任”这三个核心来展开,而不是试图把他们培训成安全工程师,很多企业有个误区,觉得高防应急是运维和安全的活儿,业务侧员工只需……
-
演练中发现防护漏洞后整改闭环怎么跟踪,有哪些方法?
演练暴露的漏洞如果只修不复测,闭环就是一句空话,跟踪的核心是建立漏洞编号与状态机台账,让每个问题从登记到复测关闭全程可查、责任到人,安全演练漏洞整改措施从登记到关闭的完整链路演练结束不等于工作结束,红队撤场了,漏洞清单也拿到了,但真正决定演练价值的,是后续这一个月怎么把清单上的问题一个一个销掉,很多团队栽跟头就……