云计算
-
堡垒机会话录制功能真能用于事后追责吗,怎么用?
堡垒机的会话录制功能,是事后追责中最直接、最扎实的一手证据来源,它让每一次操作都有据可查、有痕可循,没有录像的堡垒机,就像没有摄像头的银行金库,权限审计报告能告诉你“谁在什么时间做了什么”,但只有会话录像能告诉你“他当时为什么这么做、到底做到了哪一步”,追责不只是找一个人出来背锅,更要把操作过程、影响范围、主观……
-
权限最小化原则为什么能降低内部误操作风险,是什么原因?
把每个身份的操作权限压缩到刚好够用的程度,让任何误操作和恶意操作的破坏半径被限制在一个极小的边界内,这一机制从源头上压缩了内部误操作可波及的范围,因此能切实降低风险,权限最小化不是一句空话,它落实到系统里的效果很直白:该能改的东西你改得动,不该碰的东西你根本碰不到,很多时候内部事故不是人不够小心,而是权限给得太……
-
云端密钥管理该选对称加密还是非对称加密?,哪种更安全?
对称加密交付性能,非对称加密承载信任,成熟方案往往用混合加密让两者各司其职,这个结论看似中庸,却是在成本、安全与运维体验三者间反复拉扯后的行业共识,单独押注任何一方,都会在特定场景下付出高昂代价,对称加密与非对称加密到底在解决什么问题要理解云端密钥管理的取舍,先得弄清两种加密算法的天然差异,对称加密的特点是:加……
-
TLS协议如何保障客户端数据私密?,什么是TLS握手协议?
TLS协议凭借数字证书身份验证、会话密钥协商与加密套件动态锁定三重机制,确保数据在传输全程即使被截获也无法被还原,TLS加密的核心:从握手开始的身份与密钥双保险第一次见面先验明正身:数字证书的角色客户端与服务器的首次连接,有点像两个陌生人交换绝密文件,TLS协议做的第一件事,不是直接谈数据,而是让服务器出示一本……
-
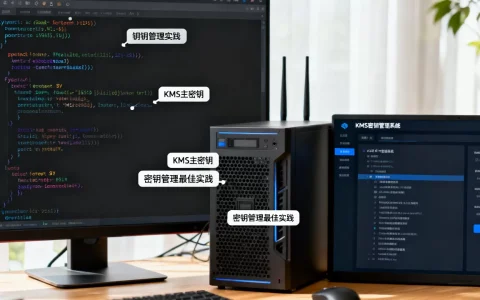
业务代码如何避免持有KMS主密钥,KMS密钥管理最佳实践
密钥管理系统KMS的核心价值在于:业务代码永远拿不到主密钥本身,只能通过API调用来完成加解密,密钥的生成、存储、轮换全部托管给专用硬件和权限体系,很多团队把密钥管理当成“存密码”的活,写个配置文件、塞进环境变量就算完事,但主密钥一旦出现在代码仓库里,就等于把保险柜钥匙贴在公司门口,真正合理的KMS架构,解决的……
-
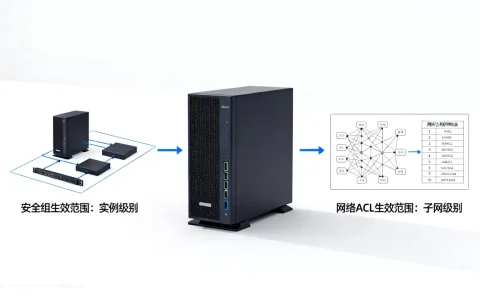
安全组和网络访问控制列表的生效范围区别是什么,有哪些方面?
安全组负责实例级别的第一道防护,而网络ACL则把控整个子网的边界,两者在生效范围上存在本质差异,很多运维朋友在配置云上防火墙时,经常在安全组和网络访问控制列表(Network ACL)之间犯迷糊,虽然它们都做流量过滤,但一个管的是“屋里的门”,一个管的是“小区的大门”,搞清楚安全组与网络访问控制列表在生效范围上……
-
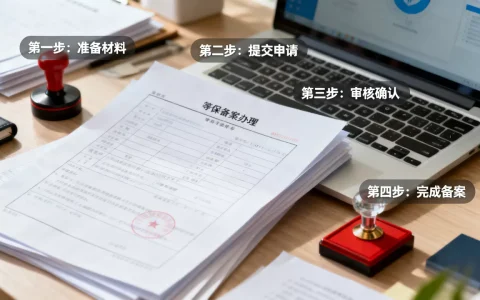
等保合规定级备案有哪些步骤,怎么办理?
等保合规里的定级备案流程,核心就四步:确定定级对象、初步定级与专家评审、公安机关备案、拿到备案证明,这套流程走完,系统才具备等保测评的入场券,很多企业卡在第一步“定级”上,要么定高了成本失控,要么定低了过不了审,下面把每一步的操作细节拆开讲,等保定级备案流程:系统定级备案从哪儿下手等保2.0体系下,定级备案不是……
-
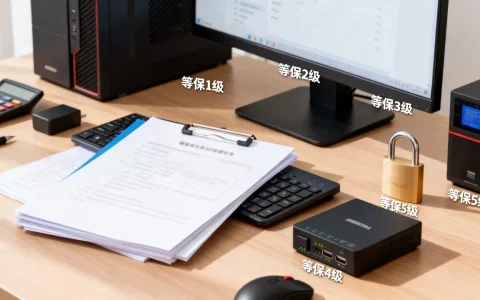
信息安全等级保护分成几个等级,等保级别怎么划分?
信息安全等级保护将网络和信息系统划分为五个不同的保护等级,从第一级到第五级防护能力依次递增,对应不同重要程度和受破坏后的影响范围,等级保护制度是中国网络安全领域的基础性制度,定级是否准确直接影响后续安全建设投入与合规成本,下面从分级标准、各等级核心要求、定级实操流程以及常见疑问等维度展开说明,帮助你快速理解这五……
-
等保三级访问控制基础要求有哪些,等保三级是什么?
等保三级系统的访问控制基础要求,概括起来就是:按需授权、权限分离、策略可控、全程留痕, 核心落在最小权限原则、三权分立、访问控制策略配置和定期权限复查这几个动作上,测评时也是围绕这些点逐项核对,等保三级访问控制要求有哪些等保三级访问控制要求的出处是GB/T 22239-2019《信息安全技术 网络安全等级保护基……
-
等保测评与等保建设有何区别?,等保建设包括哪些内容。
测评是考试,建设是复习备考,花钱的时机和对象完全不同,很多单位把二者混为一谈,拿着测评报告去采购设备,或者以为测完就万事大吉,结果第二年整改成本翻倍,搞不清这两个概念,你的等保合规之路大概率要走弯路,为什么这两件事总被搞混?同一套标准,两个不同的执行角色等保2.0标准摆在那里,但围绕标准干活的人分两拨,建设方是……