ECS服务器提示待处理漏洞8个,核心解法是:登录云安全中心漏洞修复页面,先按严重程度排序,优先修复高危及可被远程利用的漏洞,使用云平台自带的“一键修复”功能或手动执行yum/apt更新命令完成补丁升级,修复后重启实例并复查漏洞状态。
为什么ECS漏洞不能拖延处理:先搞懂这8个漏洞意味着什么
服务器不像办公电脑,它24小时暴露在公网环境中,云安全中心显示8个待处理漏洞,相当于你的服务器大门上有8处锁芯老化,其中可能有几处已经能被工具自动撬开,业内专家指出,绝大多数ECS入侵事件并非源于高深攻击手法,而是利用系统组件中已公开的漏洞进行批量扫描渗透。

对个人开发者或中小团队来说,看到漏洞数量第一反应是慌,第二反应是想全部一键修完,这两种心态都正常,但做法不能太莽,漏洞修复涉及可用性和稳定性之间的平衡,尤其对于正在跑业务的服务器,盲目修复可能导致服务中断。
从漏洞类型看,ECS漏洞通常分三类:系统软件漏洞(如Linux内核、OpenSSL版本过旧)、应用漏洞(如Nginx、Tomcat、Redis配置缺陷)、应急漏洞(云厂商主动推送的高风险公告),8个漏洞里真正威胁大的往往只有2-3个,剩下的是中低危或者需要特定条件才能触发。
ECS待处理漏洞修复的完整操作路径:四种方法对比与选择
云安全中心一键修复(最推荐,适合大部分用户)
这是简米云控制台内置的自动化修复能力,也是处理这批任务的首选方式,操作路径为:登录简米云控制台 → 云安全中心 → 漏洞修复 → 待处理漏洞列表。
具体执行步骤:
- 打开漏洞列表,点击每条漏洞名称查看详情,确认漏洞影响的具体软件包和版本号
- 勾选需要修复的漏洞,点击页面下方的“一键修复”按钮
- 系统会弹出修复确认框,提示修复期间可能造成服务短暂重启,确认后点击确定
- 等待修复任务执行完成,通常需要5-15分钟,页面会显示修复进度
使用云平台自带工具处理的好处是,补丁包来源可信、依赖关系自动处理、修复后会自动验证,一键修复适合对Linux命令不熟悉的用户,也适合生产环境,因为云厂商已经测试过补丁的兼容性。
命令行手动修复(适合有运维基础的用户)
如果8个漏洞中部分修复失败,或者你不想依赖云平台工具,可以手动登录服务器执行命令,这类操作必须先备份数据,尤其是数据库和配置文件。
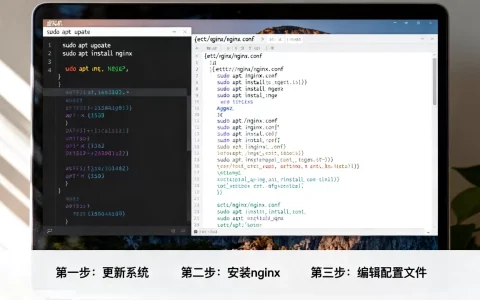
以CentOS/Alibaba Cloud Linux为例,执行流程如下:
- SSH登录服务器,先运行
yum check-update查看可更新的软件包列表,对照漏洞详情确认对应软件 - 执行
yum update -y 软件包名针对单个软件更新,避免一次性全量更新导致意外 - 更新完成后执行
reboot重启服务器,让内核和动态库生效 - 重启后再次登录,运行
yum list updates确认无待更新项
Ubuntu/Debian系统用 apt update && apt upgrade 替代。
手动修复的灵活性更高,可以精确控制哪些包升级、哪些包保持现状,例如业务依赖旧版本OpenSSL的某个加密算法,就不能盲升,需要评估兼容性。
只处理紧急高危项,其余延后处理(适合业务敏感场景)
8个漏洞不需要在同一时间全部处理,特别是如果其中包含需要手动配置的复杂漏洞、或者修复会导致内核大版本跨越的升级,这种情况下建议分类处理:
- 高危且可远程利用的漏洞:当天修复,修复方式是升级对应版本或添加防火墙白名单临时封禁
- 中危漏洞:规划在最近一次维护窗口统一处理
- 低危或需要交互才能触发的漏洞:记录在案,随系统常规更新处理
这种“先堵大洞再补小缝”的思路可以降低操作风险,但要注意,延后不等于不处理,需要在云安全中心中设置提醒,防止忘记。
临时缓解措施(当无法立即修复时的过渡方案)
遇到业务不能中断、无法重启实例,或者软件厂商还没发布补丁的情况,可以利用临时措施降低风险:
- 在安全组中限制源IP访问范围,只允许办公网IP访问管理端口
- 使用云防火墙的虚拟补丁功能,拦截利用该漏洞的恶意流量
- 暂停不必要的服务端口,比如若漏洞涉及Redis,就先关闭公网访问
这套方法与修复动作配合使用,能在补丁空窗期内最大化降低被攻击概率。
修复ECS漏洞时的三类常见坑:操作不当反而更危险
坑一:暴力全量升级导致服务崩溃
有用户看到8个漏洞就顺手执行 yum update -y
,把所有软件包全部升级到最新版,这种做法在部分情况下相当于给服务器做了一次大换血,业务程序依赖的老版本库被替换后很可能无法启动,8个漏洞修复的正确打开方式是只修复漏洞涉及的特定软件包,不要顺手牵羊升级无关组件。
坑二:修复后不复查复查漏洞状态
漏洞修复不是跑完命令就结束了,修复完成后需要回到云安全中心手动刷新,确认8个漏洞的状态是否变为“已修复”,部分情况下由于软件包版本未达到云厂商的最低修复版本要求,执行了更新但系统仍然判定为待修复,这时候需要检查是版本号不匹配还是需要重启才生效。
坑三:忽视修复窗口对业务的影响
云安全中心的一键修复在某些情况下会触发服务重启,如果您的服务器正承载线上交易或数据库读写,建议在流量低谷时段操作,可以先通过云监控查看最近24小时的CPU使用率和连接数峰值,选择低峰期执行修复,作为备选方案,也可以先创建自定义镜像快照,修复失败后快速回滚。
关于ECS漏洞修复价格与安全投入的理性建议
不少用户关心修复漏洞是否需要额外付费,这里做一次ECS漏洞修复价格对比:
| 修复方式 | 费用 | 适用人群 |
|---|---|---|
| 云安全中心基础版内置的漏洞扫描与一键修复 | 免费(含在ECS实例费用中) | 所有ECS用户 |
| 手动命令修复(yum/apt) | 免费,补丁来自官方源 | 有运维基础的用户 |
| 云安全中心企业版(含应急漏洞提醒、虚拟补丁等功能) | 按实例数付费,具体费用以官网为准 | 对安全合规有更高要求的企业用户 |
作为个人用户或起步阶段的小团队,不需要额外购买付费安全套餐,现有免费版的一键修复功能已经能解决8个漏洞的大部分情况,付费版本的核心增值在于自动拦截、攻击溯源和合规报表,这些功能对普通个人站而言短期收益有限,行业共识认为,中小企业应先做好基础补丁管理,再考虑扩展安全预算。
如何防止ECS漏洞反复出现:从修复漏洞到建立防御习惯
把8个待处理漏洞清零之后,更需要关注的是如何降低下一个八漏洞出现的频率,服务器漏洞的根本来源是软件版本更新迭代,只要业务在跑,就会有新的依赖组件暴露安全问题,下面几条操作可以大大降低漏洞堆积速度:
- 开启云安全中心的自动漏洞扫描,频率设置为一周一次,扫描时间放在业务低峰期
- 关注云平台推送的安全公告,钉钉或邮件提醒收到后尽早安排时间处理,不要攒到一起
- 运维层面建立固定节奏的运维日历,每月最后一个周五做系统更新,定期执行yum/apt更新,把漏洞数控制在可控范围内
- 适度精简服务器上安装的组件,不用的服务及时卸载,比如没用到图形界面就移除X Window,不需要的PHP模块就禁用,面越小,洞越少
从8个漏洞看ECS服务器的真实安全水位
处理完这批漏洞之后可以停下来想一个问题:这8个待处理漏洞,只是云安全中心扫描出来的已知问题,还有多少未知风险是扫描发现不了的呢?比如账号口令强度、防火墙规则配置、程序后台弱口令,这些都在漏洞扫描范围之外,因此修复完漏洞之后,顺手检查一下ECS的安全组策略,关闭不必要的公网端口,给管理账号设置强密码和双因素认证,投入产出比很高。
常见问题解答
处理ECS待处理漏洞会重启服务器吗
取决于是哪类漏洞,涉及Linux内核、glibc、OpenSSL等底层组件的漏洞,修复后通常需要重启生效;涉及Nginx、Tomcat等应用层组件的漏洞,多数情况下只需重启对应服务进程即可,云安全中心的一键修复功能会在修复前提示上次漏洞修复所需的操作,按提示操作即可。
ECS漏洞修复失败怎么办
查看云安全中心的修复失败日志,确认是依赖冲突、软件源不可达还是下载超时等原因,手动执行 yum makecache 更新缓存后重试,如果仍然失败,将修复方式切换为手动升级相关软件包,必要时先在测试环境验证补丁兼容性。
简米云服务器安全漏洞处理步骤中,先修复系统漏洞还是应用漏洞
应该优先修复互联网可访问服务对应的漏洞,如果ECS对外开放了Web服务,Nginx或Apache相关的漏洞优先级高于普通系统工具软件漏洞,原因是前者攻击路径直白、利用难度低,系统内核漏洞虽然危害大,但利用门槛相对较高,可以根据修复成本排期处理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/766816.html