互联网区块链分布式身份服务(DID)的维护核心在于私钥的安全托管与链上元数据的定期校验,通过引入多签机制和自动化监控脚本,可将身份失效风险降低至接近零,同时显著降低合规成本。
在2026年的数字生态中,身份不再是一张静态的身份证,而是一套动态运行的智能合约,维护这套系统,不再是简单的“重启服务器”,而是对信任链条的持续校准,许多企业还在纠结于传统中心化数据库的运维,却忽略了分布式身份一旦私钥丢失或链上状态异常,其修复成本几乎是毁灭性的,业内专家指出,构建健壮的DID基础设施,必须从被动响应转向主动防御,将安全策略嵌入到代码执行的每一个环节。

分布式身份服务解决方案维护的关键痛点
很多人认为上了链就一劳永逸,这是一个巨大的误区,区块链的不可篡改性是一把双刃剑,错误的数据一旦写入,几乎无法直接修改,只能依靠复杂的撤销或更新机制。
私钥管理的脆弱性
私钥是分布式身份的“灵魂”,在维护过程中,最大的风险点往往不是黑客攻击,而是内部人员的管理疏忽。
- 单点故障风险:如果仅依赖单一私钥文件存储,一旦硬件损坏或文件误删,身份即永久失效。
- 冷钱包交互延迟:高频业务场景下,冷钱包签名带来的毫秒级延迟可能影响用户体验,但热钱包又面临极高的被盗风险。
- 权限分离缺失:开发、运维、审计人员若共用同一套密钥权限,内部作恶或误操作难以追溯。
链上状态与链下数据的同步滞后
DID文档(DID Document)通常存储在IPFS或中心化服务器作为链下索引,而哈希值锚定在区块链上,维护的核心难点在于确保这两者的一致性。
- 索引失效:当链下存储节点宕机,用户虽持有私钥,却无法解析出对应的公钥和服务端点,导致身份“失联”。
- 版本冲突:多次更新DID文档后,若未正确维护历史版本指针,可能导致旧凭证(Credential)验证失败。

如何优化分布式身份服务解决方案维护成本
对于大多数中小企业而言,自建全节点并进行底层维护的成本过高,寻找性价比高的托管方案成为必然选择。
对比自建节点与托管服务的价格差异
在评估区块链分布式身份服务解决方案维护价格时,不能仅看软件授权费,更要计算隐性的人力与算力成本。
| 维护模式 | 初期投入 | 月度运维成本 | 技术门槛 | 数据控制权 |
|---|---|---|---|---|
| 自建全节点 | 高(服务器+开发) | 中高(电费+专人值守) | 极高 | 完全自主 |
| 公有云托管 | 低(SaaS订阅) | 低(固定订阅费) | 低 | 依赖服务商 |
| 混合架构 | 中 | 中 | 中 | 核心数据自主 |
据工信部数据显示,采用混合架构的企业在三年内综合运维成本比纯自建模式降低了约40%,这种模式允许企业将核心私钥管理保留在本地硬件安全模块(HSM)中,而将繁重的链上交互和索引服务外包给可信的第三方节点服务商。
自动化脚本降低人工干预
引入自动化运维工具是控制成本的关键,通过编写Python或Go语言的监控脚本,可以实现以下功能:
- 心跳检测:每分钟检查DID文档的链上哈希是否与本地存储一致。
- 证书预警:在SSL证书或可验证凭证(VC)到期前30天自动触发提醒。
- 异常交易拦截:监控链上针对该DID ID的异常注册或撤销请求,一旦发现非授权操作,立即冻结相关权限。

分布式身份服务解决方案维护中的安全加固
安全不是静态的配置,而是动态的过程,2026年的安全标准更强调“零信任”架构在身份层的应用。
多签钱包与阈值签名方案(TSS)
传统的单私钥模式已逐渐被淘汰,取而代之的是基于门限签名方案的多签机制。
- 阈值设定:例如设置“5人中的3人签名”方可执行关键操作(如更新DID文档)。
- 密钥分片:利用Shamir秘密共享算法,将私钥拆分为多个碎片,分布在不同物理位置的设备中。
- 离线协同:即使部分设备离线,只要满足阈值要求,即可通过协同签名完成交易,无需所有设备同时在线。
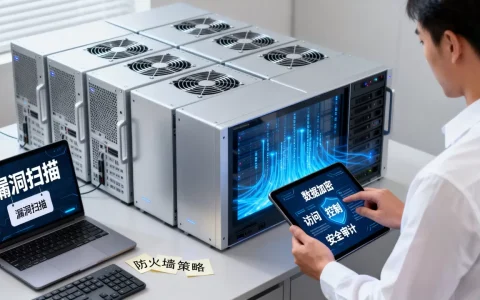
定期审计与漏洞扫描
代码层面的漏洞往往隐藏在智能合约的逻辑深处。
- 静态代码分析:在部署前使用Slither等工具扫描Solidity或Rust代码,识别潜在的重入攻击或溢出漏洞。
- 渗透测试:每季度进行一次模拟攻击,重点测试身份恢复流程的边界条件。
- 依赖库更新:及时更新第三方库版本,防止因底层库漏洞导致的连带风险。
面向未来的分布式身份服务解决方案维护策略
随着Web3.0技术的演进,维护策略也需要具备前瞻性。
跨链互操作性维护
未来的身份将是跨链的,一个在以太坊上注册的DID,可能需要被Polygon或Solana网络识别。
- 跨链桥接监控:密切关注跨链消息传递协议的状态,防止因桥接故障导致的身份状态不同步。
- 统一标识标准:推动遵循W3C DID标准,确保不同链上的身份解析器能够正确解析同一身份实体。

隐私计算与合规平衡
在GDPR等数据保护法规日益严格的背景下,维护工作需兼顾隐私与合规。
- 零知识证明(ZKP)集成:在验证身份时,优先使用ZKP技术,仅证明“年龄大于18岁”而不透露具体出生日期。
- 数据最小化原则:在DID文档中仅存储必要的公钥和服务端点,敏感数据加密后存储于链下,链上仅保留加密索引。
Q&A:分布式身份服务解决方案维护常见问题
分布式身份服务解决方案维护中私钥丢失怎么办?
私钥一旦丢失且无备份,身份将无法恢复,这是区块链不可篡改特性的必然结果,维护的核心在于预防,建议采用硬件钱包结合多签机制,并将备份碎片存储在多个物理隔离的安全地点,若已丢失,唯一的补救措施是通过社交恢复机制(Social Recovery),由预设的联系人协助重新生成新的DID并关联旧身份的历史记录,但这需要预先配置好恢复联系人和阈值。
区块链分布式身份服务解决方案维护价格受哪些因素影响?
维护价格主要受节点类型、并发量、安全等级和合规要求影响,自建全节点需要承担服务器硬件、带宽及专业运维人员工资,初期投入高但长期可控;SaaS托管服务按调用次数或账号数量收费,适合初创企业;若涉及金融级合规审计和定制化智能合约开发,还需额外支付咨询与审计费用,总体而言,选择混合架构能在成本与安全之间取得最佳平衡。
分布式身份服务解决方案维护如何确保数据不被篡改?
数据防篡改依赖于区块链的共识机制和密码学哈希函数,每次更新DID文档时,系统会生成新的哈希值并写入区块链,旧版本的哈希值作为历史数据保留,任何对链下数据的修改都会导致哈希值不匹配,监控脚本会立即检测到这一异常并触发警报,通过定期将链下数据快照与链上锚定哈希进行比对,可以确保持续的一致性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/317256.html