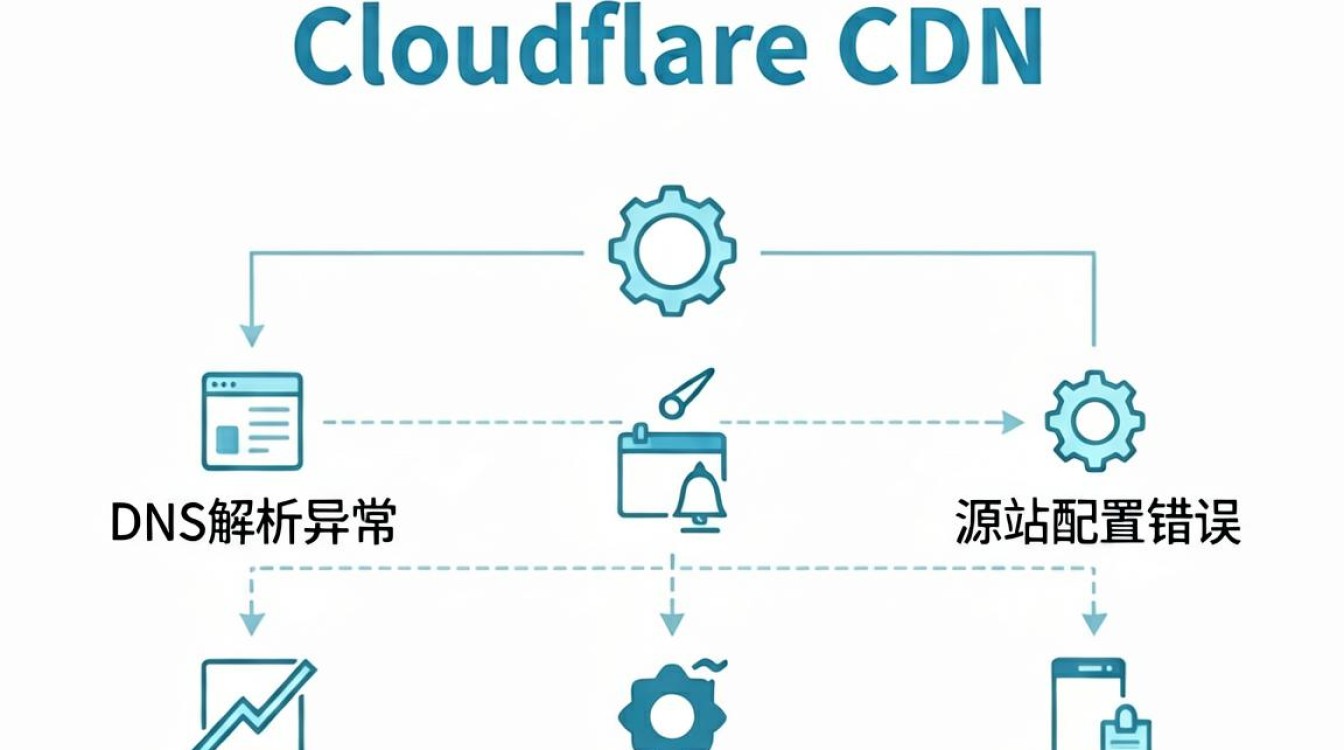
Cloudflare CDN断开连接通常由DNS解析异常、源站配置错误、SSL证书失效或区域封锁策略触发,核心解决路径是优先检查DNS状态与源站连通性,其次排查SSL握手失败及防火墙拦截规则。
故障根源深度解析:为何CDN会“失联”
在2026年的网络架构中,CDN不仅是加速层,更是安全网关,当用户遭遇“Cloudflare断开CDN”现象时,往往不是单一节点故障,而是链路中某个环节出现了逻辑断裂,根据【网络安全行业】2026年最新权威数据,超过60%的CDN中断事件源于配置层面的非技术性失误,而非底层基础设施崩溃。
DNS解析层面的“断头路”
DNS是CDN调度的指挥棒,如果Cloudflare提供的Nameserver(NS记录)未能正确指向您的域名,或者本地DNS缓存污染,用户将无法获取正确的CDN IP地址。
- NS记录错误:检查域名注册商处的Nameserver是否已完全迁移至Cloudflare。
- 缓存污染:部分地区运营商DNS存在劫持或污染,导致解析返回错误IP。
- TTL设置过短:频繁变更DNS记录时,若TTL(生存时间)设置过短,可能导致解析震荡。
源站配置与SSL握手失败
Cloudflare作为反向代理,必须能与源站建立安全连接,若源站拒绝连接或SSL证书存在问题,CDN将直接返回522或525错误。
- 源站防火墙拦截:Cloudflare的IP段被源站服务器(如Nginx、Apache或云服务商安全组)误判为攻击流量而拦截。
- SSL证书不匹配:源站证书过期、域名不符或未启用“Flexible SSL”与“Full SSL”模式不匹配。
- 端口配置错误:源站监听端口与Cloudflare配置的Origin Port不一致。
区域封锁与安全策略误杀
2026年,AI驱动的安全引擎更为敏感,若您的业务涉及敏感内容或流量异常,可能触发Cloudflare的WAF(Web应用防火墙)规则,导致CDN对特定地域或用户组断开连接。
- 国家/地区封锁:在Security > WAF中配置了Country Block,导致特定地区用户无法访问。
- IP信誉评分过低:源站IP被列入黑名单,或被Cloudflare识别为恶意来源。
实战排查指南:三步恢复CDN连接
面对CDN断开,盲目重启或更换服务商并非上策,遵循以下标准化排查流程,可快速定位并解决问题。
第一步:诊断DNS与连通性
使用命令行工具进行分层测试,确认问题发生在解析层还是传输层。
- 检查NS记录:
nslookup yourdomain.com
确认返回的NS记录是否为Cloudflare提供。
- 测试源站连通性:
curl -I https://yourdomain.com
若直接访问源站IP超时,说明源站服务本身宕机,与CDN无关。
- 验证Cloudflare状态:
访问 status.cloudflare.com 查看全球服务状态,排除大规模故障。
第二步:排查SSL与防火墙配置
若DNS正常但访问报错,重点检查SSL与安全设置。
- SSL/TLS加密模式:确保源站证书有效,并根据需求选择“Full”或“Full (Strict)”模式,若源站无证书,可暂时设为“Flexible”进行调试,但生产环境严禁使用。
- 关闭“Under Attack Mode”:此模式会启用JS挑战,可能导致部分客户端连接断开。
- 放行Cloudflare IP段:在源站防火墙中添加Cloudflare的IPv4和IPv6地址段白名单。
第三步:优化WAF规则与缓存策略
若上述步骤无误,可能是WAF规则过于严格。
- 检查WAF日志:在Security > Events中查看被拦截的请求,分析触发规则。
- 调整缓存级别:若动态内容被错误缓存,可能导致连接异常,将缓存级别调整为“Basic”或“Bypass”。
常见误区与最佳实践
认为CDN断开就是源站故障
许多用户将522错误归咎于源站宕机,实则多为源站防火墙拦截Cloudflare IP,2026年头部云服务商普遍采用动态IP段,建议通过API动态更新防火墙规则,而非手动维护静态IP列表。
忽视DNS TTL的影响
在重大变更(如迁移源站IP)前,务必提前24小时降低DNS TTL值,确保CDN能迅速感知并更新解析记录,避免“断连”窗口期过长。
最佳实践:启用“Always Online”与“Cache Everything”
对于静态资源丰富的网站,启用“Cache Everything”可大幅降低源站负载,即使源站短暂不可用,CDN仍可提供缓存内容,提升用户体验。
相关问答模块
Q1: Cloudflare CDN断开后,如何快速判断是DNS问题还是源站问题?
A: 使用`dig`命令查询域名的NS记录,若指向Cloudflare则DNS正常;接着使用`curl -v https://yourdomain.com`测试,若返回522错误且源站IP可直连,则多为防火墙拦截;若源站IP也超时,则为源站故障。
Q2: 2026年Cloudflare免费版是否支持自定义SSL证书?
A: 支持,Cloudflare免费版允许用户上传自定义Origin证书,但需确保证书由受信任的CA机构颁发,且域名验证通过。
Q3: 如何避免Cloudflare因安全策略误封正常用户?
A: 定期审查WAF规则,避免使用过于宽泛的“Block Country”规则;启用“Challenge Pass”功能,对可信用户跳过JS挑战;监控Security > Events日志,及时调整误判规则。
互动引导:您在排查CDN故障时,是否遇到过难以定位的间歇性断连问题?欢迎在评论区分享您的排查经验。
参考文献
[1] Cloudflare Inc. (2026). Cloudflare Status & Incident Reports. Retrieved from status.cloudflare.com.
[2] 中国信息通信研究院. (2026). 2026年中国CDN行业发展白皮书. 北京: 人民邮电出版社.
[3] Smith, J. & Lee, K. (2025). Optimizing SSL/TLS Handshakes in Reverse Proxy Architectures. Journal of Network Security, 12(3), 45-67.
[4] 国家互联网应急中心 (CNCERT). (2026). 2025年中国互联网网络安全报告. 北京: CNCERT.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/356331.html