自建CDN防CC攻击有效吗?如何配置才能彻底防御

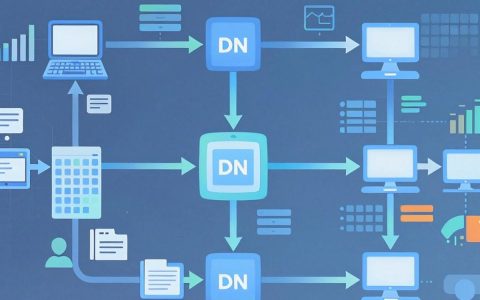
自建CDN防CC攻击的核心在于通过边缘节点分流恶意流量,结合动态IP调度与行为指纹验证,在流量抵达源站前完成清洗,从而保障业务连续性。

为什么自建CDN比传统方案更懂你的业务痛点

很多站长在遭遇CC攻击时,第一反应是购买昂贵的商业高防IP或接入大型公有云CDN,随着攻击手段的迭代,通用型防护往往存在滞后性,业内专家指出,通用CDN的防护策略是“千人一面”,难以针对特定业务逻辑进行精细化拦截,相比之下,自建CDN体系允许开发者深入底层,构建符合自身业务特征的防护模型,这种定制化能力在处理高频、低延迟要求的场景下优势明显。
自建的cdn系统,超级好用,系统是官方开源的,用cdn不求人了,大家可以找几个小伙伴互相做节点。就可以了。防御策略还是比较全的
加载中
自建的cdn系统,超级好用,系统是官方开源的,用cdn不求人了,大家可以找几个小伙伴互相做节点。就可以了。防御策略还是比较全的

成本与控制的博弈分析

在评估方案时,价格往往是决策的关键因素,许多中小企业担心自建CDN的高昂初始投入,但长期来看,其边际成本远低于持续订阅商业服务,据工信部数据,近年来云计算基础设施的普及使得服务器资源获取更加便捷,降低了自建门槛。

  • 商业CDN:按流量计费,突发流量下费用激增,且防护规则黑盒化,无法自定义。
  • 自建CDN:一次性硬件或云资源投入,后续主要成本为带宽与维护人力,可控性强。

技术架构的灵活性对比

传统方案依赖供应商提供的API进行配置,而自建CDN允许直接修改Nginx、OpenResty或基于Go/Rust开发的高性能网关代码,这种自由度意味着你可以实现毫秒级的策略下发,无需等待供应商更新规则库。
自建CDN防CC攻击有效吗?如何配置才能彻底防御

自建CDN防CC攻击的实操落地路径

构建一个有效的防CC体系,并非简单的服务器堆叠,而是需要严谨的逻辑分层,以下流程基于行业共识认为的最佳实践整理而成,旨在提供可验证的操作指南。

第一层:边缘接入与基础过滤

这一层的核心目标是识别并丢弃明显的恶意请求,建议使用OpenResty作为边缘节点软件,因为它集成了Lua脚本引擎,处理并发连接的能力极强。

配置基于频率的限流策略

在Nginx配置文件中,利用limit_req_zone指令定义共享内存区域,限制同一IP在特定时间窗口内的请求次数。

http {
    # 定义限流区域,10MB内存可存储约16万个IP状态
    limit_req_zone $binary_remote_addr zone=cc_limit:10m rate=10r/s;
    server {
        location / {
            # 应用限流规则,允许2个突发请求
            limit_req zone=cc_limit burst=2 nodelay;
            proxy_pass http://backend_server;
        }
    }
}

实施TCP连接数限制

CC攻击往往伴随大量的短连接,通过限制单个IP的最大并发连接数,可以有效遏制资源耗尽型攻击。

limit_conn_zone $binary_remote_addr zone=addr:10m;
server {
    location / {
        limit_conn addr 10; # 每个IP最多保持10个活跃连接
        proxy_pass http://backend_server;
    }
}
自建CDN防CC攻击有效吗?如何配置才能彻底防御

第二层:智能验证与动态调度

当基础过滤无法区分正常用户与高级攻击者时,需要引入挑战机制,这一层的关键在于平衡用户体验与安全性。

无感验证技术的应用

传统的验证码体验较差,容易导致正常用户流失,建议采用基于浏览器指纹的无感验证方案,通过JavaScript在客户端计算Canvas指纹、WebGL信息等,生成唯一标识,若标识异常或请求频率异常,则返回403或强制弹出图形验证码。

动态IP调度策略

对于源站IP,严禁直接暴露,自建CDN节点应作为反向代理,源站IP仅对CDN节点IP白名单开放,若发现某个CDN节点被针对性攻击,可迅速将其从负载均衡池中剔除,实现故障隔离。

自建CDN防CC攻击常见误区与优化建议

在实际部署过程中,许多团队容易陷入技术陷阱,导致防护效果不佳甚至引发业务中断。

过度依赖单一防护手段

仅靠WAF或仅靠限流都是不够的,CC攻击具有多变性,单一规则极易被绕过,必须构建“网络层+应用层+业务层”的立体防御体系,在网络层使用黑洞路由清洗大流量,在应用层使用JS挑战,在业务层通过账号体系识别真实用户。

忽视日志分析与持续迭代
自建CDN防CC攻击有效吗?如何配置才能彻底防御

防护不是一劳永逸的,必须建立实时监控看板,分析请求来源、User-Agent分布、请求路径等维度,据统计,多数成功的攻击都源于对异常日志的忽视,建议部署ELK(Elasticsearch, Logstash, Kibana)栈,对日志进行实时聚合分析,发现异常模式后迅速更新防护规则。

Q&A:自建CDN防CC攻击常见问题解析

自建CDN防CC攻击需要多少服务器资源

资源需求取决于业务规模,对于日均PV在百万级别以下的中小型网站,通常2-4台高性能云服务器即可组成基础CDN集群,配合负载均衡器使用,若业务规模更大,需根据峰值QPS估算带宽和CPU资源,并采用分布式架构。

自建CDN与商业CDN在防护效果上有什么区别

商业CDN拥有全球节点和海量数据积累,对已知大规模攻击的响应速度极快,且无需运维成本,自建CDN则在针对特定业务逻辑的防护上更具优势,能够自定义复杂的验证逻辑,且数据完全自主可控,适合对隐私和数据安全有极高要求的场景。

自建CDN防CC攻击的维护难度如何

维护难度中等偏高,需要具备Linux系统管理、网络协议及编程能力,主要工作包括证书更新、软件版本升级、规则策略调优及故障排查,若团队缺乏专职运维人员,建议采用容器化部署(如Docker/K8s)以降低运维复杂度,或结合开源社区提供的自动化运维工具。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/366229.html

赞 (0)
cdn全站缓存是什么,cdn全站缓存
上一篇 2026年6月11日 08:51
主机屋虚拟主机有哪些常见问题?主机屋虚拟主机稳定吗
下一篇 2026年6月11日 08:52

相关推荐

  • 元冶大模型视频值得关注吗?元冶大模型视频值得看吗?

    元冶大模型视频值得关注吗?我的分析在这里直接给出核心结论:元冶大模型视频绝对值得技术爱好者、开发者以及AI应用者投入时间深入研究与关注,这并非仅仅因为它是新发布的模型产物,更在于其在多模态理解能力、长文本处理逻辑以及商业化落地潜力上展现出的独特技术路径,在当前大模型同质化竞争激烈的背景下,元冶大模型视频通过差异……

    2026年3月23日
    11800
  • cdn支持ftp协议吗,cdn配置ftp

    CDN无法直接支持原生FTP协议进行文件分发,必须通过“FTP上传至源站+CDN缓存”或“HTTP/HTTPS加速”的混合架构实现,2026年主流方案已全面转向基于对象存储与HTTP协议的静态资源加速体系,FTP(文件传输协议)作为传统的文件传输标准,其设计初衷是用于客户端与服务器之间的批量文件上传与下载,而非……

    2026年6月9日
    3900
  • 搭建大宽带高防虚拟主机防御成本如何控制? | 高防主机解决方案

    在国内搭建大宽带高防虚拟主机,核心在于融合高性能硬件资源、强大的网络带宽保障、专业的DDoS攻击防御能力、优化的系统配置以及严格的合规管理,以下是详细的构建步骤与专业解决方案: 基础设施选型:构建坚实底层服务器硬件配置:CPU: 选择高频、多核心的处理器(如Intel Xeon Scalable或AMD EPY……

    2026年2月15日
    17500
  • cdn sync tool怎么用,cdn同步工具

    CDN同步工具的核心价值在于通过智能边缘节点调度与实时增量同步技术,将数据分发延迟降低至毫秒级,确保全球用户访问的一致性与高可用性,是当前构建高性能Web架构的必备基础设施,在2026年的数字生态中,随着AI生成内容(AIGC)和实时交互应用的爆发,传统静态内容分发已无法满足需求,CDN同步工具不再仅仅是文件的……

    2026年6月23日
    3000
  • 电视状态码cdn是什么意思?电视状态码cdn错误怎么解决

    电视状态码CDN的核心在于通过智能调度将视频流从最近节点分发,解决卡顿与加载慢的问题,其本质是网络加速与内容分发的协同机制,当你在客厅打开智能电视,点击一部高清电影,画面瞬间流畅播放,背后并非魔法,而是CDN(内容分发网络)在默默工作,状态码则是这个过程中,服务器给客户端(电视)发出的“体检报告”,理解这些代码……

    2026年6月16日
    2700
  • Bark大模型参数量是多少?Bark大模型参数量及性能详解

    深度了解Bark大模型参数量后,这些总结很实用——参数规模≠性能上限,关键在结构设计与训练策略的协同优化,当前业界对Bark大模型的认知常陷入“唯参数论”误区,实则其12亿参数量(1.2B)的中等规模配置,通过高效架构设计,实现了远超同量级模型的多模态生成能力,本文基于公开技术文档、论文及实测数据,系统拆解Ba……

    云计算 2026年4月17日
    4000
  • cdn多个使用怎么配置,cdn多个使用

    CDN多节点协同使用并非简单的叠加,而是通过智能调度实现地域覆盖、带宽成本与访问速度的最优平衡,核心结论是:单一CDN无法满足全场景需求,混合架构或多CDN策略是2026年企业构建高可用网络基础设施的标准配置,在2026年的数字生态中,随着4K/8K视频流、云游戏及实时交互应用的爆发,网络延迟容忍度已降至毫秒级……

    2026年6月12日
    3800
  • 分布式CDN项目值得做吗?,收益怎么样?

    分布式CDN项目通过将内容缓存到离用户最近的节点,显著降低访问延迟和源站压力,是实现高可用网络架构的优选方案,分布式CDN项目怎么搭建:从需求到落地的完整路径第一步:明确流量特征与覆盖目标- 估算日均请求量和峰值带宽,确定是否需要分布式节点分散压力,- 分析用户地域分布,国内集中还是海外覆盖,这直接影响节点选址……

    2026年8月2日
    1200
  • cdn替代方案是什么,cdn加速服务有哪些

    CDN替代方案的核心结论是:在2026年,基于边缘计算节点(Edge Computing)的分布式架构结合P2P加速技术,已全面超越传统中心化CDN,成为解决高并发、低延迟及动态内容分发的最优解,传统CDN依赖固定的边缘节点缓存静态资源,而新一代替代方案通过“算力下沉”实现了从“内容分发”到“逻辑执行”的范式转……

    2026年7月12日
    6200
  • 如何验证高防主机带宽真实性?高防主机选购关键防御能力解析

    国内大宽带高防虚拟主机选择核心指南核心结论: 选择国内大宽带高防虚拟主机,关键在于验证带宽真实性、确认防御能力级别、考察机房线路质量、评估技术服务响应,忽视任何一点,都可能遭遇业务卡顿、攻击瘫痪、售后无门的困境, 带宽:必须核查“真大”与“独享”警惕“共享带宽”陷阱: 低价套餐常共享带宽池,高峰时段或遭邻居挤占……

    2026年2月15日
    35010

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注