


选择安全组出方向配置的核心在于遵循“最小权限原则”,默认拒绝所有出站流量,仅开放业务必需的端口(如80、443),并通过白名单机制限制访问目标,从而在保障业务连通性的同时最大化降低数据泄露风险。
安全组作为云服务器的虚拟防火墙,其出方向(Egress)配置往往被运维人员忽视,导致“重入轻出”的安全隐患,许多团队在配置时,习惯性地将出方向设为“允许所有”,这种做法在2026年的云安全环境中已被视为高危操作,正确的配置逻辑应当是从业务场景出发,逆向推导所需的网络出口,确保每一行规则都有明确的业务支撑。
出方向配置的核心逻辑与常见误区
在深入具体操作之前,必须厘清出方向配置的本质,出方向规则控制的是云服务器主动发起的连接,而非外部传入的请求,业内专家指出,大多数数据泄露事件并非源于外部入侵,而是由于内部服务器被攻陷后,作为跳板向外传输敏感数据或连接恶意C2服务器,出方向的安全配置重点在于“遏制”而非“放行”。
默认拒绝策略的重要性
主流云服务商的安全组默认行为通常是“入方向拒绝,出方向允许”,这一设计初衷是为了方便开发者快速部署,但在生产环境中,这种宽松策略极易被利用,将出方向默认策略调整为“拒绝所有”,是构建纵深防御体系的第一步,这意味着,只有明确配置了允许规则,服务器才能访问互联网或内网其他资源,这种“白名单”机制虽然增加了初始配置成本,但能显著缩小攻击面。
常见配置误区解析
许多初学者在配置时存在以下误区:
- 全开策略:为了调试方便,直接允许0.0.0.0/0的所有端口出站,这相当于给黑客留了一扇后门。
- 混淆方向:误将入方向的端口映射逻辑套用到出方向,认为只要开放了80端口入站,出站就不需要额外配置,Web服务器返回响应时,出站流量使用的是临时高位端口,而非80端口。
- 忽略内网通信:仅关注互联网出口,忽略了服务器与数据库、缓存服务之间的内网通信需求。
如何根据业务场景选择出方向规则
不同的业务形态对出站流量的需求截然不同,精准匹配业务场景,是配置高效且安全规则的关键,我们需要避免“一刀切”的配置方式,而是针对具体服务进行精细化管控。
Web服务器场景配置
对于提供HTTP/HTTPS服务的Web服务器,出方向配置相对简单但需严谨。
基础互联网访问
Web服务器通常需要访问互联网以获取时间同步服务(NTP)、软件更新源或调用第三方API。
协议与端口:TCP协议,端口443(HTTPS)用于API调用,端口123(UDP)用于NTP同步。
目标地址:建议限制为特定的IP段或CIDR,而非0.0.0.0/0,仅允许访问云服务商提供的NTP服务器IP。
反向代理流量
如果Web服务器作为反向代理,需要将请求转发至后端应用服务器,则需开放后端服务器的内网IP及对应端口(如8080),目标地址必须精确到后端主机的私有IP,严禁使用通配符。
数据库与应用中间件场景
数据库服务器(如MySQL、Redis)通常不需要主动访问互联网,其出方向策略应极为严格。
- 默认策略:拒绝所有出站流量。
- 例外情况:若需连接外部监控平台或备份存储(如S3兼容存储),则需单独添加允许规则。
- 目标地址:精确指定监控平台或存储服务的Endpoint IP,对于S3等对象存储,部分云服务商支持通过VPC Endpoint实现内网访问,此时无需配置互联网出口规则,安全性更高。
批量处理与大数据场景
大数据集群或批量处理任务可能需要访问大量外部数据源。
- 策略建议:此类场景不宜使用单条宽泛规则,而应建立“动态白名单”机制。
- 实施方法:利用云服务商提供的标签(Tag)或安全组关联功能,将需要访问特定外部服务的服务器分组,统一应用出站规则。
出方向安全组配置实操指南
掌握理论后,落地执行是关键,以下以主流云平台的通用操作逻辑为例,演示如何配置一个高安全性的出方向规则。
评估业务需求
在创建规则前,列出服务器需要访问的所有外部服务及其协议、端口、IP范围。
- 清单示例:
- NTP服务:UDP 123,IP为10.0.0.1
- 软件源:TCP 443,IP为10.0.0.2-10.0.0.10
- 业务API:TCP 443,IP为203.0.113.5
修改默认策略
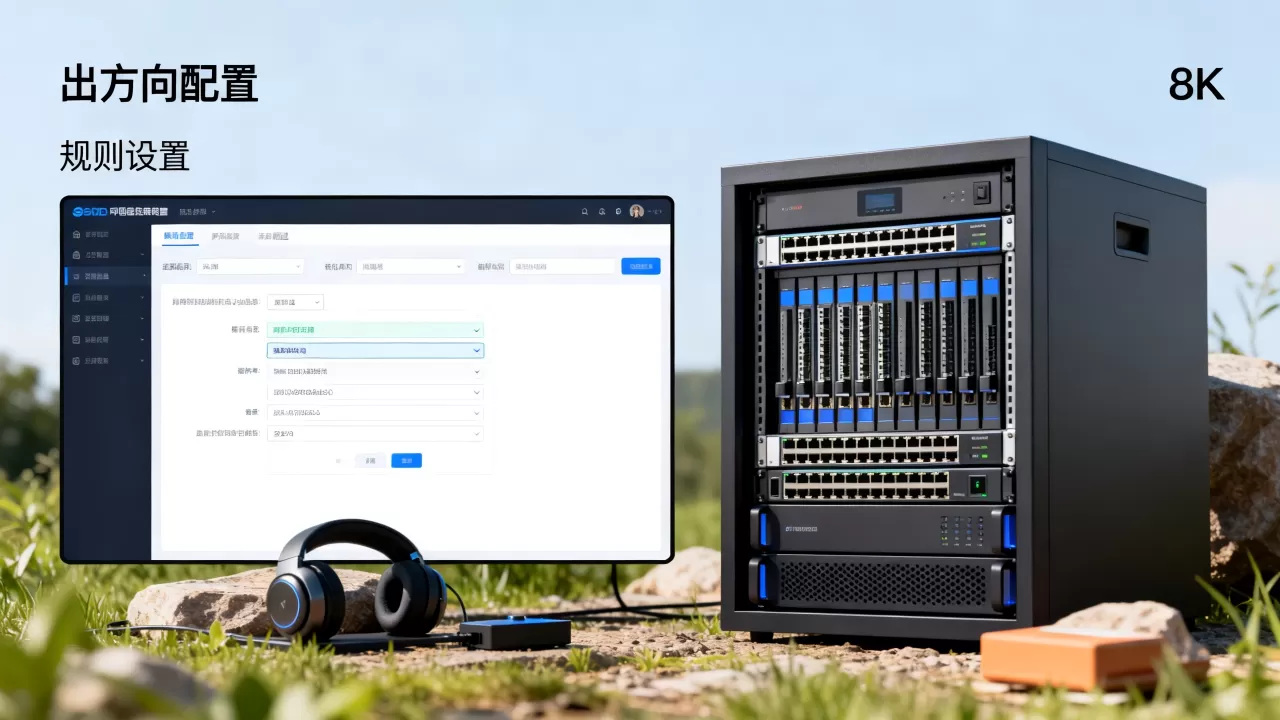
登录云控制台,找到目标安全组,进入“出方向规则”页面。
- 操作

:将默认规则从“允许所有”修改为“拒绝所有”。
- 注意:修改前请确认已记录所有必要的出站需求,否则会导致业务中断。
添加精细化规则
根据评估清单,逐条添加允许规则。
- 优先级:设置较高的优先级(数字越小优先级越高),确保特定IP的规则优先于通用规则。
- 目标地址:始终使用具体的IP或CIDR,避免使用0.0.0.0/0。
- 示例配置表:
| 规则方向 | 协议 | 端口范围 | 目标地址 | 策略 | 优先级 | 说明 |
|---|---|---|---|---|---|---|
| 出方向 | UDP | 123 | 0.0.1/32 | 允许 | 1 | NTP时间同步 |
| 出方向 | TCP | 443 | 0.113.5/32 | 允许 | 2 | 业务API调用 |
| 出方向 | TCP | 443 | 0.0.2-10.0.0.10/32 | 允许 | 3 | 软件源更新 |
| 出方向 | 全部 | 全部 | 0.0.0/0 | 拒绝 | 100 | 默认拒绝 |
验证与测试
配置完成后,务必进行功能验证。
- 连通性测试:使用
curl或ping命令测试关键服务是否可达。 - 日志审计:开启安全组日志功能,观察是否有被拒绝的出站流量,若发现业务异常,检查日志中的拒绝记录,判断是否遗漏了必要规则。
进阶优化与自动化管理
随着云资源规模的扩大,手动配置安全组规则将变得难以维护,自动化和基础设施即代码(IaC)成为必然选择。
使用基础设施即代码管理
通过Terraform或CloudFormation等工具,将安全组规则定义为代码。
- 优势:版本控制、可重复部署、变更审计。
- 实践:将安全组规则纳入CI/CD流水线,任何规则变更都需经过代码审查和自动化测试。
定期审计与清理
- 闲置规则清理:定期审查安全组规则,移除不再使用的条目,据统计,相当一部分企业存在大量长期未使用的安全组规则,这些规则可能成为潜在的攻击入口。
- 权限最小化复核:每季度进行一次权限复核,确保每条规则都符合当前的业务需求。
常见问题解答
安全组出方向配置_如何平衡业务连通性与安全性
平衡的关键在于“按需开放”和“最小化原则”,明确业务必须访问的外部服务及其精确IP或域名对应的IP段,优先使用VPC Endpoint或内网域名解析,避免经过互联网出口,对于必须经过互联网的访问,限制目标IP和端口范围,并启用日志审计,通过定期审计规则使用情况,及时清理无效规则,从而在保障连通性的同时,将安全风险降至最低。
安全组出方向配置_与网络ACL有什么区别
安全组是实例级别的虚拟防火墙,状态检测,支持白名单,作用于虚拟机层面;网络ACL是子网级别的无状态防火墙,支持黑白名单,作用于子网层面,通常建议两者配合使用:安全组负责精细化的实例级控制,网络ACL负责粗粒度的子网边界防护,出方向配置主要在安全组中进行,若需更严格的子网级管控,可在网络ACL中补充拒绝规则,形成双重防护。
安全组出方向配置_遇到业务中断如何排查
若配置出方向规则后业务中断,首先检查默认策略是否已改为“拒绝所有”,并确认必要规则已添加且优先级正确,使用telnet或nc命令测试目标端口连通性,若连通性正常但业务异常,检查应用层日志,确认是否因DNS解析失败或证书验证问题导致,查看安全组日志,确认是否有被拦截的出站流量,并根据日志提示调整规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/389050.html





评论列表(1条)
卧槽,这出方向设置太细了。咱这老破小服务器,稳定最重要,何必折腾这些?差不多就行,别整那虚头巴脑的白名单,容易误事!