


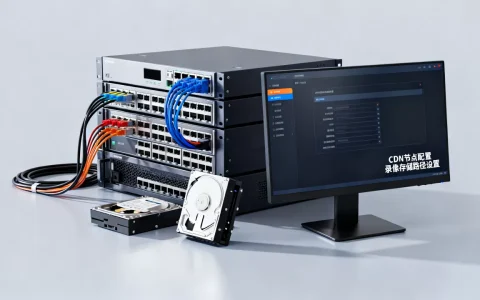
CDN缓存预热失败通常由源站响应异常、权限配置错误或预热队列拥堵导致,建议优先检查源站连通性及预热接口返回的具体错误码以快速定位问题。
当业务高峰期到来,却发现CDN节点上还是旧资源,这种“预热失效”的焦虑感往往比业务宕机更让人抓狂,很多运维人员第一反应是重启服务或联系客服,但这往往治标不治本,缓存预热本质上是主动将源站资源拉取到边缘节点的过程,一旦失败,意味着边缘节点无法获取最新内容,用户访问时仍会回源,不仅增加源站压力,还可能导致页面加载缓慢,要解决这个问题,不能只盯着CDN控制台看,必须从请求链路的全局视角去拆解。

CDN缓存预热失败原因分析与排查思路
预热失败的表象千差万别,有的提示“源站超时”,有的显示“权限拒绝”,还有的静默失败,没有任何报错信息,业内专家指出,绝大多数预热失败并非CDN平台本身故障,而是源站环境或配置策略与预热机制不匹配,我们需要建立一套标准化的排查逻辑,从网络连通性到权限验证,层层递进。
源站连通性与状态检查
预热任务的第一步是CDN节点向源站发起HTTP请求,如果这一步受阻,预热自然无法开始。
- 源站存活状态:确认源站服务器是否正常运行,IP地址和端口是否正确,很多时候,源站维护或重启会导致短暂不可用,从而引发预热失败。
- 网络防火墙策略:检查源站的安全组或防火墙规则,是否放行了CDN节点的IP段,部分企业级防火墙会拦截非正常业务流量的扫描,误将预热请求视为攻击。
- HTTPS证书问题:若源站启用HTTPS,需确保证书有效且被CDN节点信任,自签名证书或过期证书会导致SSL握手失败,进而中断预热。

权限与鉴权配置冲突
这是最容易被忽视的“隐形杀手”,很多场景下,源站开启了防盗链或URL鉴权,而预热任务未携带正确的鉴权参数,导致源站拒绝服务。
- 防盗链限制:检查Referer白名单设置,如果CDN节点IP不在白名单内,或者Referer字段被严格限制,源站会返回403 Forbidden。
- URL鉴权密钥:若使用了URL鉴权(如Time+Sign模式),预热接口是否支持传入签名参数?如果不支持,预热请求会被源站视为非法请求而拒绝。
- IP黑白名单:部分高安全场景下,源站仅允许特定IP访问,需确认CDN提供的预热IP段是否已被加入白名单。
常见错误码解读与针对性解决方案
面对具体的错误提示,直接对症下药效率最高,不同的HTTP状态码对应不同的故障点,理解这些代码背后的含义,能大幅缩短排查时间。
4xx客户端错误排查
4xx系列错误通常意味着请求本身存在问题,需重点检查配置。
- 403 Forbidden:这是最常见的预热失败原因,通常由防盗链、IP限制或目录权限引起,解决方案是检查源站访问控制列表,确保CDN节点IP或预热接口具备访问权限。
- 404 Not Found:源站返回404,说明预热指定的URL在源站上不存在,需核对预热文件路径是否拼写错误,或文件是否已被删除。
- 405 Method Not Allowed:源站不支持GET或HEAD请求,预热任务通常使用GET或HEAD请求,需确认源站Web服务器(如Nginx、Apache)配置是否限制了请求方法。

5xx服务端错误排查
5xx系列错误表明源站或中间件处理请求时发生内部错误,需关注源站负载和日志。
- 502 Bad Gateway:通常由反向代理(如Nginx)无法从后端应用服务器获取有效响应引起,检查后端服务是否崩溃或超时。
- 503 Service Unavailable:源站过载或正在维护,此时应等待源站恢复后再重试预热,或分批进行预热以避免加重源站负担。
- 504 Gateway Timeout:源站响应超时,这通常发生在预热大文件时,需检查源站带宽瓶颈或增加超时时间配置。
高级场景下的预热策略优化
对于大型网站或高并发业务,简单的预热往往不够,需要更精细化的策略来保障预热成功率。
分批预热与错峰执行
一次性预热大量文件可能导致CDN队列拥堵或源站瞬间压力过大,建议将预热任务拆分为多个小批次,利用非业务高峰期执行。
- 小文件批量预热:对于HTML、CSS、JS等小文件,可合并为一次请求预热,减少请求次数。
- 大文件单独预热:视频、安装包等大文件应单独预热,并设置较低的并发数,避免占用过多带宽。
预热后验证机制
预热完成不等于成功,必须通过验证确认缓存生效。
- Header检查:使用curl命令检查响应头中的
X-Cache或Age字段,若显示HIT或Age大于0,说明缓存生效。 - 内容比对:随机抽取预热文件,对比源站与CDN节点的内容MD5值,确保内容一致。
-

监控告警
:配置CDN监控告警,当预热失败率超过阈值时,自动触发通知,便于快速介入。

CDN缓存预热失败怎么解决常见疑问
CDN缓存预热失败怎么解决源站返回403错误?
源站返回403错误,核心原因是权限拦截,登录源站服务器,检查Web服务器(如Nginx)的访问控制配置,确认是否配置了deny all或特定的allow规则,检查防盗链设置,确认是否限制了Referer或User-Agent,若CDN节点IP被拦截,需将CDN提供的IP段加入白名单,若使用了URL鉴权,需确认预热接口是否支持传入鉴权参数,若不支持,需关闭源站鉴权或改用其他预热方式。
CDN缓存预热失败怎么解决队列拥堵问题?
队列拥堵通常发生在预热文件数量巨大时,解决思路是降低单次请求量,增加重试机制,建议将预热任务拆分为多个小批次,每批次包含不超过1000个文件,避开业务高峰期,选择凌晨等低流量时段执行,若CDN平台支持,可开启“智能预热”功能,该功能会根据节点负载动态调整预热速度,检查源站带宽,确保有足够的上行带宽处理预热请求,必要时可升级源站带宽配置。
CDN缓存预热失败怎么解决HTTPS证书问题?
HTTPS证书问题导致预热失败,通常表现为SSL握手错误,确保证书在有效期内,且未被吊销,检查证书链是否完整,部分CDN节点对证书链要求严格,缺失中间证书会导致验证失败,若使用自签名证书,需确认CDN平台是否支持导入自定义CA证书,检查源站是否强制HTTPS,若源站同时支持HTTP和HTTPS,建议预热时优先使用HTTP,以减少SSL握手开销,待缓存生效后,再通过301跳转强制HTTPS。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/389859.html




评论列表(1条)
卧槽,这说的不就是我嘛!刚才陪娃写作业,也是他一回头我就赶紧刷一眼,结果一看源站连接超时,差点没气死,赶紧回一句赶紧回一