配置高防CDN的HTTPS证书,核心在于确保源站与CDN节点间的加密链路完整,并在控制台完成证书上传与域名绑定,即可实现全站安全加速。
在2026年的网络环境中,安全已不再是网站的附加选项,而是生存的底线,随着百度算法对用户体验和安全权重的持续加码,未配置HTTPS的网站不仅面临被浏览器标记为“不安全”的风险,更可能在搜索排名中处于劣势,高防CDN(内容分发网络)作为抵御DDoS攻击和流量清洗的关键基础设施,其HTTPS配置逻辑与普通CDN略有不同,主要涉及证书托管、源站回源加密以及混合内容处理等关键环节。
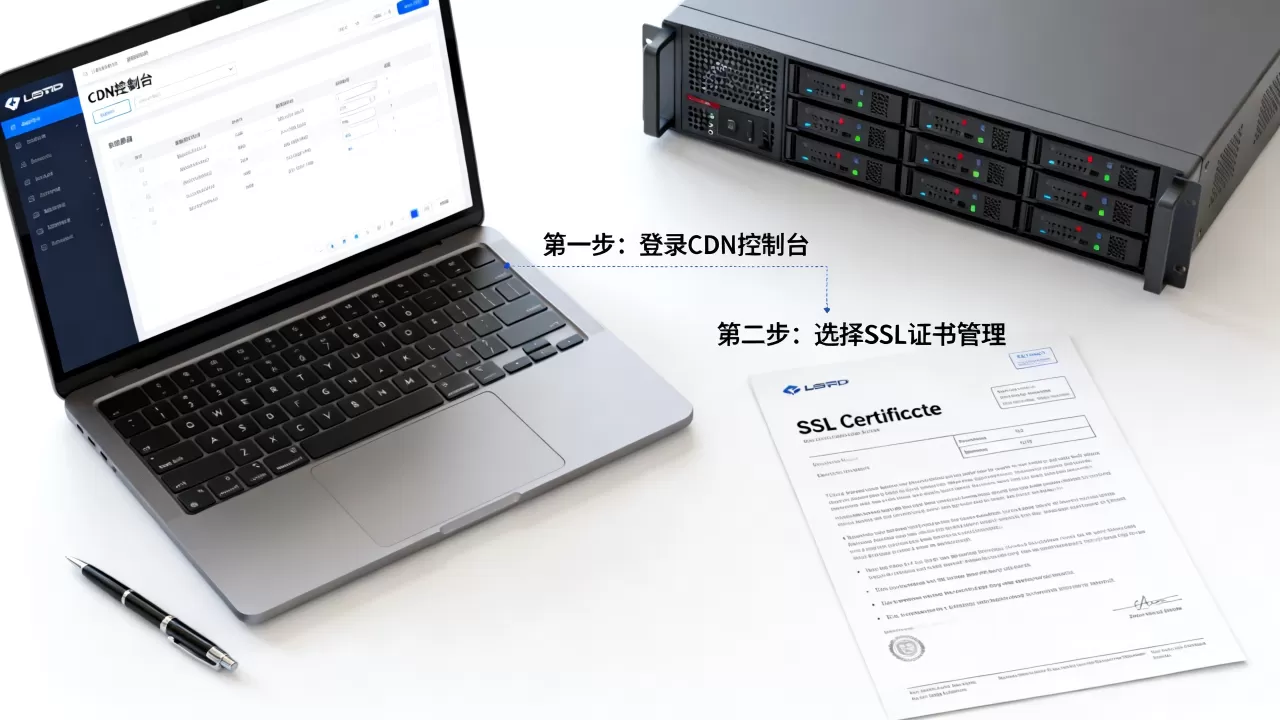
高防CDN HTTPS证书配置全流程解析
配置过程并非简单的“上传-保存”,它涉及从证书获取到最终生效的完整闭环,业内专家指出,许多配置失败案例并非技术故障,而是对证书类型和回源策略理解偏差所致。
第一步:证书选型与获取
在开始配置前,必须明确你拥有的证书类型,目前主流分为DV(域名验证)、OV(机构验证)和EV(扩展验证)三类,对于大多数企业官网和电商平台,DV证书已能满足基础加密需求,且获取速度快,多数情况下支持自动化签发。
- 免费证书:适合个人博客或测试环境,但部分高防CDN厂商对免费证书的自动续期支持有限,需手动管理。
- 付费证书:提供更高的信任背书和保修服务,适合金融、电商等高敏感业务场景。
- 通配符证书:若你的子域名众多,使用.example.com格式可一次性覆盖所有二级域名,避免重复配置。
获取证书后,你会得到两个关键文件:证书公钥文件(.crt或.pem)和证书私钥文件(.key),请务必妥善保管私钥,切勿上传至公共代码仓库或泄露给第三方。
第二步:登录控制台上传证书
不同厂商的控制台界面略有差异,但核心路径一致,以主流高防CDN服务商为例,操作路径通常为:控制台 > 域名管理 > 域名配置 > HTTPS配置。
具体操作步骤
- 进入HTTPS设置页

:找到目标域名,点击“配置”或“管理”,切换至“HTTPS”标签页。
- 开启HTTPS强制跳转:建议开启“HTTP自动跳转HTTPS”功能,确保用户无论输入http还是https,最终都访问加密页面。
- 上传证书文件:
- 在“证书内容”框中粘贴.crt文件的全部文本内容。
- 在“私钥内容”框中粘贴.key文件的全部文本内容。
- 注意:不要包含“BEGIN CERTIFICATE”或“END CERTIFICATE”之外的注释文字,部分旧版控制台可能解析失败。
- 保存并部署:点击保存后,CDN节点会进行证书校验并分发至全球边缘节点,这个过程通常需要1-5分钟,期间可通过浏览器刷新查看证书状态。
第三步:源站回源加密配置
这是高防CDN与普通CDN最大的区别点,高防CDN在清洗流量后,需要将请求回源到你的服务器,如果源站未配置HTTPS,或证书不被信任,会导致“混合内容”警告或回源失败。
回源策略选择
- HTTP回源:CDN与源站之间不加密,成本低,但源站数据在公网传输中可能被窃听,安全性较低,仅适用于对安全要求不高的静态资源。
- HTTPS回源:CDN与源站之间建立加密通道,这是推荐配置,能确保端到端的全链路加密,需确保源站已部署有效的HTTPS证书。
- 忽略SNI:若源站支持SNI(服务器名称指示),建议开启此选项,以便CDN能正确匹配源站的多个域名证书。
验证回源链路
配置完成后,使用命令行工具curl进行验证:
curl -I https://yourdomain.com
检查返回头中的Strict-Transport-Security(HSTS)字段是否包含max-age,以及Content-Security-Policy是否限制了不安全的内容加载。
高防CDN HTTPS配置常见痛点与解决方案
在实际操作中,用户常遇到证书报错、加载缓慢或安全等级低等问题,行业共识认为,这些问题大多源于配置细节的疏忽。
证书链不完整导致信任失败
部分浏览器(如Chrome、Safari)对证书链校验极为严格,若上传的证书缺少中间CA证书,会导致“证书不可信”错误。
- 现象:访问网站显示“您的连接不是私密连接”或“NET::ERR_CERT_AUTHORITY_INVALID”。
- 解决:确保证书文件包含完整的证书链,若使用Let’s Encrypt等免费证书,需将“chain.pem”或“fullchain.pem”内容合并上传,多数高防CDN控制台提供“自动补全证书链”功能,建议开启。
(Mixed Content)警告
即使全站启用了HTTPS,若页面中引用了HTTP协议的图片、CSS或JS文件,浏览器仍会标记为“不安全”。
- 排查方法:打开浏览器开发者工具(F12),查看“Console”或“Security”面板,寻找“Mixed Content”警告。
- 解决:将所有资源链接改为相对路径(//example.com/resource.js)或显式使用https://,对于高防CDN,可开启“自动替换HTTP资源为HTTPS”功能,但需注意部分第三方外链可能不支持HTTPS。
高防清洗后的SSL卸载问题
在高防场景下,流量先到达高防节点进行清洗,再回源,若高防节点配置了SSL卸载(即CDN与用户间加密,CDN与源站间HTTP),需确保源站能正确识别X-Forwarded-Proto头,以生成正确的HTTPS链接。
- 源站配置:在Nginx或Apache中配置rewrite规则,将HTTP请求重定向至HTTPS,或根据头信息生成绝对路径。
- 示例:Nginx配置中添加proxy_set_header X-Forwarded-Proto $scheme;,并在应用层读取该头判断协议类型。
高防CDN HTTPS配置的价格与性价比分析
配置HTTPS本身通常不产生额外费用,但涉及证书购买、高防带宽套餐及回源流量成本。
成本构成拆解
| 项目 | 免费方案 | 付费方案 |
|---|---|---|
| 证书费用 | Let’s Encrypt等(需自动续期) | 商业证书(年费数百至数千不等) |
| 高防带宽 | 基础防护带宽有限,易触发限速 | 弹性防护,按需购买,应对大流量攻击 |
| 回源流量 | 通常包含在CDN套餐内 | 若开启HTTPS回源,流量加密不改变大小,但可能增加CPU开销 |
| 维护成本 | 高(需手动处理续期和链问题) | 低(自动化管理,提供技术支持) |
据工信部数据,近年来企业级网站对安全合规的要求显著提升,采用付费高防CDN+商业证书的组合已成为中大型网站的主流选择,虽然初期投入较高,但能有效降低因攻击导致的服务中断风险和品牌信任损失。
地域性差异与选择建议
不同地区的高防CDN服务商在证书兼容性上存在细微差异,部分国内厂商对国密算法(SM2/SM3/SM4)的支持较好,适合对合规性有严格要求的政务或金融项目;而国际厂商则在全球证书链兼容性上表现更优,对于跨境业务,建议优先选择支持全球证书同步且节点覆盖广泛的CDN服务商。
高防CDN HTTPS配置常见问题解答
高防CDN HTTPS证书配置教程中,如何验证证书是否已全球生效?
可通过在线SSL检测工具(如SSL Labs)输入域名进行扫描,查看证书链完整性、协议版本及密钥强度,使用不同地区的DNS解析结果,通过traceroute命令追踪路径,确认流量是否经过CDN边缘节点而非直接回源,多数情况下,全球生效时间取决于CDN厂商的缓存刷新策略,通常为5-15分钟。
高防CDN HTTPS证书配置教程中,源站更换IP后证书是否失效?
证书与域名绑定,而非与IP绑定,只要域名DNS解析正确指向新IP,且源站已部署对应证书,HTTPS服务即可正常运行,高防CDN节点通过SNI识别域名,无需重新上传证书,但需确保新IP未被列入黑名单,且防火墙规则允许443端口入站。
高防CDN HTTPS证书配置教程中,能否同时使用HTTP和HTTPS?
可以,建议开启“HTTP自动跳转HTTPS”功能,将HTTP请求301重定向至HTTPS,这样既保留了旧链接的可用性,又强制用户访问加密通道,在控制台配置中,通常勾选“强制HTTPS”或设置重定向规则即可实现,最终状态应确保所有访问均通过加密协议完成,以符合2026年网络安全最佳实践。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/391377.html