HostDare VPS服务器通过启用防火墙、配置SSH密钥认证、定期系统更新及部署入侵检测系统,能显著提升抗攻击能力,保障数据资产安全。
在云服务器市场,安全性往往是用户最焦虑的痛点,HostDare作为老牌服务商,其VPS产品虽然以性价比著称,但默认配置并不足以应对复杂的网络威胁,安全不是买完服务器就一劳永逸的事情,它更像是一个动态的防御体系,我们需要从网络层、系统层和应用层三个维度,构建起立体的防护网。

HostDare VPS如何配置基础防火墙规则
防火墙是第一道防线,它决定了哪些流量可以进入你的服务器,很多新手用户习惯直接关闭防火墙以便调试,这无异于敞开大门迎接黑客。
理解HostDare默认安全策略
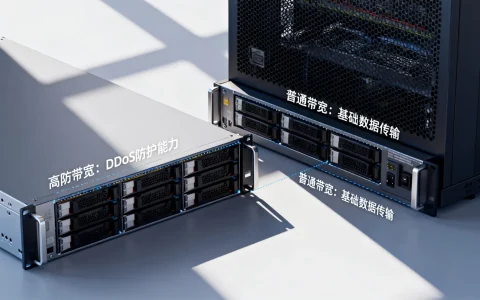
HostDare在提供VPS时,通常会在底层提供一定程度的DDoS防护,但这主要针对大规模流量攻击,对于针对端口的扫描和暴力破解,你需要在操作系统内部建立规则,业内专家指出,配置严格的入站和出站规则是降低被入侵风险的关键步骤。
使用iptables或firewalld进行端口管控
以CentOS系统为例,推荐使用firewalld,因为它比传统的iptables更易于管理,你需要遵循“最小权限原则”,只开放必要的端口。
- 开放SSH端口:默认是22端口,建议修改为非标准端口,如2222,以减少自动化脚本的扫描概率。
- 开放Web服务端口:如果是网站服务器,通常只需开放80(HTTP)和443(HTTPS)。
- 禁止其他所有入站连接:设置默认策略为DROP(丢弃),只允许白名单IP访问。
HostDare VPS防火墙配置实战步骤
以下是具体的操作路径,确保你的服务器只响应可信请求。
-
安装并启用服务:
sudo yum install firewalld -ysudo systemctl start firewalldsudo systemctl enable firewalld -
添加SSH规则:
sudo firewall-cmd --permanent --add-port=2222/tcpsudo firewall-cmd --reload -
添加Web服务规则:
sudo firewall-cmd --permanent --add-service=httpsudo firewall-cmd --permanent --add-service=httpssudo firewall-cmd --reload -
验证规则生效:
sudo firewall-cmd --list-all
通过这种方式,你可以有效阻断来自恶意IP的扫描,对于HostDare VPS价格相对亲民的特点,这种零成本的软件防火墙配置显得尤为重要,它弥补了低价服务器在硬件级安全隔离上的不足。

HostDare VPS SSH安全加固最佳实践
SSH是管理服务器的主要通道,也是黑客攻击的重点目标,默认的SSH配置存在诸多安全隐患,必须通过加固来堵住漏洞。
禁用密码登录,启用密钥认证
密码容易被暴力破解,而SSH密钥对基于非对称加密,安全性极高,这是业内共识认为最有效的SSH防护手段之一。
生成并部署SSH密钥
在本地电脑终端执行以下命令生成密钥对:ssh-keygen -t ed25519 -C "your_email@example.com"
然后将公钥复制到HostDare VPS服务器:ssh-copy-id -p 2222 root@your_server_ip
修改SSH配置文件
编辑/etc/ssh/sshd_config文件,进行以下关键修改:
- PermitRootLogin no:禁止root用户直接登录,创建一个普通用户,通过sudo提权,这样即使密码泄露,攻击者也无法直接获得最高权限。
- PasswordAuthentication no:彻底禁用密码登录,强制使用密钥。
- MaxAuthTries 3:限制最大认证尝试次数,防止暴力破解。
- ClientAliveInterval 300:设置空闲超时断开,防止会话被劫持。
修改完成后,重启SSH服务:sudo systemctl restart sshd
注意:在执行禁用密码登录前,务必确保密钥认证已配置成功,否则可能导致无法远程连接服务器。
HostDare VPS SSH端口隐藏技巧
除了禁用密码,修改默认端口也是降低被扫描频率的有效手段,在HostDare控制面板中,部分套餐允许自定义SSH端口映射,如果面板不支持,需在服务器内部修改端口,并同步更新防火墙规则,这种组合拳能过滤掉绝大多数自动化僵尸网络的攻击。
HostDare VPS系统更新与入侵检测部署
系统漏洞是黑客利用的主要入口,保持系统和软件的更新,是基础且必要的维护工作,部署入侵检测系统(IDS)可以实时监控异常行为。
定期更新系统与软件
HostDare提供的镜像通常基于最新的Linux发行版,但第三方软件包可能存在滞后。
- CentOS/RHEL系统:
sudo yum update -y - Ubuntu/Debian系统:
sudo apt update && sudo apt upgrade -y
建议设置定时任务,每周自动执行一次安全更新,对于HostDare VPS服务器如何增强安全性这一问题,自动化更新是减少人为疏忽的最佳方案。
部署Fail2Ban防止暴力破解
Fail2Ban是一款强大的入侵防御软件,它能扫描系统日志,发现多次登录失败后自动封禁IP。

安装与配置Fail2Ban
-
安装软件:
sudo yum install epel-releasesudo yum install fail2ban -y -
创建自定义配置:
复制默认配置文件:sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local -
修改jail.local:
在文件中添加或修改以下参数:[sshd] enabled = true port = 2222 filter = sshd logpath = /var/log/secure maxretry = 3 bantime = 3600
这里设置最大重试3次,封禁时间为1小时,你可以根据实际情况调整
bantime,例如设置为86400(24小时)。 -
启动服务:
sudo systemctl start fail2bansudo systemctl enable fail2ban
HostDare VPS服务器安全监控面板
对于不熟悉命令行的用户,可以考虑安装Webmin或CyberPanel等管理面板,这些面板通常内置了安全模块,如防火墙管理、文件完整性检查等,据工信部数据,使用可视化管理工具能显著降低中小企业的运维门槛和安全风险。
HostDare VPS数据备份与灾难恢复
安全不仅是防攻击,还包括防误删、防勒索,数据备份是最后一道防线。
HostDare官方备份服务评估
HostDare提供可选的备份服务,但费用较高,对于预算敏感的用户,自建备份策略更具性价比。
本地与异地备份结合
- 本地快照:利用HostDare控制面板的快照功能,在重大更新前手动创建快照。
- 异地同步:使用
rsync或rclone将重要数据同步到另一台服务器或对象存储(如AWS S3、阿里云OSS)。
自动化备份脚本示例
编写Shell脚本,定期打包网站文件和数据库,并上传至远程存储。
#!/bin/bash
DATE=$(date +%Y%m%d)
BACKUP_DIR="/backup/$DATE"
mkdir -p $BACKUP_DIR
# 打包网站文件
tar -czf $BACKUP_DIR/www.tar.gz /var/www/html
# 导出数据库
mysqldump -u user -p'password' database > $BACKUP_DIR/db.sql
# 上传至远程服务器
rsync -avz $BACKUP_DIR/ user@remote_server:/remote_backup/
# 删除7天前的备份
find /backup -type d -mtime +7 -exec rm -rf {} ;
将此脚本加入cron定时任务,确保每天凌晨执行,这种自动化流程能确保即使HostDare VPS服务器遭遇硬件故障或勒索病毒攻击,也能快速恢复业务。
HostDare VPS价格与安全投入的平衡策略

HostDare VPS价格具有竞争力,但低价并不意味着低安全,相反,由于资源分配密度可能较高,用户需投入更多精力在软件层的安全配置上。
安全配置的成本效益分析
相比于购买昂贵的企业级防火墙或安全托管服务,上述的软件层加固措施几乎零成本,对于个人开发者或中小企业,将节省下来的硬件预算投入到时间成本上,学习并实施这些安全措施,是最高效的选择。
HostDare VPS服务器安全等级对比
| 安全层级 | 默认配置 | 建议加固措施 | 预期效果 |
|---|---|---|---|
| 网络层 | 基础DDoS防护 | 防火墙端口限制 | 阻断90%扫描攻击 |
| 系统层 | 默认SSH配置 | 密钥认证+Fail2Ban | 防止暴力破解 |
| 应用层 | 无特殊监控 | 定期更新+日志监控 | 快速发现漏洞利用 |
通过上述分层加固,HostDare VPS的安全等级可从“易受攻击”提升至“具备企业级基础防护能力”。
HostDare VPS服务器如何增强安全性常见问题
HostDare VPS被攻击后如何快速恢复?
首先立即断开网络连接,防止数据外泄,从最近的干净备份中恢复系统,如果无备份,需分析日志确定入侵点,修补漏洞后重装系统,切记,不要直接在受感染的系统上打补丁,因为后门可能已隐藏在内核或系统文件中。
HostDare VPS价格低是否意味着安全服务差?
价格主要反映硬件资源和带宽成本,而非安全服务,HostDare提供的是基础设施,安全配置需用户自行完成,只要按照最佳实践进行加固,其安全性并不逊色于高价服务商,关键在于用户是否具备相应的运维能力或投入足够的时间。
HostDare VPS服务器如何监控异常流量?
可使用netstat或ss命令查看当前连接,长期监控建议部署Zabbix或Prometheus等监控工具,这些工具能记录CPU、内存、网络IO等指标,当出现异常峰值时发送警报,帮助用户及时发现潜在攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/405617.html