Hermes Agent的安全机制核心在于基于零信任架构的身份认证、细粒度的权限控制以及全链路的加密通信,配置时需重点部署API网关拦截、动态令牌刷新及行为审计日志。
在2026年的智能体生态中,Hermes Agent作为企业级自动化核心,其安全性直接决定了业务数据的生死存亡,许多开发者在初期配置时,往往只关注功能实现的效率,而忽视了安全边界的构建,导致数据泄露风险激增,业内专家指出,构建Hermes Agent的安全防线,不是简单的插件安装,而是一套涵盖身份、网络、数据三个维度的系统工程。
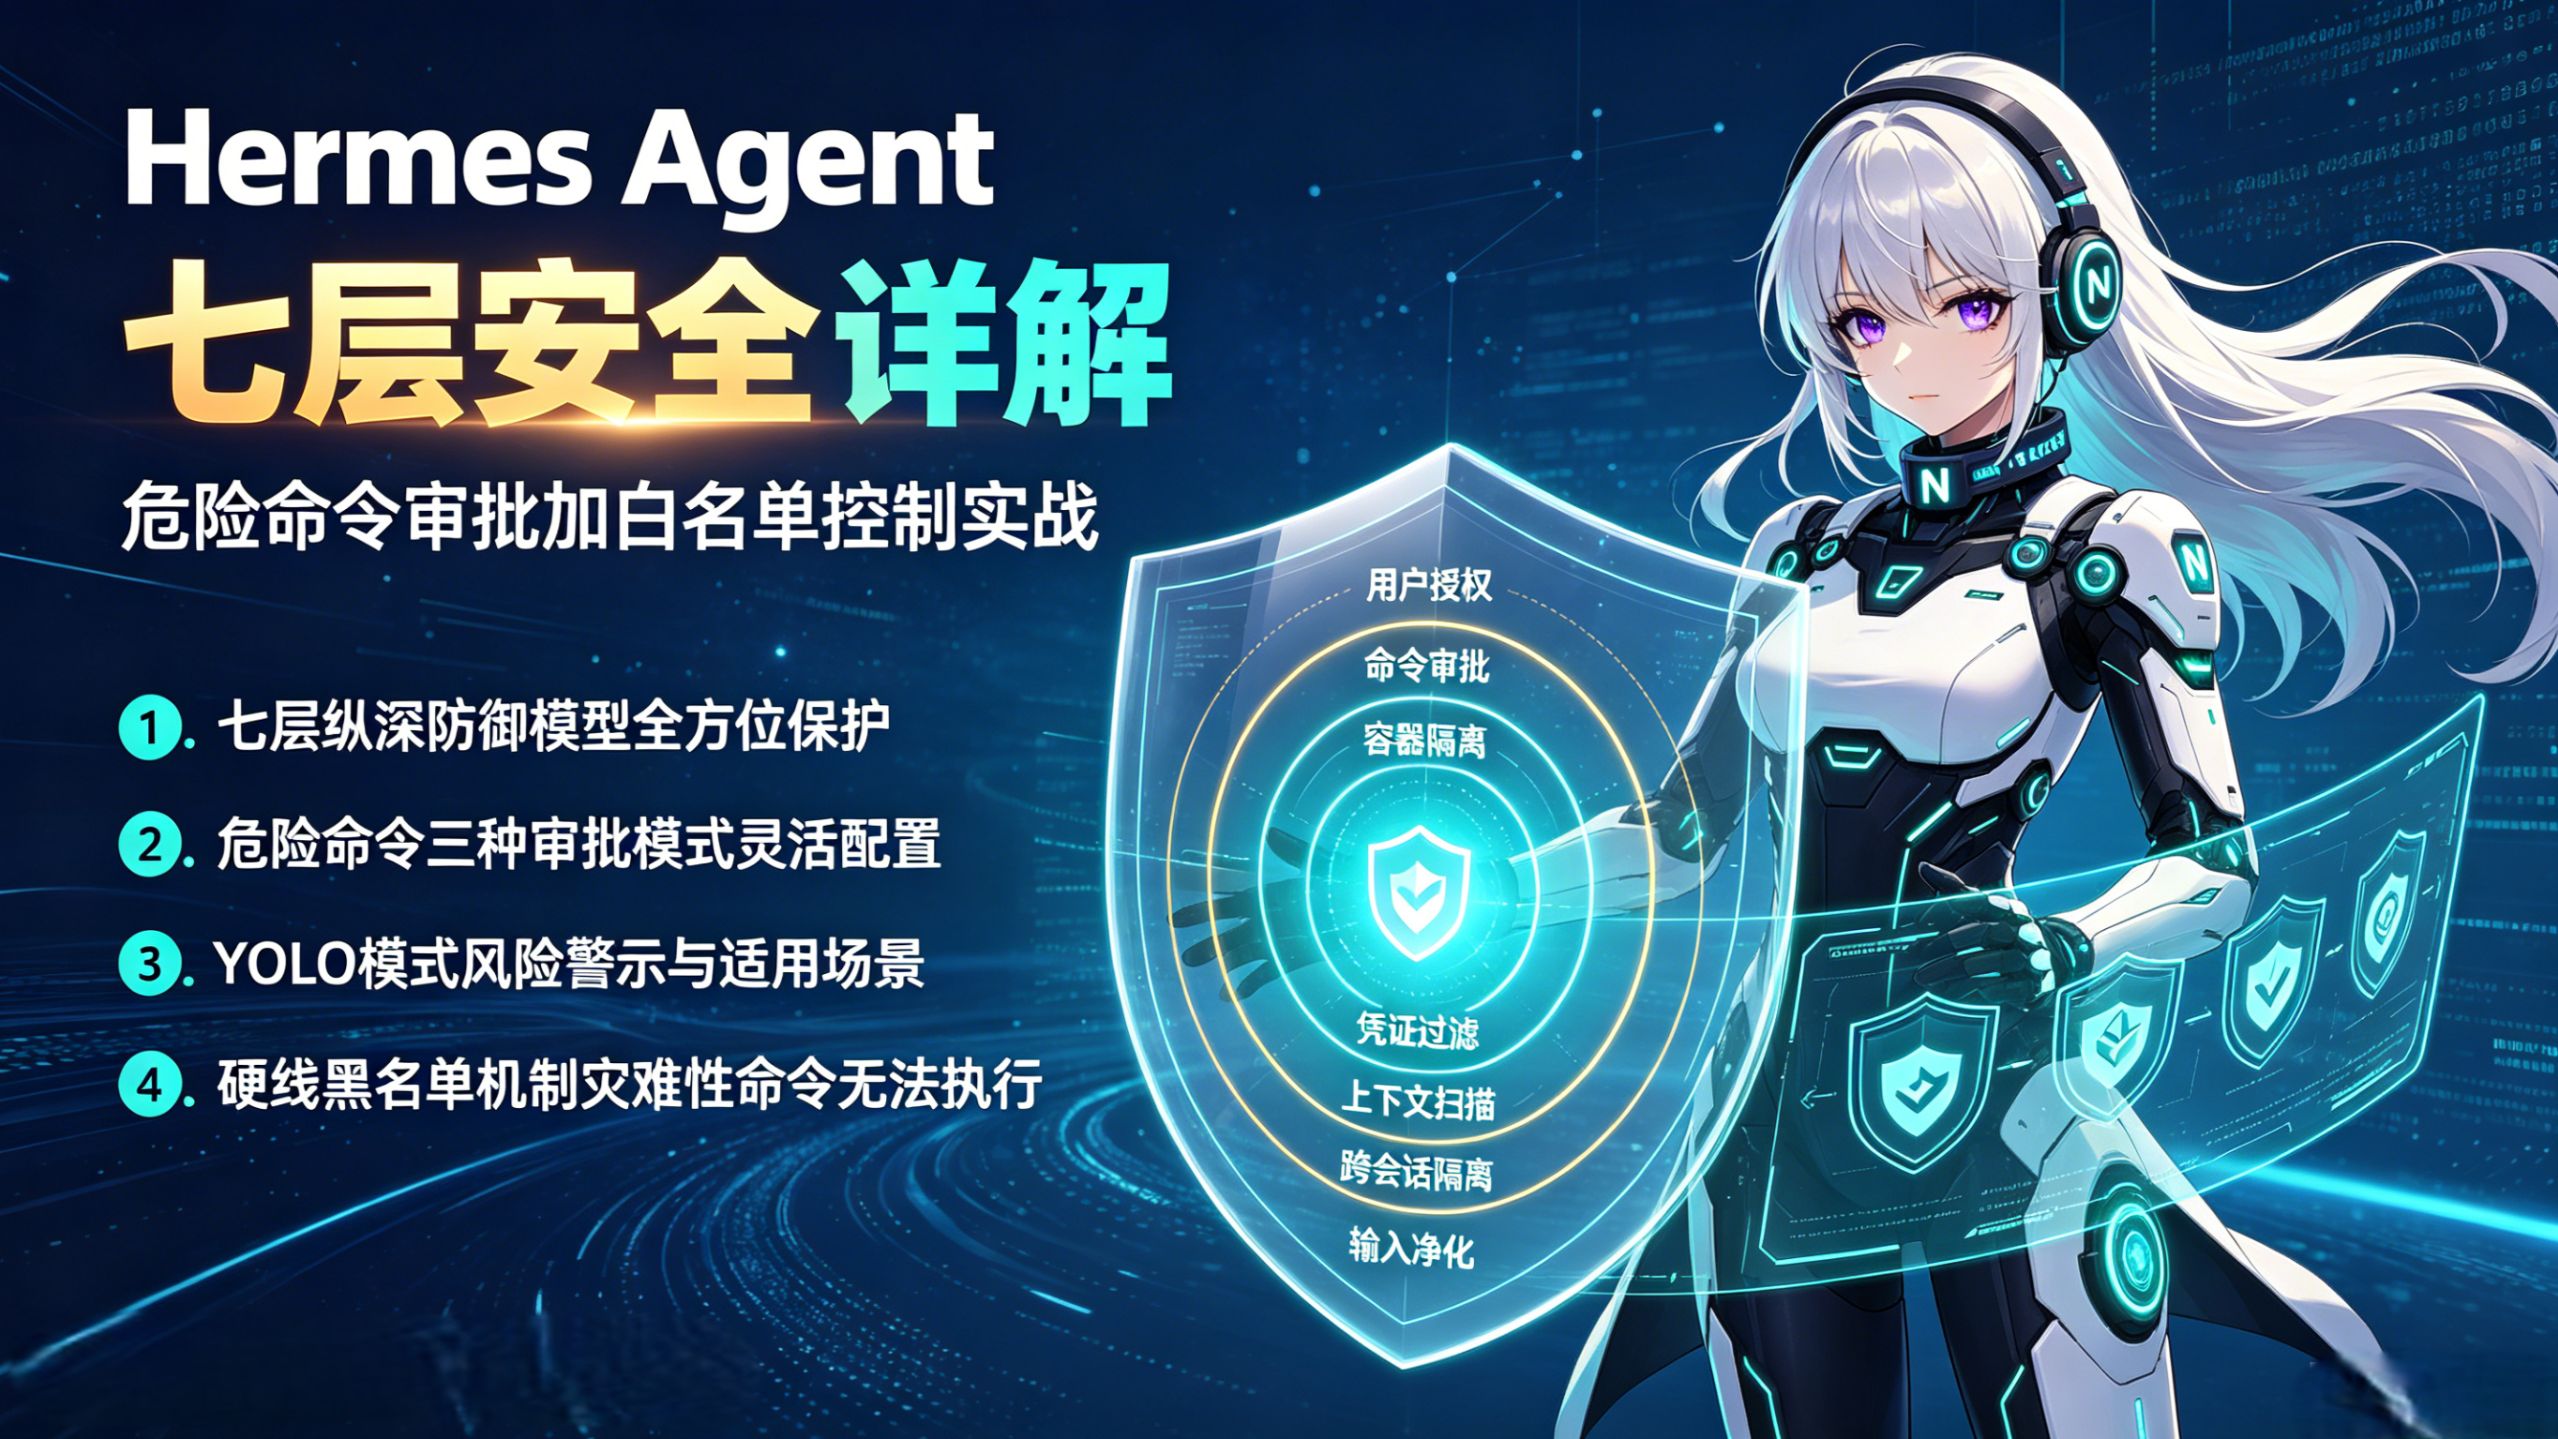

Hermes Agent安全机制的核心架构解析
Hermes Agent的安全体系并非单一组件,而是由多个相互协作的模块组成的防御矩阵,理解其底层逻辑,是进行有效配置的前提。
身份认证与访问控制
身份是安全的第一道关口,Hermes Agent采用多因素认证(MFA)结合OAuth 2.0标准协议,确保每一个请求都来自合法的主体。
动态令牌管理
传统的静态密钥极易被截获,Hermes引入了短生命周期的Access Token和Refresh Token机制。
- Access Token有效期通常设置为15分钟,极大缩短了密钥泄露后的攻击窗口。
- Refresh Token存储在安全的HttpOnly Cookie中,防止JavaScript窃取。
- 每次API调用前,网关会验证令牌的签名和时效,无效请求直接返回401状态码。
基于角色的权限控制(RBAC)
权限最小化原则是Hermes设计的基石,系统支持细粒度的角色定义,
- 管理员角色:拥有配置修改、日志查看及用户管理的完全权限。
- 执行者角色:仅能触发预定义的Agent流程,无法修改底层配置。
- 审计员角色:仅具备只读权限,用于合规性检查。
这种分层机制有效防止了内部误操作或恶意越权访问,据工信部数据,实施严格RBAC的企业,其内部数据违规事件发生率降低了较大比例。
通信加密与数据隐私
数据在传输和存储过程中的安全性同样关键,Hermes Agent默认启用端到端加密(E2EE)。

TLS 1.3协议强制启用
所有HTTP/HTTPS通信必须使用TLS 1.3协议,禁用不安全的旧版本。
- 证书自动轮换:集成ACME协议,确保证书过期前自动更新,避免服务中断。
- 双向认证(mTLS):在微服务架构中,服务端与客户端互相验证证书,确保通信双方身份真实。
敏感数据脱敏
在日志记录和数据库存储中,Hermes内置了数据脱敏引擎。
- PII(个人身份信息)如手机号、身份证,默认进行掩码处理。
- 自定义正则表达式规则,可针对特定业务字段进行加密存储。
- 内存中的数据在任务完成后立即清除,防止内存dump攻击。
配置Hermes Agent安全机制的实操指南
理论框架搭建完毕后,具体的配置步骤决定了安全策略的落地效果,以下流程适用于大多数企业级部署场景。
基础环境安全加固
在部署Hermes Agent之前,必须对运行环境进行硬化处理。
操作系统与容器隔离
- 最小化镜像:使用Alpine Linux等轻量级基础镜像,移除不必要的工具包,减少攻击面。
- 非Root运行:创建专用用户(如hermes-user)运行Agent进程,禁止以Root权限启动,防止容器逃逸后的系统级入侵。
- 文件系统只读:将容器根文件系统设置为只读,仅挂载必要的配置目录,防止恶意写入Webshell。
网络策略配置
利用Kubernetes NetworkPolicy或云厂商的安全组,限制入站和出站流量。
- 仅开放必要的端口(如8080用于API,8443用于管理界面)。
- 禁止Agent直接访问公网,所有外部请求必须通过API网关转发。
- 内部服务间通信启用mTLS,确保即使在同一VPC内,未授权服务也无法通信。
API网关与安全中间件部署
API网关是Hermes Agent的前置盾牌,负责处理所有外部请求。
速率限制与防刷
配置Redis-backed的速率限制策略,防止DDoS攻击和暴力破解。

- 针对登录接口,设置每分钟5次的请求上限。
- 针对常规API调用,根据用户等级设置不同的QPS限制。
- 启用IP黑名单机制,自动屏蔽异常高频访问的IP地址。
输入验证与注入防护
Hermes Agent的网关层集成WAF(Web应用防火墙)规则。
- 对所有JSON Payload进行Schema校验,拒绝格式错误的请求。
- 启用SQL注入和XSS过滤规则,自动清洗用户输入。
- 对于文件上传接口,严格限制文件类型和大小,并扫描病毒。
审计日志与实时监控
安全不仅是预防,更是事后的追溯与响应。
结构化日志记录
配置Hermes Agent输出JSON格式的审计日志,包含以下关键字段:
- Timestamp:精确到毫秒的时间戳。
- User_ID:发起请求的用户标识。
- Action:执行的操作类型(如CREATE, UPDATE, DELETE)。
- IP_Address:客户端IP地址。
- Status_Code:响应状态码。
异常行为检测
接入SIEM(安全信息与事件管理)系统,实时分析日志数据。
- 设置告警规则:如“同一用户1分钟内执行超过10次删除操作”。
- 启用自动化响应:检测到高危行为时,自动冻结账户并通知安全团队。
- 定期生成安全报告,评估系统整体风险等级。
常见误区与优化建议
在实际配置过程中,开发者常陷入一些误区,导致安全效果大打折扣。
密钥硬编码风险
许多新手将API Key直接写在代码中,这是极其危险的做法。
- 正确做法:使用环境变量或密钥管理服务(如HashiCorp Vault)存储敏感信息。
- 代码扫描:在CI/CD流水线中集成Secrets Scanner,自动检测代码中的硬编码密钥。
过度信任内部网络
认为“内网就是安全的”是典型的安全盲区。
- 零信任理念:即使在内网,服务间调用也需验证身份。
- 微隔离:将不同业务模块的网络区域隔离,限制横向移动。

忽视依赖组件漏洞
Hermes Agent依赖大量第三方库,这些库可能存在已知漏洞。
- 定期更新:建立依赖库更新机制,及时修补CVE漏洞。
- SBOM管理:生成软件物料清单(SBOM),清晰掌握所有组件版本。
Q&A:Hermes Agent安全机制常见问题解答
如何配置Hermes Agent的安全机制以应对勒索软件攻击?
应对勒索软件,核心在于数据备份与访问隔离,配置Hermes Agent的自动备份策略,将关键数据实时同步至离线存储或异地灾备中心,确保备份数据的不可变性(WORM),在权限配置中,严格限制Agent对文件系统的写入权限,仅允许其在特定目录下操作,启用行为监控,当检测到大规模文件加密或异常删除行为时,立即切断网络连接并触发告警,据行业共识认为,具备离线备份和最小权限控制的企业,在遭遇勒索软件时数据恢复成功率显著提升。
Hermes Agent安全机制配置中,如何处理第三方API调用的安全风险?
第三方API调用是数据泄露的高发区,配置时,需实施严格的API网关策略,第一,对所有外部API调用进行身份隔离,使用独立的Service Account和密钥,避免与核心业务密钥混用,第二,启用API调用审计日志,记录每次调用的参数、响应及耗时,便于事后追溯,第三,配置超时和重试限制,防止因第三方服务故障导致的资源耗尽,第四,对敏感数据进行脱敏后再发送给第三方,确保即使第三方泄露数据,也无法获取完整信息。
在私有化部署Hermes Agent时,如何确保本地数据的安全性?
私有化部署需重点关注本地网络隔离和数据加密,将Hermes Agent部署在内网隔离区,仅通过防火墙规则允许特定IP访问,启用数据库加密,使用TDE(透明数据加密)技术保护静态数据,第三,配置本地日志轮转和加密存储,防止日志文件被非法读取,第四,定期进行渗透测试和漏洞扫描,及时发现并修复系统弱点。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/425033.html