


防火墙作为网络安全体系的核心防线,通过预定义的安全策略控制网络流量,在可信的内部网络与不可信的外部网络之间建立一道保护屏障,其核心价值在于实现访问控制、内容过滤、攻击防御与安全审计,是保障企业及个人数据资产不可或缺的技术手段。

防火墙的核心技术与演进
防火墙技术并非一成不变,而是随着网络威胁的演变而持续进化。
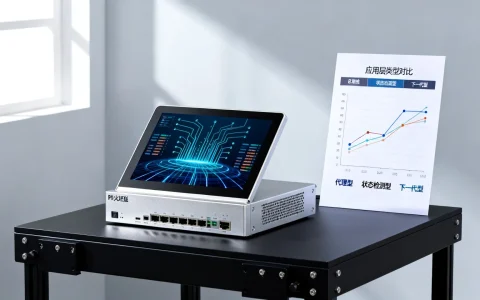
- 包过滤防火墙:工作在OSI模型的网络层,通过检查数据包的源/目标IP地址、端口号和协议类型等头部信息,依据规则表决定允许或拒绝数据包,其优点是处理速度快、对用户透明;缺点是缺乏对应用层内容的识别能力,无法防御应用层攻击。
- 状态检测防火墙:在包过滤基础上,增加了“状态感知”能力,它不仅检查单个数据包,更跟踪整个连接会话的状态(如TCP三次握手),只有符合有效连接状态的数据包才被允许通过,极大地提升了安全性,可有效防御伪造包攻击。
- 应用代理防火墙:作为客户端和服务器的中间人,代理防火墙在应用层对流量进行深度分析,它彻底隔离了内外网直接连接,能够理解HTTP、FTP等高层协议,实现细粒度的内容过滤和用户身份认证,其安全性最高,但处理速度相对较慢,且对每种应用都需要开发对应的代理服务。
- 下一代防火墙(NGFW):这是当前市场的主流,NGFW深度融合了传统防火墙的状态检测功能和多种高级安全能力,包括:
- 深度包检测(DPI):不仅看包头,更深入分析数据包载荷内容,识别具体应用(如微信、钉钉)而非仅仅端口。
- 入侵防御系统(IPS):内嵌IPS引擎,能实时检测并阻断已知漏洞攻击、恶意代码等威胁。
- 集成威胁情报:联动云端威胁情报库,实时更新攻击源和恶意软件特征,实现动态防御。
- 可视化与策略联动:提供清晰的用户、应用和内容可视化视图,并支持基于身份的策略管理。
关键应用场景与部署实践
防火墙的价值在不同场景下得以具体体现。
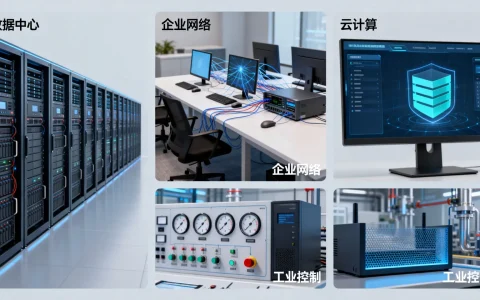
- 企业网络边界防护:部署在企业内网与互联网出口之间,是经典应用,它执行出/入站访问控制策略,阻止外部攻击入侵,同时管控内部员工上网行为,防止数据泄露。
- 内部网络分段(东西向流量防护):随着攻击复杂化,仅防护边界已不足,需在企业内部不同部门(如研发、财务)、数据中心服务器集群之间部署防火墙,进行网络微隔离,当某个区域被攻破时,能有效遏制威胁横向移动,防止“一点突破,全网皆失”。
- 数据中心与云环境防护:在虚拟化和云环境中,软件定义防火墙(FWaaS)和虚拟防火墙成为主流,它们能够灵活地跟随工作负载迁移,为动态的云环境提供持续、一致的策略保护。
- 远程访问与VPN:防火墙常集成SSL/IPSec VPN功能,为远程办公用户和分支机构提供加密的安全接入通道,确保数据传输的机密性和完整性。
当前挑战与专业解决方案
面对日益复杂的网络环境,传统防火墙配置与管理思路面临严峻挑战。

- 策略膨胀与管理混乱,多年累积的防火墙规则可达数千条,其中存在大量冗余、过期和冲突规则,不仅降低性能,更留下安全隐患。
- 解决方案:实施定期的防火墙策略审计与优化,利用专业工具或服务,分析规则日志,清理“僵尸规则”,合并冗余条目,并建立基于最小权限原则的策略生命周期管理流程。
- 加密流量带来的盲区,超过90%的网络流量已采用HTTPS等加密协议,传统防火墙若无解密能力,将无法检测隐藏在加密通道中的恶意软件和命令控制(C&C)通信。
- 解决方案:部署支持SSL/TLS解密的NGFW,通过配置解密策略,对指定流量进行解密、检测后再重新加密转发,此举需平衡安全与隐私,通常需制定明确的解密策略并遵守相关法规。
- 高级持续性威胁(APT)与零日攻击,依赖特征库的防御手段对未知的、精心伪装的APT攻击往往反应滞后。
- 解决方案:采用融合AI与行为分析的协同防御体系,将防火墙作为安全体系的关键节点,与终端检测响应(EDR)、网络流量分析(NTA)、安全信息和事件管理(SIEM)等平台联动,通过AI模型分析用户实体行为(UEBA),建立动态信任基线,及时发现异常内部横向移动和数据外传行为,实现从“边界防御”到“持续检测与响应”的转变。
未来发展趋势与部署建议
防火墙技术正朝着更智能、更融合、更云原生的方向发展,防火墙将更深度地集成零信任网络访问(ZTNA)理念,从“默认信任”转向“持续验证,从不信任”,基于身份的微隔离和软件定义边界(SDP)将成为重要补充。
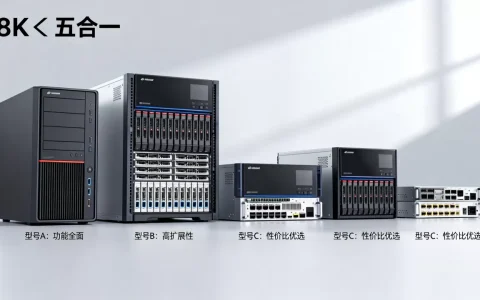
对于组织而言,选择与部署防火墙不应再是简单的硬件采购,而应视为一项系统工程:
- 明确需求:根据业务规模、数据敏感度和合规要求,确定所需的防护等级和功能。
- 合理规划:设计分层、分区的防御架构,兼顾边界与内部安全。
- 精细化管理:建立专业的运维团队,制定严格的策略变更流程和定期审计制度。
- 体系化联动:确保防火墙能与组织内其他安全产品协同工作,构建统一、联动的主动防御体系。
防火墙是网络安全的基石,但绝非万能,它需要与人的智慧、完善的管理制度以及其他安全技术协同配合,才能共同构筑起动态、纵深、智能的现代网络防御体系。

您所在的组织目前面临最紧迫的网络安全挑战是什么?在防火墙的选型或管理实践中,是否有特定的困惑希望进一步探讨?
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/446.html






评论列表(3条)
这篇文章讲防火墙如何应对网络安全挑战,我觉得挺有道理的,防火墙确实是基础防线,能控制流量、过滤内容,保护企业网络。但作为分析师,我喜欢挖深层原因,就说说背后的东西吧。防火墙能成为核心,主要是因为现代网络威胁越来越复杂,像勒索软件和钓鱼攻击层出不穷,迫使企业需要简单有效的第一道屏障。这背后是互联网的爆炸式发展,加上数据隐私法规如GDPR的推动,企业不得不投资这样的工具来免遭损失,否则一旦数据泄露,损失惨重啊。 不过,文章提到“应用小结揭示关键问题”,我蛮认同的。现实中,防火墙虽好,但深层问题也不少,比如它可能误判合法流量为威胁,影响业务运行;面对云服务或移动办公,传统防火墙就力不从心,防不住内部攻击或新型AI驱动的黑客。我认为这暴露了网络安全动态性的本质,单靠一种技术不行。企业得结合入侵检测或零信任模型,才能全面防护。总之,防火墙是必须的起跑线,但咱们得清醒看待它的局限,别指望一劳永逸。
防火墙确实关键,但现代攻击这么狡猾,光靠它够吗?企业是不是得结合AI和云安全升级?大家怎么看?
读了这篇文章,我深有感触。作者对解决方案的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,