H3C防火墙配置NAT转换的核心在于明确内外网接口,通过定义源地址转换规则,将内网私有IP映射为公网IP,从而实现内网用户访问互联网或外网访问内网服务器的功能。
在2026年的网络架构中,NAT(网络地址转换)依然是企业网络边界最基础也最关键的组件,很多管理员在配置时容易陷入“能通就行”的误区,导致后期维护困难或安全策略失效,H3C设备以其稳定的CLI命令行逻辑著称,掌握其NAT配置逻辑,比盲目追求图形化界面更为重要。
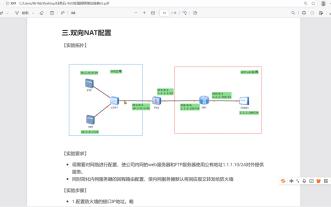
H3C防火墙NAT基础原理与场景选择
NAT的本质是IP地址的翻译,在H3C防火墙中,我们需要根据业务需求选择NAT类型,业内专家指出,大多数中小企业场景下,动态NAT(Easy-IP)和静态NAT(Server Mapping)占据了90%以上的配置需求。
动态NAT与Easy-IP的区别
动态NAT通常用于内网用户访问互联网的场景,它需要一个公网IP地址池,将内网多个IP随机映射到地址池中的IP,而Easy-IP则是动态NAT的一种简化形式,它直接复用防火墙出接口的公网IP作为转换后的地址。
- 适用场景:内网用户数量较多,但可用公网IP资源有限。
- 优势:配置简单,无需维护IP地址池,节省公网IP资源。
- 劣势:所有内网用户共享同一个公网IP,若该IP被恶意利用,封禁影响范围大。
静态NAT与端口映射
静态NAT主要用于将内网服务器发布到互联网,它建立了一对一的固定映射关系,对于需要对外提供Web、邮件或数据库服务的场景,这是标准做法。

- 适用场景:企业官网、ERP系统、远程桌面服务。
- 关键点:必须同时配置NAT策略和访问控制策略,否则流量无法通过防火墙。
H3C防火墙配置NAT转换实操步骤
配置NAT并非孤立的操作,它依赖于安全区域、路由以及访问控制列表的配合,以下以H3C SecPath系列防火墙为例,展示标准配置流程。
第一步:定义安全区域与接口
在配置NAT之前,必须确保防火墙的接口已划分到正确的安全区域,连接内网的接口属于Trust区域,连接外网的接口属于Untrust区域。
system-view
security-zone name Trust
add interface GigabitEthernet 0/1
security-zone name Untrust
add interface GigabitEthernet 0/2
第二步:配置地址对象与地址组
为了方便管理,建议先定义地址对象,对于Easy-IP场景,我们只需要定义内网网段;对于静态NAT,则需要定义服务器IP和公网IP。
# 定义内网网段
address-group name Internal_Net
 address 192.168.1.0 0.0.0.255
# 定义公网IP(用于Easy-IP时可不配地址池,直接引用接口IP)
address-group name Public_IP_Pool
 address 203.0.113.10 0.0.0.0
第三步:配置NAT策略
这是核心环节,H3C防火墙采用基于策略的NAT配置方式,逻辑清晰。
配置Easy-IP动态NAT
适用于内网用户上网。
nat-policy
 rule name NAT_EasyIP
  source-zone Trust
  destination-zone Untrust
  source-address Internal_Net
  action source-nat easy-ip

配置静态NAT端口映射
适用于发布内网Web服务器,假设内网服务器IP为192.168.1.100,公网IP为203.0.113.10,对外提供80端口。
nat-policy
 rule name NAT_Server_Web
  source-zone Untrust
  destination-zone Trust
  destination-address 203.0.113.10
  action destination-nat server
  service 80
  translate-address 192.168.1.100
  translate-port 80
注意:在较新的H3C Comware V7版本中,命令语法可能略有差异,建议使用display nat-policy查看当前配置状态。
常见问题排查与优化建议
配置完成后,很多管理员发现外网依然无法访问内网服务器,或者内网上网速度缓慢,这通常不是NAT配置错误,而是策略联动或性能瓶颈问题。
访问控制策略缺失
NAT只负责地址转换,不负责流量放行,如果防火墙启用了严格的访问控制,必须在NAT策略之后或单独配置允许流量通过的ACL。
- 检查点:确认Untrust到Trust方向是否有允许TCP 80端口的规则。
- 解决:在安全策略中,明确允许来自Untrust区域访问Trust区域特定IP的80端口。
NAT会话表查询
当流量不通时,使用命令行查看NAT会话表是最高效的排查手段。
display nat session source-ip 192.168.1.100
如果表中没有对应条目,说明流量未到达NAT模块,需检查路由或ACL,如果条目存在但状态异常,需检查对端设备响应。
性能优化建议
对于高并发场景,静态NAT会消耗较多的会话表项资源,业内共识认为,对于服务器发布场景,建议启用NAT会话超时时间优化,缩短非活跃连接的保留时间,释放系统资源。

H3C防火墙设置nat转换常见疑问解答
H3C防火墙NAT转换如何配置端口映射?
配置端口映射需使用destination-nat server命令,首先定义NAT策略,指定源区域为Untrust,目的地址为公网IP,在动作中指定destination-nat server,并明确指定对外服务端口(如80)和映射后的内网IP及端口,务必确保防火墙的安全策略允许该端口的流量通过,若需映射多个端口,需配置多条规则或使用地址组。
Easy-IP与NAT地址池有什么区别?
Easy-IP直接复用防火墙出接口的公网IP进行转换,配置最简单,无需定义地址池,适合公网IP稀缺的场景,而NAT地址池需要预先定义一组公网IP,内网IP按顺序或随机映射到池中的IP,地址池模式支持NAT过载(Overload)和一对一映射,适合公网IP充足且需要区分不同内网段流量的场景,Easy-IP在日志记录中,所有内网用户均显示为同一个公网IP,不利于精细审计。
为什么配置了NAT但外网无法访问内网服务器?
这通常由三个原因导致,第一,NAT策略配置正确,但防火墙的安全策略未允许从Untrust到Trust的流量,第二,内网服务器本身的防火墙或操作系统防火墙拦截了外部请求,第三,路由问题,内网服务器返回数据时,未将默认网关指向防火墙,导致回程流量无法正确经过防火墙进行反向NAT转换,检查回程路由和默认网关是解决此问题的关键。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/463789.html